Multi-Account-Management im Unternehmen: Zentrale Steuerung, Umgebungs-Isolation und Teamarbeit
Multi-Account-Management im Unternehmen: Zentrale Steuerung, Umgebungs-Isolation und Teamarbeit
Solange nur wenige Konten existieren, funktioniert Verwaltung über das Gedächtnis: Wer das Konto angelegt hat, merkt es sich, die Passwörter liegen in einer Tabelle, und bei jeder Übergabe beginnt man von vorn. Sobald Konten aber skaliert — ein Dutzend Shops, dutzende Social-Media-Profile, Werbekonten auf mehreren Plattformen —, bricht die manuelle Verwaltung zusammen: Konten verteilen sich auf die Rechner der Kollegen und verschwinden mit deren Kündigung; Umgebungen werden gemischt genutzt, und eine Kontosperrung reißt alle anderen mit; und niemand kann sagen, wann ein bestimmtes Konto zuletzt genutzt wurde.
Der Kern des Multi-Account-Managements im Unternehmen ist die Verwandlung von Konten aus „persönlichem Eigentum" in „Organisationsvermögen". Die Arbeit teilt sich in drei Ebenen: Zentrale Steuerung löst das Problem „Zerstreuung", Umgebungs-Isolation löst das Problem „Risiko", und Team-Berechtigungen lösen das Problem „Chaos". Dieser Artikel durchläuft alle drei Ebenen und liefert einen Plan, den Sie direkt übernehmen können.
Ebene 1: Zentrale Steuerung — alle Konten an einem Ort sichtbar machen
Die Idee der zentralen Steuerung ist schlicht: Bei jedem Konto öffnet der Manager ein Dashboard und sieht sofort, wem es zugeordnet ist, in welchem Zustand es sich befindet und ob kürzlich etwas Auffälliges passiert ist. Ist dieser Punkt erreicht, hat sich die Verwaltung von „Leute fragen" zu „Dashboard lesen" aufgewertet.
Der Markt bietet zwei Hauptwege. Der eine ist das Cloud-Phone: Massenanlage unabhängiger mobiler Geräteumgebungen in der Cloud, wobei ein Computer Dutzende „virtuelle Smartphones" steuert, jedes mit eigenen Geräteparametern — passend für Geschäfte, die auf Mobile-Apps zentriert sind. Der andere ist der Anti-Detect-Browser: Massenanlage unabhängiger Browser-Umgebungen auf dem Computer, geeignet für E-Commerce-Backends, Webversionen sozialer Netzwerke und Werbeplattformen. Beide Wege folgen derselben Philosophie — „N echte Geräte + N Passworttabellen" ersetzen durch „ein Arbeitspanel + N unabhängige Umgebungen".
Welchen Weg Sie auch wählen, die Zentralisierung bringt drei unmittelbare Vorteile: Neue Umgebungen werden im Batch angelegt, statt einzeln manuell konfiguriert zu werden; Konten lassen sich nach Plattform, Geschäftslinie oder Verantwortlichem gruppieren; und der Betriebsstatus ist auf einer Ansicht sichtbar, Anomalien erscheinen sofort. Ab einigen Dutzend Konten sind diese drei Dinge tägliche Infrastruktur.
Ebene 2: Umgebungs-Isolation — jedes Konto soll „leben wie ein unabhängiger Nutzer"
Zentrale Steuerung löst das „Nicht-sichtbar-Sein"; Umgebungs-Isolation löst das „Kollektivbestrafung, weil dieselben Leute alles bedienen". Plattformen bewerten die Verknüpfung von Konten über mehrere Signalebenen: Geräte-Fingerprint, Netzwerk-Ausgang und Verhaltensdaten. Ein Dutzend Konten, die denselben Browsersatz an Parametern und denselben IP-Ausgang teilen, sagt der Plattform selbst: „Hier betreibt ein Team massenhaft Konten."
Umgebungs-Isolation auf Unternehmensniveau verlangt drei Dinge:
Unabhängige Fingerprints. Jede Umgebung trägt ihren eigenen Satz an Geräteparametern — OS-Version, Auflösung, Schriften, Canvas-Rendering-Ausgabe und so weiter —, und diese Parameter müssen zueinander konsistent sein, wie ein tatsächlich existierendes Gerät, nicht ein zufällig zusammengewürfelter Haufen widersprüchlicher Einstellungen.
Unabhängige Proxy-Steuerung. Das ist im Unternehmensszenario die Ebene, die am leichtesten außer Kontrolle gerät. Sobald Konten sich vermehren, produziert die manuelle Proxy-Eingabe garantiert Fehler — richtig ist, eine zentrale Proxy-Bibliothek zu pflegen und beim Anlegen von Umgebungen den Proxy nach Geschäftslinie auszuwählen, wobei der IP-Standort zum Konto-Profil passen muss. Wie Sie den Proxy-Typ nach Aufgabe wählen, lesen Sie in unserem Vergleich von statischen und rotierenden Proxies; hier wollen wir nur eine Regel betonen: Die Proxy-Bibliothek wird zentral verwaltet, nicht über die Konfigurationen einzelner Umgebungen verteilt.
Daten-Isolation. Cookies, Login-Status und lokaler Speicher werden pro Umgebung physisch getrennt — erst dann nähert sich das Risiko gegenseitiger Kontamination null. Auf dieser Ebene liefert MakoBrowser „unabhängiger Fingerprint plus unabhängiger Proxy pro Umgebung" als Standardfähigkeit: Beim Batch-Anlegen werden die Isolationsparameter automatisch konfiguriert, das Team muss nicht jede Umgebung von Hand nachjustieren.
Nach der Isolation bleibt ein leicht übersehener Schritt: Sorgen Sie dafür, dass Ihr Betriebsrhythmus menschlich aussieht. Wenn alle Umgebungen sich in derselben Sekunde einloggen und nach einem einheitlichen Kalender veröffentlichen, sind sie im Auge des Betrugsschutzsystems von einer Bot-Farm nicht zu unterscheiden. Staffeln Sie die aktiven Zeiträume der Umgebungen und fügen Sie Batch-Aufgaben zufällige Abstände hinzu — diese Details ändern das Geschäftsergebnis nicht, bestimmen aber die Farbe Ihrer Risikosignale.
Ebene 3: Teamarbeit — klare Berechtigungen halten die Konten sicher
Sind die Konten erst zum Organisationsvermögen geworden, ist das gefährlichste Glied meist der Mensch. Der Support-Mitarbeiter muss eigentlich nur Nachrichten beantworten, sieht aber die Zahlungseinstellungen; die Operative kündigt, und die zwanzig Konten auf ihren Namen findet keinen Nachfolger — das sind keine technischen, sondern Berechtigungsdesign-Probleme.
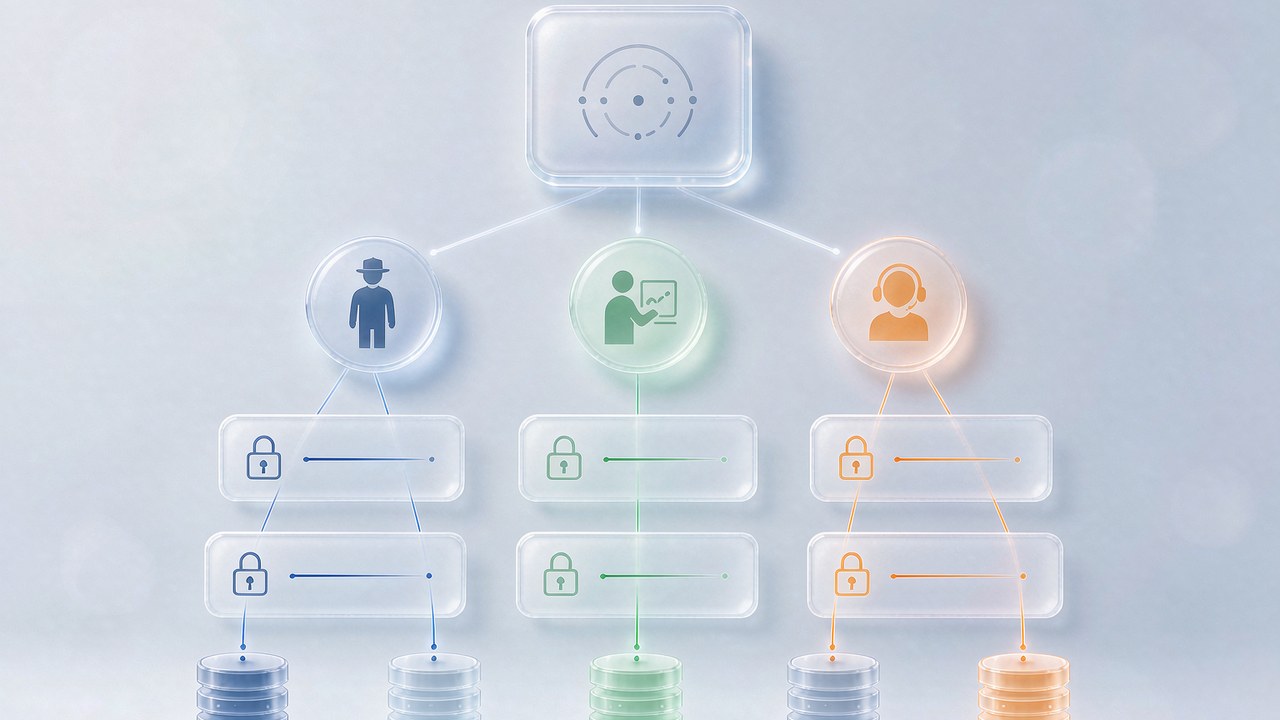
Das Berechtigungsmodell für das Multi-Account-Management im Unternehmen bauen Sie auf diesem Skelett auf:
- Drei Rollen zum Start: Der Administrator verantwortet Konfiguration und Autorisierung, die Operative berührt nur die Umgebungen ihrer Geschäftslinie, der Support führt nur eingeschränkte Aktionen in zugewiesenen Umgebungen aus;
- Separate Autorisierung für sensible Aktionen: Umgebungen löschen, Login-Status exportieren, Zahlungsdaten ändern — eigene Berechtigung oder zweite Bestätigung;
- Nachvollziehbare Betriebsprotokolle: Wer hat wann welches Konto angefasst — Logs müssen auditierbar sein, damit man bei Störungen das Glied findet, statt einander zu verdächtigen;
- Ein Übergabeprozess: Wechselt der Verantwortliche, werden Umgebungen im Batch übertragen; der Login-Status reist mit der Umgebung, nicht mit der Person.
Über Berechtigungen ließe sich noch viel mehr sagen — unser Artikel zum Team-Kollaborationsmanagement erklärt Rollenmodell und RBAC-Konfiguration im Detail; gehen Sie ihn beim Aufbau Ihres Berechtigungssystems Schritt für Schritt durch.
Sind die drei Ebenen fertig, geht es noch einen Schritt weiter: Repetitive Hochfrequenz-Aktionen gehen an die Automatisierung — zeitgesteuerte Aufgaben, vorlagenbasierte Batch-Operationen —, damit Menschen aus der mechanischen Arbeit heraustreten und nur Ausnahmen und Entscheidungen behandeln. Automatisierung auf sauber isolierten Umgebungen ist der Punkt, an dem Effizienz zu Nettogewinn wird.
FAQ
Cloud-Phone oder Anti-Detect-Browser — was soll ein Unternehmen wählen? Schauen Sie, wo das Geschäft stattfindet. Mobile-App-zentrierte Matrizen (TikTok mobil, App-Cluster-Tests) passen besser zum Cloud-Phone; Browser-Szenarien (E-Commerce-Backends, Web-Social, Werbeplattformen) laufen mit einem Anti-Detect-Browser flüssiger. Viele Teams mit beiden Linien nutzen beide Werkzeuge unter derselben Steuerungsphilosophie.
Wir haben schon Dutzende Konten — ist ein Wiederaufbau der Umgebungen jetzt realistisch? Es muss nicht auf einmal sein. Neue Geschäftslinien starten nach dem neuen Standard, alte Konten wandern stapelweise — zuerst die wertvollsten. Halten Sie bei der Migration die Zuordnung von Login-Status und Umgebung intakt, vermeiden Sie den riskanten Move „altes Konto wechselt plötzlich die Umgebung" und beobachten Sie vor dem nächsten Stapel ein bis zwei Wochen die Plattform.
Wie übergibt man Konten sicher, wenn ein Teammitglied geht? Durch Umgebungsübertragung, nicht Passwortübergabe: Der Administrator weist die Umgebungen im Batch an den Nachfolger zu und entzieht dem Scheidenden zugleich die Zugriffe. Sind Umgebungen zentral gesteuert, ist eine Übergabe nur eine Konfigurationsänderung; sind Konten auf Privatgeräten verstreut, wird die Übergabe zum Zwischenfall.
Sind Multi-Account-Management-Tools selbst sicher? Können Daten abfließen? Achten Sie auf zwei Punkte: Werden sensible Daten lokal verschlüsselt (kein Klartext auf dem Server), und wie lauten die Speicher- und Übertragungsrichtlinien des Anbieters für Login-Status? Klären Sie diese zwei Fragen bei der Auswahl — wichtiger als die Funktionsliste.
Multi-Account-Management im Unternehmen ist im Kern die Ablösung von „persönlichem Handwerk" durch „organisatorischen Prozess": Zentrale Steuerung macht Konten sichtbar, Umgebungs-Isolation macht sie widerstandsfähig, Team-Berechtigungen halten sie geschützt. Stehen alle drei Ebenen, bedeutet Wachstum von fünfzig auf fünfhundert Konten nur mehr Personal einzustellen — nicht mehr Risiko.
Wenn Ihr Team von verstreuten Konten ausgebremst wird, investieren Sie eine Woche in die Bestandsaufnahme der Umgebungen und bauen Sie dann diese drei Ebenen auf. Laden Sie MakoBrowser herunter und beginnen Sie mit der Batch-Anlage der ersten standardisierten Umgebungsrunde — verwandeln Sie Ihre Konten in echtes Organisationsvermögen.


