ការគ្រប់គ្រងគណនីច្រើនក្នុងស្ថាប័ន
ការគ្រប់គ្រងគណនីច្រើនក្នុងស្ថាប័ន៖ ការគ្រប់គ្រងពីមជ្ឈិម ការបំបែកបរិយាកាស និងកិច្ចសហការក្រុម
នៅពេលគណនីមានតែច្រេសប៉ុណ្ណោះ ការគ្រប់គ្រងពឹងផ្អែកលើការចងចាំ៖ អ្នកណាបង្កើតគណនី អ្នកនោះចងចាំឯង ពាក្យសម្ងាត់រក្សាទុកក្នុងតារាង ហើយរាល់ការបញ្ជូនកិច្ចការត្រូវរៀនឡើងវិញពីដើម។ ប៉ុន្តែពេលគណនីធំឡើង — ហាងរាប់ដប់ គណនីបណ្តាញសង្ខៃរាប់សិប គណនីពាណិជ្ជកម្មនៅលើវេទិកាច្រើន — ការគ្រប់គ្រងដោយដៃចាប់ផ្តើមរាំង៖ គណនីបែកខ្ញែកនៅក្នុងកុំព្យូទ័ររបស់សហការីនីមួយៗ ចេញពីការងារក៏បាត់ទាំងជំពូក បរិយាកាសប្រើលាយគ្នា គណនីមួយដុំឡើងក៏អូសគណនីដទៃឡើងជាមួយ ហើយគ្មាននរណាម្នាក់ឆ្លើយបានថាបានប្រើគណនីណាមួយលើកចុងក្រោយនៅពេលណា។
ស្នូលនៃការគ្រប់គ្រងគណនីច្រើនក្នុងស្ថាប័ន គឺការប្រែគណនីពី «ទ្រព្យសម្បត្តិផ្ទាល់ខ្លួន» ទៅជា «ទ្រព្យសម្បត្តិរបស់អង្គការ»។ កិច្ចការនេះបែងចែកជាបីជាន់៖ ការគ្រប់គ្រងពីមជ្ឈិមដោះស្រាយ «ភាពបែកខ្ញែក» ការបំបែកបរិយាកាសដោះស្រាយ «ហានិភ័យ» និងសិទ្ធិក្រុមដោះស្រាយ «ភាពច្របូក»។ អត្ថបទនេះដើរតាមបីជាន់ទាំងអស់ ហើយផ្តល់ផែនការដែលអ្នកអាចយកទៅប្រើភ្លាមៗ។
ជាន់ទី ១៖ ការគ្រប់គ្រងពីមជ្ឈិម — ឃើញគណនីទាំងអស់នៅទីតែមួយ
គំនិតនៃការគ្រប់គ្រងពីមជ្ឈិមសាមញ្ញណាស់៖ គណនីណាក៏ដោយ អ្នកគ្រប់គ្រងបើកផ្ទាំងការងារតែមួយ ឃើញភ្លាមៗថាគណនីនោះនៅក្រោមអ្នកណា ស្ថានភាពដូចម្តេច និងថ្មីៗនេះមានអ្វីខុសប្រក្រតីឬទេ។ ដល់ចំណុចនេះ ការគ្រប់គ្រងបានឡើងប្រភេទពី «សួរមនុស្ស» ទៅ «មើលផ្ទាំងគ្រប់គ្រង»។
ទីផ្សារមានផ្លូវធំពីរ។ ផ្លូវមួយគឺទូរស័ព្ទពពក៖ បង្កើតបរិយាកាសឧបករណ៍ចល័តឯករាជ្យនៅលើពពកជាប្រចាំ កុំព្យូទ័រមួយគ្រប់គ្រង «ទូរស័ព្ទនិម្មិត» រាប់សិបគ្រឿង គ្រឿងនីមួយៗមានប៉ារ៉ាម៉ែត្រឧបករណ៍របស់ខ្លួន — សក្តិសមសម្រាប់អាជីវកម្មដែលផ្អែកលើកម្មវិធីចល័ត។ ផ្លូវមួយទៀតគឺកម្មវិធីរុករកបង្ហាញមុខ៖ បង្កើតបរិយាកាសកម្មវិធីរុករកឯករាជ្យនៅលើកុំព្យូទ័រជាប្រចាំ — សក្តិសមសម្រាប់ផ្ទាំងគ្រប់គ្រងអេកកុមម័រ កំណែវេបសាយបណ្តាញសង្ខៃ និងវេទិកាពាណិជ្ជកម្ម។ ហេតុផលរបស់ផ្លូវទាំងពីរដូចគ្នា — ជំនួស «ឧបករណ៍ពិត N + តារាងពាក្យសម្ងាត់ N» ដោយ «ផ្ទាំងការងារតែមួយ + បរិយាកាសឯករាជ្យ N»។
មិនថាជ្រើសផ្លូវណាទេ ការផ្តុំមជ្ឈិមផ្តល់អត្ថប្រយោជន៍ភ្លាមៗបីយ៉ាង៖ បង្កើតបរិយាកាសថ្មីជាជង់ មិនចាំបាច់កំណត់មួយៗដោយដៃ ដាក់ជាក្រុមគណនីតាមវេទិកា បន្ទាត់អាជីវកម្ម ឬអ្នកទទួលបន្ទុក និងមើលស្ថានភាពដំណើរការពីទីតែមួយ ភាពខុសប្រក្រតីលេចឡើងភ្លាម។ ដល់កម្រិតរាប់សិបគណនី រឿងទាំងបីនេះក្លាយជាឧបករណ៍ប្រើរាល់ថ្ងៃ។
ជាន់ទី ២៖ ការបំបែកបរិយាកាស — គណនីនីមួយៗត្រូវ «រស់ដូចអ្នកប្រើឯករាជ្យម្នាក់»
ការគ្រប់គ្រងពីមជ្ឈិមដោះស្រាយ «មិនឃើញ» ការបំបែកបរិយាកាសដោះស្រាយ «ត្រូវដាក់ទណ្ឌកម្មជាក្រុមព្រោះមនុស្សមួយក្រុមដូចគ្នាដែលដំណើរការរាល់អ្វី»។ វេទិកាវិនិច្ឆ័យភាពទាក់ទងគ្នារបស់គណនីតាមសញ្ញាច្រើនជាន់៖ ស្នាមម្រ៉ៃឧបករណ៍ ចំណុចចេញបណ្តាញ និងទិន្នន័យឥរិយាបថ។ គណនីរាប់ដប់ដែលចែករំលែកប៉ារ៉ាម៉ែត្រកម្មវិធីរុករកសំណុំតែមួយ និងចំណុចចេញ IP តែមួយ ស្មើនឹងប្រាប់វេទិកាដោយខ្លួនឯងថា «នៅទីនេះមានក្រុមកំពុងដំណើរការគណនីជាប្រចាំ»។
ការបំបែកបរិយាកាសកម្រិតស្ថាប័នតម្រូវរឿងបីយ៉ាង៖
ស្នាមម្រ៉ៃឯករាជ្យ។ បរិយាកាសនីមួយៗមានសំណុំប៉ារ៉ាម៉ែត្រឧបករណ៍របស់ខ្លួន — កំណែប្រព័ន្ធ គុណភាពអេក្រង់ ពុម្ពអក្សរ លទ្ធផល rendering Canvas ជាដើម — ហើយប៉ារ៉ាម៉ែត្រទាំងនោះត្រូវសុខដុមគ្នា ដូចឧបករណ៍ពិតដែលមានជីវិត មិនមែនជាការផ្គុំចម្រុះគ្មានលំដាប់។
ការគ្រប់គ្រង proxy ឯករាជ្យ។ នេះជាជាន់ដែលងាយបាត់បង់ការគ្រប់គ្រងបំផុតក្នុងបរិបទស្ថាប័ន។ ពេលគណនីច្រើនឡើង ការបញ្ចូល proxy ដោយដៃបង្កើតកំហុសជាក់ស្តែង — គួររក្សាទុកឃ្លាំង proxy ផ្តុំមជ្ឈិមមួយ បង្កើតបរិយាកាសជ្រើសរើស proxy តាមបន្ទាត់អាជីវកម្ម ដោយទីតាំង IP ស្របនឹងព័ត៌មានគណនី។ របៀបជ្រើសរើសប្រភេទ proxy តាមអាជីវកម្ម សូមមើលអត្ថបទប្រៀបធៀប proxy ថិតនិង proxy បង្វិល នៅទីនេះសូមគូសបញ្ជាក់តែមួយ៖ ឃ្លាំង proxy ត្រូវគ្រប់គ្រងផ្តុំមជ្ឈិម មិនបែកខ្ញែកក្នុងការកំណត់របស់បរិយាកាសនីមួយៗ។
ការបំបែកទិន្នន័យ។ Cookie ស្ថានភាពចូល និងទំហំផ្ទុកមូលដ្ឋាន ត្រូវបំបែកពិតៗតាមបរិយាកាស ដើម្បីឱ្យហានិភ័យចម្លងរវាងគណនីធូរទៅសូន្យ។ នៅជាន់នេះ MakoBrowser ធ្វើឱ្យ «ស្នាមម្រ៉ៃឯករាជ្យជាមួយ proxy ឯករាជ្យសម្រាប់បរិយាកាសនីមួយៗ» ក្លាយជាមុខងារលំនាំដើម៖ ពេលបង្កើតជាជង់ ប៉ារ៉ាម៉ែត្របំបែកត្រូវកំណត់ដោយស្វ័យប្រវត្តិ ក្រុមមិនចាំបាច់កែតម្រូវបរិយាកាសមួយៗដោយដៃ។
បំបែករួចរាល់ហើយ នៅមានរឿងមួយងាយមើលរំលង៖ ធ្វើឱ្យចង្វាក់ប្រតិបត្តិការដូចមនុស្ស។ បរិយាកាសទាំងក្រុមចូលពេលតែមួយ និងផ្សាយផ្លូវដូចគ្នា ក្នុងភ្នែកប្រព័ន្ធការពារហានិភ័យគ្មានអ្វីខុសពីហាងស៊ីម៉េន។ យកពេលសកម្មភាពរបស់បរិយាកាសនីមួយៗឱ្យឆ្ងាយគ្នា និងបន្ថែមចន្លោះចៃដន្យឱ្យកិច្ចការជាជង់ — លម្អិតទាំងនេះមិនផ្លាស់ប្តូរលទ្ធផលអាជីវកម្មទេ ប៉ុន្តែកំណត់ពណ៌នៃសញ្ញាហានិភ័យរបស់អ្នក។
ជាន់ទី ៣៖ កិច្ចសហការក្រុម — សិទ្ធិច្បាស់ គណនីរួចសុវត្ថិភាព
ពេលគណនីក្លាយជាទ្រព្យសម្បត្តិអង្គការ ខ្សែសង្វាក់ដ៏គ្រោះថ្នាក់បំផុតជាធម្មតាគឺមនុស្ស។ បុគ្គលិកជំនួយគ្រាន់តែត្រូវឆ្លើយសារ តែអាចមើលឃើញការកំណត់ទូទាត់បាន បុគ្គលិកប្រតិបត្តិការចេញពីការងារ គណនីម្ភៃដែលមានឈ្មោះគេគ្មាននរណាទទួលបាន — ទាំងនេះមិនមែនជាបញ្ហាបច្ចេកទេសទេ ជាបញ្ហាការរចនាសិទ្ធិ។
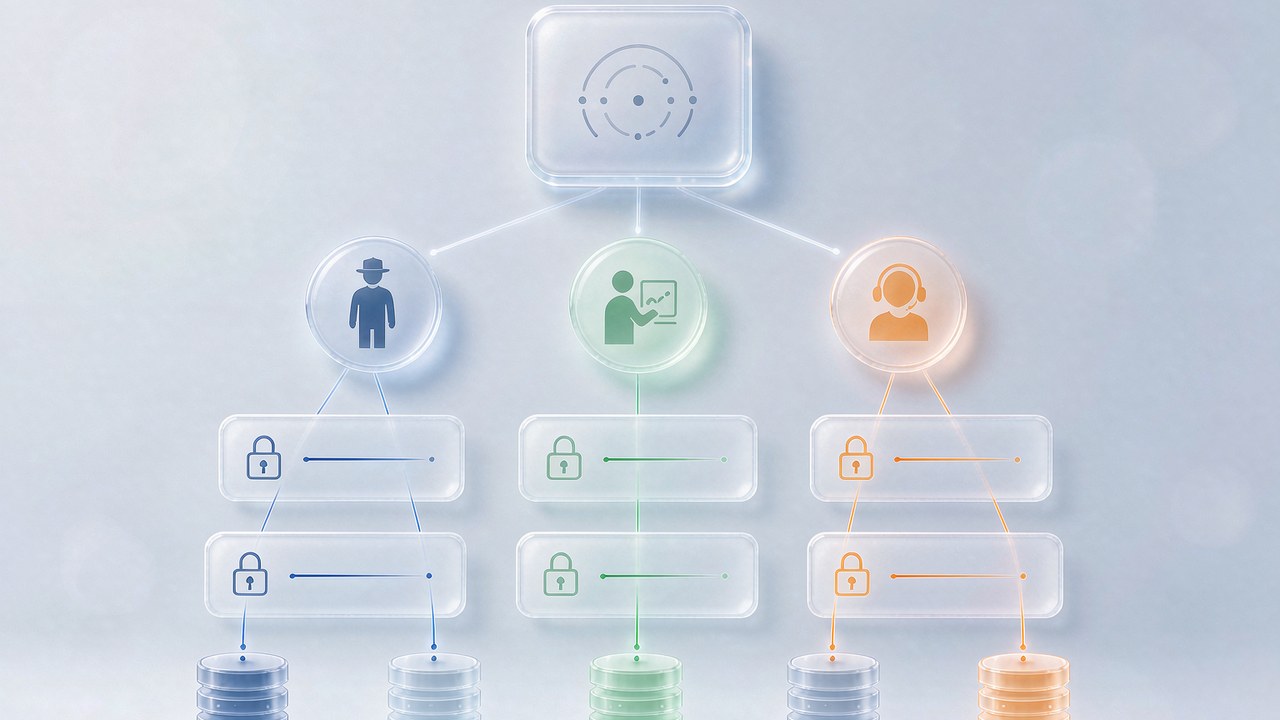
ម៉ូដែលសិទ្ធិសម្រាប់ការគ្រប់គ្រងគណនីច្រើនក្នុងស្ថាប័ន គួរសង់តាមគ្រោងខ្នងនេះ៖
- ចាប់ផ្តើមពីតួនាទីបី៖ អ្នកគ្រប់គ្រងទទួលបន្ទុកការកំណត់និងការអនុម័ត ប្រតិបត្តិការត្រូវការបរិយាកាសនៃបន្ទាត់អាជីវកម្មរបស់ខ្លួនតែប៉ុណ្ណោះ ជំនួយធ្វើសកម្មភាពកម្រិតកំណត់ក្នុងបរិយាកាសដែលកំណត់។
- សកម្មភាពញាប់អញប់ត្រូវសុំសិទ្ធិដោយឡែក៖ លុបបរិយាកាស នាំចេញស្ថានភាពចូល កែព័ត៌មានទូទាត់ — ត្រូវមានសិទ្ធិដោយឡែក ឬបញ្ជាក់លើកទីពីរ។
- កំណត់ហេតុប្រតិបត្តិការតាមដានបាន៖ អ្នកណា នៅពេលណា ប៉ះបរិយាកាសណា — log ត្រូវតែពិនិត្យបាន ដើម្បីពេលមានបញ្ហារកឃើញខ្សែសង្វាក់ មិនមែនទម្លាក់កុងត្រូវគ្នា។
- មានដំណើរការបញ្ជូន៖ ពេលប្តូរអ្នកទទួលបន្ទុក បញ្ជូនបរិយាកាសជាជង់ ស្ថានភាពចូលដើរជាមួយបរិយាកាស មិនដើរជាមួយបុគ្គល។
រឿងសិទ្ធិអាចពង្រីកបានច្រើនទៀត — អត្ថបទ ការគ្រប់គ្រងកិច្ចសហការក្រុម ពីមុនបានពន្យល់ម៉ូដែលតួនាទីនិងការកំណត់ RBAC យ៉ាងលម្អិត សូមអានម្តងទេពេលសង់ប្រព័ន្ធសិទ្ធិ។
បីជាន់រួចរាល់ អាចដើរទៅមុខបន្តទៀត៖ ប្រគល់សកម្មភាពដដែលៗក្នុងប្រេកង់ខ្ពស់ឱ្យប្រព័ន្ធស្វ័យប្រវត្តិ — កិច្ចការតាមពេលកំណត់ សកម្មភាពជាជង់តាមគំរូ — ដើម្បីឱ្យមនុស្សដកខ្លួនពីការងារយន្ត សល់តែដោះស្រាយករណីភាពខុសនិងធ្វើសេចក្តីសម្រេច។ ស្វ័យប្រវត្តិកម្មដែលដំណើរការលើបរិយាកាសបំបែកល្អ នោះទើបប្រសិទ្ធភាពក្លាយជាប្រាក់ចំណេញសុទ្ធ។
សំណួរញឹកញាប់
ទូរស័ព្ទពពក ឬកម្មវិធីរុករកបង្ហាញមុខ ស្ថាប័នគួរជ្រើសអ្វី? មើលថាអាជីវកម្មកើតឡើងនៅទីណា។ ប្រព័ន្ធដែលផ្អែកលើកម្មវិធីចល័ត (TikTok លើទូរស័ព្ទ ការសាកល្បងក្រុមកម្មវិធី) សក្តិសមជាមួយទូរស័ព្ទពពក ចំណែកសហប្រតិបត្តិការកម្មវិធីរុករក (ផ្ទាំងគ្រប់គ្រងអេកកុមម័រ វេបសាយបណ្តាញសង្ខៃ វេទិកាពាណិជ្ជកម្ម) រលូនជាមួយកម្មវិធីរុករកបង្ហាញមុខ។ ក្រុមជាច្រើនដែលធ្វើទាំងពីរបន្ទាត់ ប្រើឧបករណ៍ទាំងពីរក្រោមទស្សនវិធីគ្រប់គ្រងតែមួយ។
មានគណនីរាប់សិបរួចហើយ បង្កើតបរិយាកាសឡើងវិញឥឡូវមានការពិតទេ? មិនចាំបាច់ធ្វើម្តងទាំងអស់។ បន្ទាត់អាជីវកម្មថ្មីចាប់ផ្តើមតាមស្តង់ដារថ្មី គណនីចាស់បញ្ជូនជាជង់ — គណនីមានតម្លៃខ្ពស់មុនគេ។ ពេលបញ្ជូនរក្សាទំនាក់ទំនងស្ថានភាពចូលជាមួយបរិយាកាស ជៀសវាងសកម្មភាពហានិភ័យដែល «គណនីចាស់ប្តូរបរិយាកាសភ្លាម» និងសង្កេតវេទិកាមួយដល់ពីរសប្តាហ៍មុនបញ្ជូនជំពូកបន្ទាប់។
ពេលសមាជិកក្រុមចេញពីការងារ បញ្ជូនគណនីដោយសុវត្ថិភាពដូចម្តេច? បញ្ជូនតាមការផ្ទេរបរិយាកាស មិនមែនផ្ទេរពាក្យសម្ងាត់៖ អ្នកគ្រប់គ្រងផ្ទេរបរិយាកាសជាជង់ឱ្យអ្នកជំនួស ហើយដកសិទ្ធិចូលរបស់អ្នកចេញស្របពេលគ្នា។ បរិយាកាសនៅក្រោមការគ្រប់គ្រងផ្តុំមជ្ឈិម ការបញ្ជូនគ្រាន់តែជាការផ្លាស់ប្តូរការកំណត់ ប៉ុន្តែគណនីបែកខ្ញែកនៅឧបករណ៍ផ្ទាល់ខ្លួន ការបញ្ជូនក្លាយជាឧបទ្ទវហេតុហានិភ័យ។
ឧបករណ៍គ្រប់គ្រងគណនីច្រើនសុវត្ថិភាពទេ ទិន្នន័យអាចច្រកចេញបាន? មើលពីរចំណុច៖ ទិន្នន័យញាប់អញប់ត្រូវអ៊ិនក្រីបនៅក្នុងម៉ាស៊ីនទេ (ម៉ាស៊ីនមេមិនរក្សាអត្ថបទច្បាស់) និងគោលនយោបាយរក្សាទុកនិងបញ្ជូនស្ថានភាពចូលរបស់អ្នកផ្តល់សេវា។ សួរពីរចំណុចនេះឱ្យច្បាស់ពេលជ្រើសរើស — សំខាន់ជាងការអានបញ្ជីមុខងារ។
ការគ្រប់គ្រងគណនីច្រើនក្នុងស្ថាប័ន និយាយឱ្យខ្លីគឺជាការប្រែក្លាយពី «វិជ្ជាជីវៈផ្ទាល់ខ្លួន» ទៅ «ដំណើរការរបស់អង្គការ»៖ ការគ្រប់គ្រងពីមជ្ឈិមធ្វើឱ្យគណនីមើលឃើញបាន ការបំបែកបរិយាកាសធ្វើឱ្យគណនីឈរបាន និងសិទ្ធិក្រុមធ្វើឱ្យគណនីរក្សាបាន។ បីជាន់គ្រប់គ្រាន់ គណនីធំពីហាសិបទៅប្រាំរយ តម្លៃគ្រប់គ្រងគ្រាន់តែបន្ថែមមនុស្ស មិនមែនបន្ថែមហានិភ័យ។
ប្រសិនបើក្រុមរបស់អ្នកកំពុងត្រូវគណនីបែកខ្ញែកទាញ សូមប្រើមួយសប្តាហ៍ធ្វើបញ្ជីបរិយាកាសឱ្យគ្រប់ រួចសង់បីជាន់នេះឡើងទៅ។ ទាញយក MakoBrowser ចាប់ផ្តើមពីការបង្កើតជំពូកបរិយាកាសស្តង់ដារដំបូងជាប្រចាំ ប្រែគណនីឱ្យក្លាយជាទ្រព្យសម្បត្តិអង្គការពិតប្រាកដ។


