Керування корпоративними акаунтами: централізований контроль, ізоляція середовищ і командна робота
Керування корпоративними акаунтами: централізований контроль, ізоляція середовищ і командна робота
Поки акаунтів небагато, ними керує пам'ять: хто створив акаунт, той його і пам'ятає, паролі лежать у таблиці, а за кожної передачі справ усе доводиться з'ясовувати заново. Але коли акаунти сягають масштабу — понад десяток магазинів, десятки профілів у соцмережах, рекламні кабінети на кількох платформах, — ручне керування починає давати збої: акаунти розкидані по комп'ютерах колег і йдуть разом з ними; середовища використовуються впереміш, і блокування одного акаунта тягне за собою решту; і ніхто не скаже, коли з акаунтом працювали востаннє.
Суть керування корпоративними акаунтами — перетворити їх із «особистого майна» на «актив організації». Задача поділяється на три рівні: централізований контроль розв'язує проблему «розкиданості», ізоляція середовищ — проблему «ризику», командні права — проблему «хаосу». У цій статті розбираємо всі три рівні та даємо схему, яку можна взяти й застосувати.
Рівень 1: централізований контроль — усі акаунти видно в одному місці
Ідея централізованого контролю проста: за будь-яким акаунтом керівник відкриває робочу панель і одразу бачить, за ким він закріплений, у якому стані перебуває і чи не було нещодавно аномалій. Досягнувши цього, керування вже перейшло від «розпитувати людей» до «дивитися на дашборд».
На ринку є два основних шляхи. Перший — хмарні телефони: масове створення незалежних мобільних середовищ у хмарі, коли один комп'ютер керує десятками «віртуальних смартфонів», кожен зі своїми параметрами пристрою; підходить бізнесу, де все відбувається в мобільних застосунках. Другий — антидетект-браузер: масове створення незалежних браузерних середовищ на комп'ютері; підходить для адмінок маркетплейсів, вебверсій соцмереж і рекламних платформ. Логіка в обох шляхів одна — замінити «N реальних пристроїв + N таблиць із паролями» на «одну робочу панель + N незалежних середовищ».
Який би шлях ви не обрали, централізація дає три безпосередні вигоди: нові середовища створюються масово, без налаштування кожного вручну; акаунти групуються за платформою, бізнес-лінією або відповідальним; статус роботи видно в одному вікні, і аномалії спливають одразу. На масштабі в кілька десятків акаунтів це вже повсякденна інфраструктура.
Рівень 2: ізоляція середовищ — кожен акаунт «живе як незалежний користувач»
Централізований контроль розв'язує проблему «не видно», ізоляція середовищ — проблему «усі оперують однаково, тому банять оптом». Платформи визначають пов'язаність акаунтів за кількома шарами сигналів: відбиток пристрою, мережевий вихід, поведінкові дані. Десяток акаунтів з одним набором параметрів браузера й одним IP-виходом — це те саме, що чесно сказати платформі: «тут команда масово веде акаунти».
Корпоративна ізоляція середовищ вимагає трьох речей:
Незалежні відбитки. У кожного середовища свій набір параметрів пристрою — версія ОС, роздільна здатність, шрифти, результат рендерингу Canvas тощо, — і ці параметри мають бути узгоджені між собою, як у реально існуючого пристрою, а не випадковий набір суперечностей.
Незалежний розподіл проксі. Це найуразливіший рівень у корпоративному сценарії. Коли акаунтів багато, ручне введення проксі неминуче призводить до помилок — потрібна єдина бібліотека проксі, з якої під час створення середовища проксі обирається за бізнес-лінією, а геолокація IP збігається з даними акаунта. Як обирати тип проксі під задачу, ми розбирали у статті про порівняння статичних і ротационних проксі; тут підкреслимо одне: бібліотека проксі має бути централізованою, а не розмазаною по конфігураціях окремих середовищ.
Ізоляція даних. Cookie, стани входу та локальні сховища фізично розділяються за середовищами — лише тоді ризик перетинання зводиться до нуля. На цьому рівні MakoBrowser робить «незалежний відбиток плюс незалежний проксі для кожного середовища» функцією за замовчуванням: під час масового створення параметри ізоляції налаштовуються автоматично, і команді не потрібно возитися з кожним середовищем вручну.
Після ізоляції залишається один крок, який легко упустити: зробити ритм операцій схожим на людський. Масовий вхід у всі середовища в одну секунду й публікації за єдиним розкладом для системи антифроду невідрізнені від ферми скриптів. Розносіть вікна активності середовищ і додавайте випадкові інтервали до пакетних задач — на бізнес-результат це не впливає, але визначає «колір» ваших сигналів ризику.
Рівень 3: командна робота — зрозумілі права зберігають акаунти
Коли акаунти стають активом організації, найнебезпечніша ланка — люди. Фахівцю підтримки потрібно лише відповідати на повідомлення, а він бачить налаштування платежів; оператор звільнився, і двадцять акаунтів під його іменем ніхто не може підхопити — це не технічні проблеми, а проблеми проєктування прав.
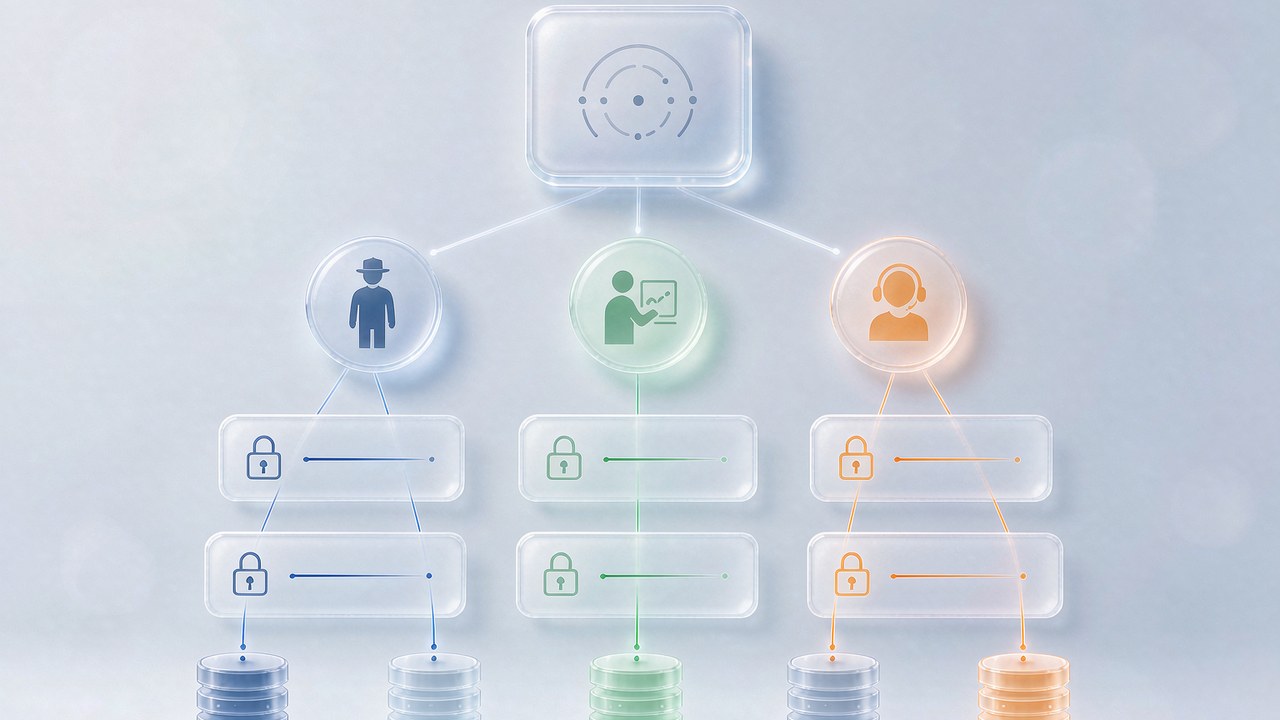
Модель прав для корпоративного керування акаунтами радимо будувати за таким каркасом:
- Мінімум три ролі: адміністратор керує конфігурацією та правами, оператор працює лише із середовищами своєї бізнес-лінії, підтримка виконує обмежені дії у закріплених середовищах;
- Окрема авторизація чутливих операцій: видалення середовищ, експорт станів входу, зміна платіжних даних — окремі права або повторне підтвердження;
- Простежувані журнали операцій: хто, коли і з яким середовищем працював — логи мають дозволяти аудит, щоб під час збою знаходити ланку, а не вгадувати;
- Регламент передачі справ: коли змінюється відповідальний, середовище передається масово, стан входу залишається із середовищем, а не з людиною.
Про права можна розповісти значно більше — у нашій статті про командну роботу модель ролей і налаштування RBAC розібрані детально; під час побудови системи прав радимо пройти її покроково.
Коли три рівні готові, можна зробити крок далі: передати повторювані операції автоматизації — задачі за розкладом, шаблонні масові дії, — щоб люди вийшли з механічної праці й зайнялися лише винятками та рішеннями. Автоматизація на добре ізольованих середовищах — це коли ефективність стає чистим прибутком.
Часті запитання
Хмарні телефони чи антидетект-браузер — що обрати бізнесу? Дивіться, де відбувається робота. Матриці, що живуть у мобільних застосунках (TikTok на телефоні, тестування застосунків), краще лягають на хмарні телефони; браузерні сценарії (адмінки маркетплейсів, вебверсії соцмереж, рекламні платформи) зручніше вести в антидетект-браузері. Багато команд використовують обидва інструменти — підхід до керування один і той самий.
Акаунтів уже десятки — чи реально зараз перебудовувати середовища? Не обов'язково все одразу. Нові бізнес-лінії стартуйте за новими правилами, старі акаунти переносіть партіями — спочатку найцінніші. Під час перенесення зберігайте відповідність стану входу та середовища, уникайте небезпечного прийому «старий акаунт раптово змінив середовище» і спостерігайте за платформою тиждень-два перед наступною партією.
Як безпечно передати акаунти, якщо співробітник іде? Через передачу середовищ, а не паролів: адміністратор масово переприв'язує середовища наступникові й одночасно відкликає доступ того, хто йде. Коли середовища під централізованим керуванням, передача справ — це просто зміна конфігурації; якщо акаунти розкидані по особистих пристроях, передача перетворюється на інцидент.
Наскільки безпечні самі інструменти мультиакаунт-менеджменту? Чи не витечуть дані? Дивіться на дві речі: чи шифруються чутливі дані локально (на сервері не має бути відкритого тексту) і яка політика постачальника щодо зберігання та передачі станів входу. Задайте ці два запитання під час вибору — це важливіше за вивчення списку функцій.
Керування корпоративними акаунтами — це зрештою перехід від «особистої майстерності» до «організаційного процесу»: централізація робить акаунти видимими, ізоляція середовищ — стійкими, командні права — захищеними. Коли всі три рівні на місці, зростання з п'ятдесяти акаунтів до п'ятисот означає лише найм людей, а не зростання ризиків.
Якщо ваша команда тоне в розрізнених акаунтах, витратьте тиждень на інвентаризацію середовищ, а потім надбудовуйте ці три рівні. Завантажте MakoBrowser і почніть із масового створення першої партії нормалізованих середовищ — перетворіть акаунти на справжній актив організації.


