Multi-accountbeheer voor bedrijven: centrale controle, omgevingsisolatie en teamsamenwerking
Multi-accountbeheer voor bedrijven: centrale controle, omgevingsisolatie en teamsamenwerking
Met een paar accounts lukt beheer nog op geheugen: wie het account aanmaakte onthoudt het, wachtwoorden staan in een spreadsheet, en bij elke overdracht begin je opnieuw. Maar zodra accounts opschalen — een dozijn winkels, tientallen social-mediaprofielen, advertentieaccounts op meerdere platforms — begint handmatig beheer te breken: accounts liggen verspreid over de computers van collega's en verdwijnen mee bij hun vertrek; omgevingen worden door elkaar gebruikt en de ban van één account sleept de rest mee; en niemand kan zeggen wanneer een bepaald account voor het laatst is aangeraakt.
De kern van multi-accountbeheer voor bedrijven is accounts veranderen van "persoonlijk bezit" in "organisatievermogen". Het werk valt in drie lagen uiteen: centrale controle lost "versnippering" op, omgevingsisolatie lost "risico" op, en teamrechten lossen "chaos" op. Dit artikel doorloopt de drie lagen en levert een plan dat je direct kunt toepassen.
Laag 1: Centrale controle — alle accounts op één plek zichtbaar
De gedachte achter centrale controle is eenvoudig: bij elk account opent de manager één werkpaneel en ziet onmiddellijk onder wiens naam het account staat, in welke staat het verkeert en of er recent iets abnormaals gebeurde. Op dit punt aangekomen is beheer al geüpgraded van "mensen vragen" naar "dashboard lezen".
De markt kent twee hoofdroutes. De ene is de cloudtelefoon: massaal onafhankelijke mobiele apparaatomgevingen in de cloud aanmaken, één computer stuurt tientallen "virtuele smartphones" aan, elk met eigen apparaatparameters — geschikt voor business rond mobiele apps. De andere is de anti-detect browser: massaal onafhankelijke browseromgevingen op de computer aanmaken, geschikt voor e-commerce backends, webversies van social media en advertentieplatforms. Beide routes delen dezelfde filosofie — "N echte apparaten + N wachtwoordtabellen" vervangen door "één werkpaneel + N onafhankelijke omgevingen".
Welke route je ook kiest, centralisatie levert drie directe voordelen op: nieuwe omgevingen worden batchgewijs aangemaakt in plaats van een voor een handmatig geconfigureerd; accounts worden gegroepeerd per platform, businesslijn of verantwoordelijke; en de bedrijfsstatus is in één beeld zichtbaar, afwijkingen komen direct bovendrijven. Bij een paar tientallen accounts zijn deze drie dingen dagelijkse infrastructuur.
Laag 2: Omgevingsisolatie — elk account moet "leven als een onafhankelijke gebruiker"
Centrale controle lost "onzichtbaarheid" op; omgevingsisolatie lost op "collectief gestraft worden omdat steeds dezelfde mensen alles bedienen". Platforms beoordelen de koppeling van accounts op meerdere signaallagen: apparaatvingerafdruk, netwerkuitgang en gedragsgegevens. Een dozijn accounts dat dezelfde browsersparameters en dezelfde IP-uitgang deelt, zegt tegen het platform: "hier draait een team accounts op grote schaal."
Omgevingsisolatie op ondernemingsniveau vereist drie dingen:
Onafhankelijke vingerafdrukken. Elke omgeving draagt een eigen set apparaatparameters — OS-versie, resolutie, lettertypen, Canvas-renderuitvoer enzovoort — en die parameters moeten op elkaar aansluiten, als een echt bestaand apparaat, niet een willekeurige hoop tegenstrijdige instellingen.
Onafhankelijke proxyverdeling. Dit is in het bedrijfsscenario de laag die het makkelijkst ontspoort. Zodra accounts toenemen, levert handmatige proxy-invoer gegarandeerd fouten op — juist is het om één gecentraliseerde proxybibliotheek te beheren en bij het aanmaken van omgevingen de proxy per businesslijn te kiezen, met een IP-locatie die aansluit bij het accountprofiel. Hoe je een proxytype kiest, lees je in onze vergelijking van statische en roterende proxy's; hier benadrukken we één regel: de proxybibliotheek wordt centraal beheerd, niet verspreid over de configuraties van losse omgevingen.
Data-isolatie. Cookies, inlogstatussen en lokale opslag worden per omgeving fysiek gescheiden — pas dan daalt het risico van kruisbesmetting richting nul. Op deze laag levert MakoBrowser "onafhankelijke vingerafdruk plus onafhankelijke proxy per omgeving" als standaardcapaciteit: bij batchaanmaak worden de isolatieparameters automatisch ingesteld, het team hoeft niet per omgeving na te regelen.
Na de isolatie blijft één makkelijk te missen stap over: laat je operationele ritme menselijk lijken. Omgevingen die zich in dezelfde seconde aanmelden en volgens één kalender publiceren zijn in de ogen van fraudebescherming niet te onderscheiden van een botfarm. Schuif de actieve tijden van omgevingen uit elkaar en voeg willekeurige tussenpozen toe aan batchtaken — die details veranderen het zakelijke resultaat niet, maar bepalen wél de kleur van je risicosignalen.
Laag 3: Teamsamenwerking — heldere rechten houden accounts veilig
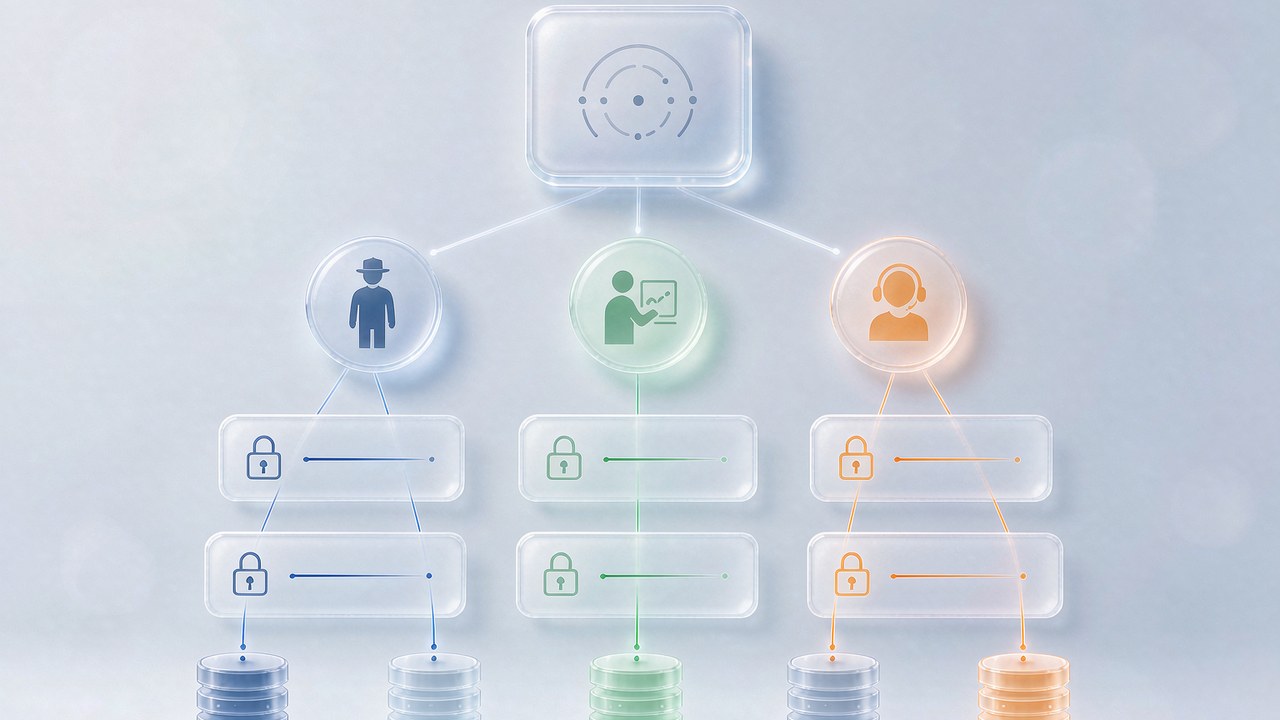
Zodra accounts organisatievermogen zijn geworden, is de gevaarlijkste schakel meestal de mens. De supportmedewerker hoeft alleen berichten te beantwoorden, maar kan de betaalinstellingen zien; de operationele medewerker vertrekt en twintig accounts op diens naam vinden geen opvolger — dat zijn geen technische problemen, dat zijn rechtenontwerp-problemen.
Bouw het rechtenmodel voor multi-accountbeheer op dit skelet:
- Begin met drie rollen: de beheerder voert configuratie en autorisatie, operations raakt alleen de omgevingen van de eigen businesslijn aan, support doet beperkte handelingen in aangewezen omgevingen;
- Aparte autorisatie voor gevoelige acties: omgevingen verwijderen, inlogstatussen exporteren, betaalgegevens wijzigen — eigen rechten of een tweede bevestiging;
- Traceerbare logboeken: wie raakte wanneer welke omgeving aan — logs moeten controleerbaar zijn, zodat je bij een storing de schakel vindt in plaats van elkaar de schuld geeft;
- Een overdrachtsproces: bij wisseling van verantwoordelijke worden omgevingen batchgewijs overgedragen; de inlogstatus reist mee met de omgeving, niet met de persoon.
Over rechten valt veel meer te vertellen — ons artikel over teamsamenwerkingsbeheer behandelt het rolmodel en de RBAC-configuratie in detail; loop het stap voor stap langs bij het bouwen van je rechtenstelsel.
Zijn de drie lagen klaar, dan kan er nog een stap bij: repeterende, veel voorkomende acties overdragen aan automatisering — geplande taken op vaste tijden, sjabloon-gebaseerde batchoperaties — zodat mensen uit het mechanische werk stappen en alleen uitzonderingen en beslissingen behandelen. Automatisering op goed geïsoleerde omgevingen is het moment waarop efficiëntie nettowinst wordt.
FAQ
Cloudtelefoon of anti-detect browser — wat moet een bedrijf kiezen? Kijk waar het zakelijke gebeurt. Matrixen rond mobiele apps (mobiele TikTok, appclustertests) passen beter bij de cloudtelefoon; browserscenario's (e-commerce backends, web-social, advertentieplatforms) lopen vloeiender met een anti-detect browser. Veel teams met beide lijnen gebruiken beide tools onder dezelfde beheerfilosofie.
We hebben al tientallen accounts — is het nu realistisch om omgevingen opnieuw op te bouwen? Het hoeft niet in één keer. Nieuwe businesslijnen starten volgens de nieuwe standaard, oude accounts migreren in batches — waardevolste eerst. Behoud bij migratie de koppeling tussen inlogstatus en omgeving, vermijd de risicovolle zet "oud account wisselt plotseling van omgeving" en observeer het platform een tot twee weken vóór de volgende batch.
Hoe draag je accounts veilig over wanneer een teamlid vertrekt? Via omgevingsoverdracht, niet wachtwoordoorgave: de beheerder wijst omgevingen batchgewijs aan de opvolger toe en trekt tegelijk de toegang van de vertrekkende in. Als omgevingen centraal beheerd worden, is een overdracht slechts een configuratiewijziging; liggen accounts verspreid over privéapparaten, dan wordt de overdracht een risico-incident.
Zijn multi-accountbeheertools zelf veilig? Kunnen data lekken? Kijk naar twee punten: worden gevoelige gegevens lokaal versleuteld (geen platte tekst op de server) en wat is het beleid van de leverancier voor opslag en overdracht van inlogstatussen? Stel deze twee vragen bij selectie — belangrijker dan de functielijst lezen.
Multi-accountbeheer voor bedrijven is uiteindelijk de overstap van "persoonlijk vakmanschap" naar "organisatieproces": centrale controle maakt accounts zichtbaar, omgevingsisolatie maakt ze veerkrachtig, en teamrechten houden ze beschermd. Staan de drie lagen op hun plek, dan betekent groei van vijftig naar vijfhonderd accounts alleen méér mensen aannemen — niet méér risico.
Als versnipperde accounts je team tegenhouden, besteed dan een week aan het inventariseren van omgevingen en bouw daarna deze drie lagen erop. Download MakoBrowser en begin met het batchgewijs aanmaken van de eerste ronde gestandaardiseerde omgevingen — maak van je accounts echt organisatievermogen.


