Управление корпоративными аккаунтами: централизованный контроль, изоляция сред и командная работа
Управление корпоративными аккаунтами: централизованный контроль, изоляция сред и командная работа
Пока аккаунтов мало, с ними справляется память: кто завёл аккаунт, тот его и помнит, пароли лежат в таблице, а при передаче дел всё приходится разбирать заново. Но когда аккаунтов становятся десятки — сеть магазинов, десятки профилей в соцсетях, рекламные кабинеты на нескольких площадках, — ручное управление начинает сбоить: аккаунты разбросаны по компьютерам сотрудников и уходят вместе с ними; среды используются вперемешку, и блокировка одного аккаунта тянет за собой остальные; и никто не скажет, когда с аккаунтом работали в последний раз.
Суть управления корпоративными аккаунтами — превратить их из «личного имущества» в «актив организации». Задача делится на три уровня: централизованный контроль решает проблему «разбросанности», изоляция сред — проблему «риска», командные права — проблему «хаоса». В этой статье разбираем все три уровня и даём схему, которую можно взять и применить.
Уровень 1: централизованный контроль — все аккаунты видны в одном месте
Идея централизованного контроля проста: по любому аккаунту руководитель открывает рабочую панель и сразу видит, за кем он закреплён, в каком состоянии находится и не было ли недавно аномалий. Достигнув этого, управление уже перешло от «расспрашивать людей» к «смотреть на дашборд».
На рынке есть два основных пути. Первый — облачные телефоны: массовое создание независимых мобильных сред в облаке, когда один компьютер управляет десятками «виртуальных смартфонов», каждый со своими параметрами устройства; подходит бизнесу, где всё происходит в мобильных приложениях. Второй — антидетект-браузер: массовое создание независимых браузерных сред на компьютере; подходит для админок маркетплейсов, веб-версий соцсетей и рекламных платформ. Логика у обоих путей одна — заменить «N реальных устройств + N таблиц с паролями» на «одну рабочую панель + N независимых сред».
Какой бы путь вы ни выбрали, централизация даёт три непосредственные выгоды: новые среды создаются массово, без настройки каждой вручную; аккаунты группируются по платформе, бизнес-линии или ответственному; статус работы виден в одном окне, и аномалии всплывают сразу. На масштабе в несколько десятков аккаунтов это уже повседневная инфраструктура.
Уровень 2: изоляция сред — каждый аккаунт «живёт как независимый пользователь»
Централизованный контроль решает проблему «не видно», изоляция сред — проблему «все оперируют одинаково, поэтому банят оптом». Платформы определяют связанность аккаунтов по нескольким слоям сигналов: отпечаток устройства, сетевой выход, поведенческие данные. Десяток аккаунтов с одним набором параметров браузера и одним IP-выходом — это то же самое, что честно сказать платформе: «здесь команда массово ведёт аккаунты».
Корпоративная изоляция сред требует трёх вещей:
Независимые отпечатки. У каждой среды свой набор параметров устройства — версия ОС, разрешение, шрифты, результат рендеринга Canvas и так далее, — и эти параметры должны быть согласованы между собой, как у реально существующего устройства, а не случайный набор противоречий.
Независимое распределение прокси. Это самый уязвимый уровень в корпоративном сценарии. Когда аккаунтов много, ручной ввод прокси неизбежно приводит к ошибкам — нужен единый прокси-библиотека, из которой при создании среды прокси выбирается по бизнес-линии, а геолокация IP совпадает с данными аккаунта. Как выбирать тип прокси под задачу, мы разбирали в статье о сравнении статических и ротационных прокси; здесь подчеркнём одно: прокси-библиотека должна быть централизованной, а не размазанной по конфигурациям отдельных сред.
Изоляция данных. Cookie, состояния входа и локальные хранилища физически разделяются по средам — только тогда риск пересечения сводится к нулю. На этом уровне MakoBrowser делает «независимый отпечаток плюс независимый прокси для каждой среды» функцией по умолчанию: при массовом создании параметры изоляции настраиваются автоматически, и команде не нужно возиться с каждой средой вручную.
После изоляции остаётся один легко упускаемый шаг: сделать ритм операций похожим на человеческий. Массовый вход во все среды в одну секунду и публикации по единому расписанию для системы антифрода неотличимы от фермы скриптов. Разносите окна активности сред и добавляйте случайные интервалы в пакетные задачи — на бизнес-результат это не влияет, но определяет «цвет» ваших сигналов риска.
Уровень 3: командная работа — понятные права сохраняют аккаунты
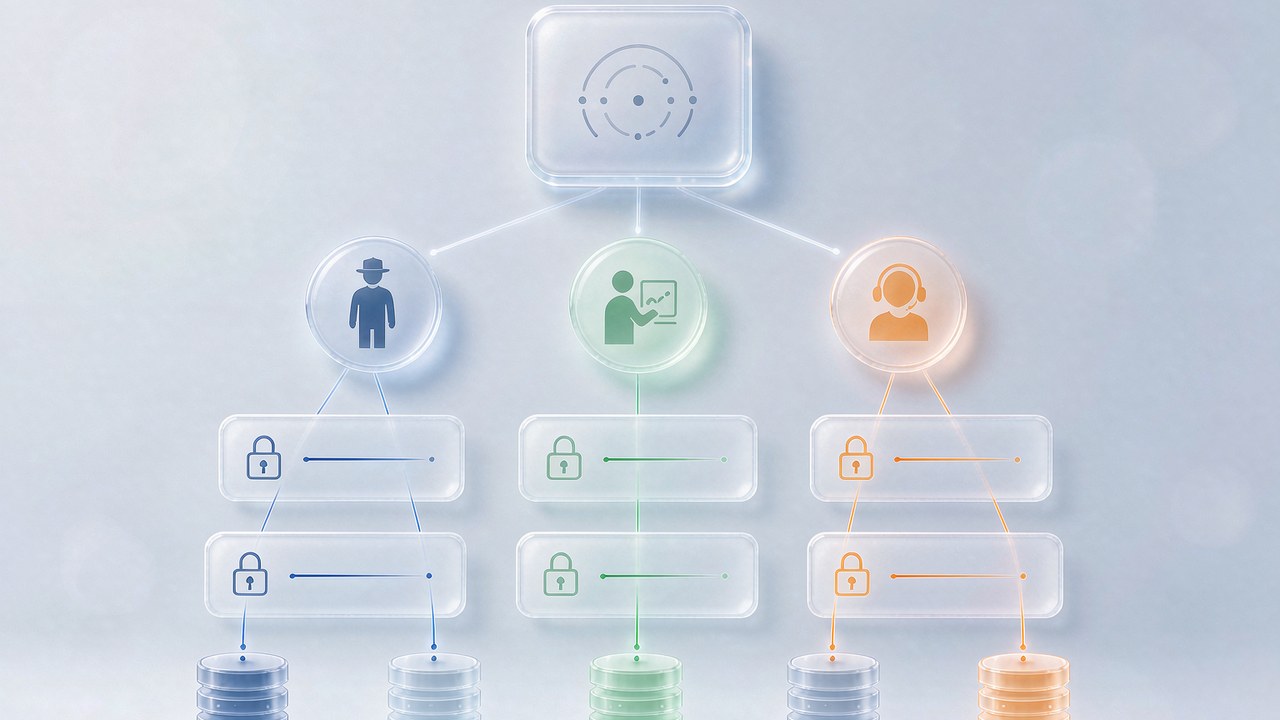
Когда аккаунты становятся активом организации, самое опасное звено — люди. Специалисту поддержки нужно только отвечать на сообщения, а он видит настройки платежей; оператор уволился, и двадцать аккаунтов под его именем никто не может подхватить — это не технические проблемы, а проблемы проектирования прав.
Модель прав для корпоративного управления аккаунтами рекомендуем строить по такому каркасу:
- Минимум три роли: администратор управляет конфигурацией и правами, оператор работает только со средами своей бизнес-линии, поддержка выполняет ограниченные действия в закреплённых средах;
- Отдельная авторизация чувствительных операций: удаление сред, экспорт состояний входа, изменение платёжных данных — отдельные права или повторное подтверждение;
- Прослеживаемые журналы операций: кто, когда и с какой средой работал — логи должны позволять аудит, чтобы при сбое находить звено, а не гадать;
- Регламент передачи дел: при смене ответственного среда передаётся массово, состояние входа остаётся со средой, а не с человеком.
О правах можно рассказать намного больше — в нашей статье о командной работе модель ролей и настройка RBAC разобраны детально; при построении системы прав советуем пройти её по шагам.
Когда три уровня готовы, можно сделать шаг дальше: передать повторяющиеся операции автоматизации — задачи по расписанию, шаблонные массовые действия, — чтобы люди вышли из механического труда и занимались только исключениями и решениями. Автоматизация на хорошо изолированных средах — это когда эффективность становится чистой прибылью.
Частые вопросы
Облачные телефоны или антидетект-браузер — что выбрать бизнесу? Смотрите, где происходит работа. Матрицы, живущие в мобильных приложениях (TikTok на телефоне, тестирование приложений), лучше ложатся на облачные телефоны; браузерные сценарии (админки маркетплейсов, веб-версии соцсетей, рекламные платформы) удобнее вести в антидетект-браузере. Многие команды используют оба инструмента — подход к управлению один и тот же.
Аккаунтов уже десятки — реально ли сейчас перестраивать среды? Не обязательно всё сразу. Новые бизнес-линии стартуйте по новым правилам, старые аккаунты переносите партиями — сначала самые ценные. При переносе сохраняйте соответствие состояния входа и среды, избегайте опасного приёма «старый аккаунт резко сменил среду» и наблюдайте за платформой одну-две недели перед следующим пакетом.
Как безопасно передать аккаунты, если сотрудник уходит? Через передачу сред, а не паролей: администратор массово перепривязывает среды преемнику и одновременно отзывает доступ уходящего. Когда среды под централизованным управлением, передача дел — это просто изменение конфигурации; если аккаунты разбросаны по личным устройствам, передача превращается в инцидент.
Насколько безопасны сами инструменты мультиаккаунт-менеджмента? Не утечут ли данные? Смотрите на две вещи: шифруются ли чувствительные данные локально (на сервере не должно быть открытого текста) и какова политика поставщика по хранению и передаче состояний входа. Задайте эти два вопроса при выборе — это важнее изучения списка функций.
Управление корпоративными аккаунтами — это в итоге переход от «личного мастерства» к «организационному процессу»: централизация делает аккаунты видимыми, изоляция сред — устойчивыми, командные права — защищёнными. Когда все три уровня на месте, рост с пятидесяти аккаунтов до пятисот означает лишь найм людей, а не рост рисков.
Если ваша команда тонет в разрозненных аккаунтах, потратьте неделю на инвентаризацию сред, а затем надстраивайте эти три уровня. Скачайте MakoBrowser и начните с массового создания первой партии нормализованных сред — превратите аккаунты в настоящий актив организации.


