企业多账号管理落地指南:集中管控、环境隔离与团队协作
账号少的时候,管理靠人:谁注册的谁记着,密码放表格里,换个人接手就得从头捋一遍。账号上了规模——十几个店铺、几十个社媒号、几个平台的广告账户——靠人管就开始出事:账号散在各个同事手里,离职带走一批;环境混着用,一个号出事连坐一片;没人说得清哪个账号上次操作是什么时候。
企业多账号管理的核心,是把账号从"个人资产"变成"组织资产"。这件事要拆成三层来做:集中管控解决"散",环境隔离解决"险",团队权限解决"乱"。这篇按这三层往下讲,给一套可以直接抄的落地方案。
第一层:集中管控——先让所有账号在一个地方看得见
集中管控的意思很朴素:任何一个账号,管理者打开工作台就能看到它挂在谁名下、状态如何、最近有没有异常。做到这一步,管理就已经从"问人"升级成"看板"。
市面上的方案大体两条路线。一条是云手机:在云端批量创建独立的移动设备环境,一台电脑管控几十台"虚拟手机",每台有独立的设备参数,适合以移动端 App 为主的业务。另一条是指纹浏览器:在电脑上批量创建独立的浏览器环境,适合电商后台、社媒网页端、广告平台这类浏览器场景。两条路线的思路是一致的——用"一个工作台 + N 个独立环境"替代"N 台真机 + N 份密码表"。
不管选哪条,集中管控带来三个直接收益:新环境批量创建,不用一个个手动配置;账号分组管理,按平台、业务线或负责人归组;统一查看运行状态,异常第一时间暴露。规模到了几十个账号,这三件事就是每天都要用的基础设施。
第二层:环境隔离——每个账号都要"住得像独立用户"
集中管控解决"看不见",环境隔离解决"因为是同一拨人在操作所以被连坐"。平台判定账号关联,看的就是设备指纹、网络出口、行为数据这几层信号:十几个账号共用一套浏览器参数、一个 IP 出口,等于主动告诉平台"这是一个团队在批量运营"。
企业级的环境隔离要做到三件事:
指纹独立。 每个环境有自己的一套设备参数——系统版本、分辨率、字体、Canvas 渲染结果等,且参数之间要彼此协调,像一台真实存在的设备,而不是随机拼凑的矛盾组合。
代理独立调度。 这是企业场景里最容易失控的一层。账号一多,代理靠手工录入必然出错——应该维护一个统一的代理库,创建环境时按业务线直接选用,IP 归属地和账号资料对得上。代理怎么按业务选型,可以看之前那篇静态代理与动态代理的对比,这里只强调一条:代理库要集中管,而不是散在各环境配置里。
数据隔离。 Cookie、登录态、本地存储按环境物理分开,串号风险才谈得上归零。在这一层,MakoBrowser 把"每环境独立指纹加独立代理"做成了默认能力,批量创建时自动配好隔离参数,团队不需要逐个环境手动调。
隔离做完还要做一件容易被忽略的事:让操作节奏像人。 批量环境同时登录、同一时间统一发布,在风控眼里和脚本集群没有区别。错开各环境的活跃时段,给批量任务加随机间隔,这些细节不影响业务结果,却决定风控信号的颜色。
第三层:团队协作——权限分清楚,账号才守得住
账号变成组织资产后,最危险的环节往往是人。客服只需要回复消息,却能看到支付设置;运营离职,名下二十个账号没人接得起来——这些都不是技术问题,是权限设计问题。
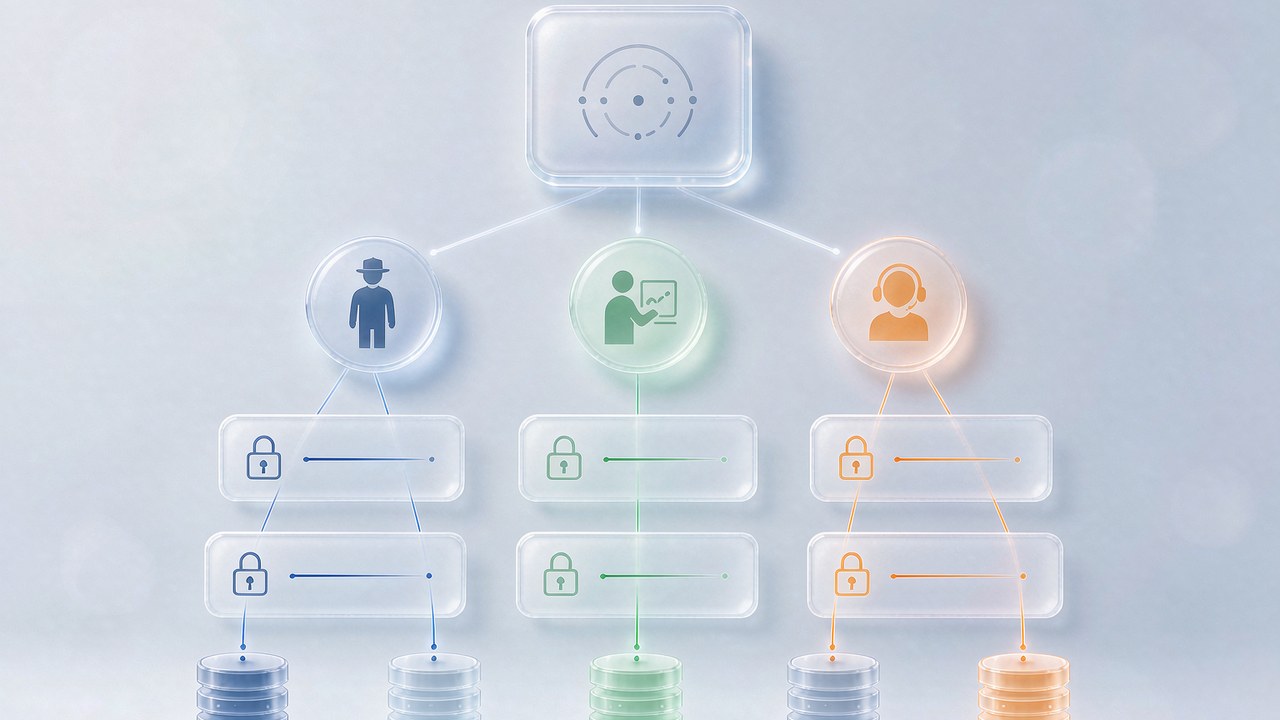
企业多账号管理的权限模型,建议按这个骨架搭:
- 角色分三级起步:管理员管配置和授权,运营只接触自己业务线的环境,客服在指定环境内做有限操作;
- 敏感操作单独授权:删除环境、导出登录态、修改支付信息这类动作,单独设权限或加二次确认;
- 操作留痕可查:谁在什么时间动过哪个环境,日志能追溯,出了问题定位到环节而不是互相猜;
- 交接有流程:环境归属人变动时走批量移交,登录态随环境走,不随个人走。
权限这块展开讲内容不少,之前那篇团队协作管理把角色模型和 RBAC 配置讲得很细,搭权限体系时建议照着过一遍。
三层搭完,还可以往前多走一步:把高频重复动作交给自动化——固定时段的定时任务、模板化的批量操作,让人从机械劳动里退出来,只处理异常和决策。自动化跑在隔离完好的环境上,效率才是净收益。
常见问题
云手机和指纹浏览器,企业该选哪个? 看业务发生在哪。移动端 App 为主的矩阵(如 TikTok 手机端运营、App 梯队测试)云手机更贴合;浏览器场景(电商后台、社媒网页端、广告平台)指纹浏览器更顺手。不少两条线都做的团队是两者并用,管控思路是同一套。
账号已经有几十个了,现在重建环境现实吗? 不必一步到位。新业务线用新规范起步,老账号分批迁移——优先迁移高价值账号,迁移时注意登录态和环境的对应关系,避免"老账号突然换环境"这种高危操作,过渡期可以按平台观察一至两周再切下一批。
团队成员离职,账号怎么安全交接? 走环境移交而不是账号密码交接:管理员批量把环境改派给接手人,原成员的访问权限同步回收。只要环境是集中管控的,交接就是一次配置变更;如果账号散在个人手里,交接就是一次风险事件。
多账号管理工具本身安全吗?数据会不会泄露? 重点看两点:敏感数据是否在本地加密(服务器不存明文),以及供应商对登录态的存储与传输策略。选型时把这两条问清楚,比看功能列表更重要。
企业多账号管理,说到底是一次把"个人手艺"升级成"组织流程"的改造:集中管控让账号看得见,环境隔离让账号立得住,团队权限让账号守得住。三层都到位,账号规模从五十涨到五百,管理成本也只是加人,而不是加风险。
如果你的团队正被散落的账号拖住,先用一周时间把环境清点一遍,再按这三层往上搭。下载 MakoBrowser,从批量创建第一批规范环境开始,把账号真正管成组织资产。


