Zarządzanie wieloma kontami firmowymi: centralne sterowanie, izolacja środowisk i współpraca zespołu
Zarządzanie wieloma kontami firmowymi: centralne sterowanie, izolacja środowisk i współpraca zespołu
Przy kilku kontach zarządzanie opiera się na pamięci: kto założył konto, ten je pamięta, hasła leżą w arkuszu, a każdą zmianę odpowiedzialności trzeba przejąć od zera. Ale gdy konta rosną do skali — kilkanaście sklepów, dziesiątki profili w mediach społecznościowych, konta reklamowe na kilku platformach — ręczne zarządzanie zaczyna się walić: konta są rozproszone po komputerach kolegów i odchodzą razem z nimi; środowiska używane są na przemian, a blokada jednego konta pociąga resztę; i nikt nie potrafi powiedzieć, kiedy ostatnio dotknięto danego konta.
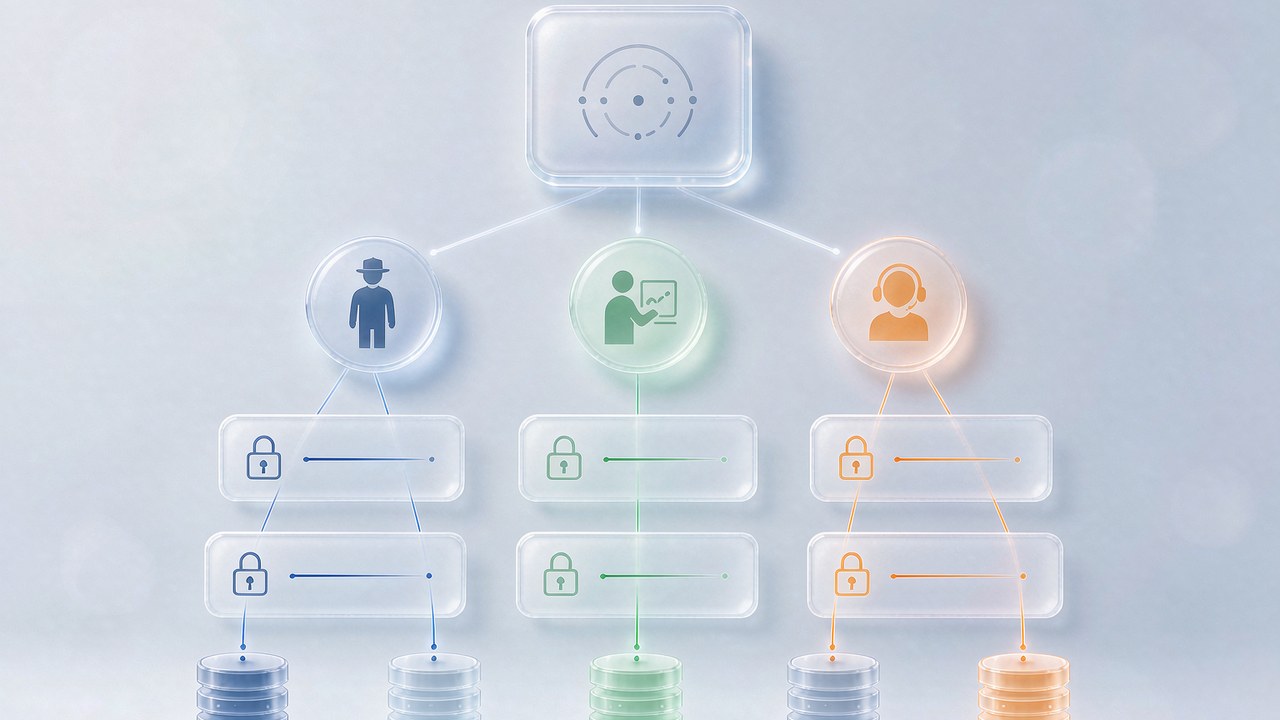
Istotą zarządzania wieloma kontami firmowymi jest przekształcenie kont z „własności osobistej" w „aktywo organizacji". Praca dzieli się na trzy warstwy: centralne sterowanie rozwiązuje „rozproszenie", izolacja środowisk rozwiązuje „ryzyko", a uprawnienia zespołu rozwiązują „chaos". Ten artykuł przechodzi przez wszystkie trzy warstwy i daje plan, który można wdrożyć od razu.
Warstwa 1: Centralne sterowanie — wszystkie konta widoczne w jednym miejscu
Idea centralnego sterowania jest prosta: dla dowolnego konta menedżer otwiera jeden panel roboczy i natychmiast widzi, na kogo konto jest zarejestrowane, w jakim jest stanie i czy ostatnio nie działo się nic niepokojącego. Po osiągnięciu tego punktu zarządzanie już się wzniosło z „pytania ludzi" do „czytania panelu".
Rynek oferuje dwie główne drogi. Jedna to telefon chmurowy: masowe tworzenie niezależnych mobilnych środowisk urządzeń w chmurze, jeden komputer steruje dziesiątkami „wirtualnych smartfonów", każdy z własnymi parametrami urządzenia — pasuje do biznesu opartego na aplikacjach mobilnych. Druga to przeglądarka anti-detect: masowe tworzenie niezależnych środowisk przeglądarkowych na komputerze, odpowiednie do backendów e-commerce, wersji webowych mediów społecznościowych i platform reklamowych. Obie drogi mają tę samą filozofię — zamienić „N prawdziwych urządzeń + N arkuszy haseł" na „jeden panel roboczy + N niezależnych środowisk".
Wybierzcie jakąkolwiek drogę, centralizacja daje trzy bezpośrednie korzyści: nowe środowiska tworzy się zbiorczo, bez ręcznej konfiguracji każdego po kolei; konta grupuje się według platformy, linii biznesowej lub osoby odpowiedzialnej; a stan działania widać z jednego widoku, anomalie wychodzą na jaw od razu. Przy kilkudziesięciu kontach te trzy rzeczy to już codzienna infrastruktura.
Warstwa 2: Izolacja środowisk — każde konto ma „mieszkać jak niezależny użytkownik"
Centralne sterowanie rozwiązuje „niewidoczność"; izolacja środowisk rozwiązuje problem „masowej kary, bo wszyscy operatorzy to ci sami ludzie". Platformy oceniają powiązanie kont na kilku warstwach sygnałów: odcisk palca urządzenia, wyjście sieciowe, dane behawioralne. Kilkanaście kont dzielących ten sam zestaw parametrów przeglądarki i to samo wyjście IP to nic innego jak powiedzenie platformie: „tu zespół prowadzi konta masowo".
Izolacja środowisk na poziomie korporacyjnym wymaga trzech rzeczy:
Niezależne odciski palców. Każde środowisko ma własny zestaw parametrów urządzenia — wersję systemu, rozdzielczość, czcionki, wynik renderowania Canvas i tak dalej — a te parametry muszą być wzajemnie spójne, jak rzeczywiście istniejące urządzenie, nie losowy zbiór sprzecznych ustawień.
Niezależne zarządzanie proxy. To warstwa, która w scenariuszu firmowym najłatwiej wymyka się spod kontroli. Gdy kont przybywa, ręczne wprowadzanie proxy gwarantuje błędy — właściwie jest utrzymywać jedną scentralizowaną bibliotekę proxy i przy tworzeniu środowiska wybierać proxy według linii biznesowej, tak by lokalizacja IP zgadzała się z profilem konta. Jak wybrać typ proxy pod zadanie, opisaliśmy w artykule porównującym proxy statyczne i rotacyjne; tutaj podkreślimy jedno: biblioteka proxy ma być zarządzana centralnie, a nie rozproszona po konfiguracjach poszczególnych środowisk.
Izolacja danych. Cookie, statusy logowania i pamięć lokalna rozdzielone fizycznie po środowiskach — dopiero wtedy ryzyko wzajemnego zanieczyszczenia zbliża się do zera. Na tej warstwie MakoBrowser dostarcza „niezależny odcisk palca plus niezależne proxy na środowisko" jako zdolność domyślną: przy tworzeniu zbiorczym parametry izolacji ustawiają się automatycznie, zespół nie musi kalibrować każdego środowiska ręcznie.
Po izolacji zostaje łatwy do przeoczenia krok: sprawcie, by rytm pracy wyglądał ludzko. Wszystkie środowiska logujące się w tej samej sekundzie i publikujące wg jednego kalendarza są w oczach systemu antyfraudowego nieodróżnialne od farmy botów. Rozsuńcie aktywne godziny środowisk i dodajcie losowe odstępy do zadań zbiorczych — te szczegóły nie zmieniają wyniku biznesowego, ale decydują o kolorze waszych sygnałów ryzyka.
Warstwa 3: Współpraca zespołu — jasne uprawnienia utrzymują konta przy życiu
Gdy konta stają się aktywem organizacji, najniebezpieczniejszym ogniwem są zwykle ludzie. Agent wsparcia potrzebuje tylko odpowiadać na wiadomości, a widzi ustawienia płatności; operacyjny odchodzi i dwudziestu kont na jego nazwisko nikt nie przejmuje — to nie są problemy techniczne, to problemy projektu uprawnień.
Model uprawnień dla zarządzania wieloma kontami firmowymi budujcie na tym szkielecie:
- Na start trzy role: administrator odpowiada za konfigurację i autoryzacje, operacyjny dotyka tylko środowisk własnej linii biznesowej, wsparcie wykonuje ograniczone czynności w wyznaczonych środowiskach;
- Oddzielna autoryzacja czynności wrażliwych: usuwanie środowisk, eksport statusów logowania, zmiana danych płatności — osobne uprawnienie lub drugie potwierdzenie;
- Śledzialne dzienniki operacji: kto, kiedy, które środowisko dotknął — logi muszą umożliwiać audyt, by przy awarii wskazać ogniwo, a nie strzelać do siebie;
- Proces przekazania: gdy zmienia się odpowiedzialny, środowiska przekazuje się zbiorczo; status logowania podróżuje ze środowiskiem, nie z człowiekiem.
O uprawnieniach można powiedzieć znacznie więcej — nasz artykuł o zarządzaniu współpracą zespołu szczegółowo omawia model ról i konfigurację RBAC; warto go przejść krok po kroku przy budowie systemu uprawnień.
Gdy trzy warstwy stoją, można iść o krok dalej: powtarzalne, częste czynności oddajcie automatyzacji — zaplanowane zadania, szablonowe operacje zbiorcze — by ludzie wyszli z pracy mechanicznej i zajmowali się tylko wyjątkami i decyzjami. Automatyzacja działająca na dobrze izolowanych środowiskach to moment, w którym efektywność staje się czystym zyskiem.
FAQ
Telefon chmurowy czy przeglądarka anti-detect — co wybrać firmie? Zobaczcie, gdzie dzieje się biznes. Matryce oparte na aplikacjach mobilnych (mobilny TikTok, testy klastrów aplikacji) lepiej pasują do telefonu chmurowego; scenariusze przeglądarkowe (backendy e-commerce, web social, platformy reklamowe) płynniej działają z przeglądarką anti-detect. Wiele zespołów prowadzących obie linie używa obu narzędzi w tej samej filozofii sterowania.
Mamy już dziesiątki kont — czy odbudowa środowisk teraz jest realna? Nie trzeba za jednym zamachem. Nowe linie biznesowe startują wg nowego standardu, stare konta migrują partiami — najcenniejsze najpierw. Przy migracji zachowajcie dopasowanie statusu logowania do środowiska, unikajcie ryzykownego ruchu „stare konto nagle zmienia środowisko" i obserwujcie platformę jeden–dwa tygodnie przed kolejną partią.
Jak bezpiecznie przekazać konta, gdy członek zespołu odchodzi? Przez przekazanie środowisk, nie haseł: administrator zbiorczo przypisuje środowiska następcy i równocześnie odbiera dostępy odchodzącemu. Gdy środowiska są pod centralnym sterowaniem, przekazanie to tylko zmiana konfiguracji; gdy konta są rozproszone po prywatnych urządzeniach, przekazanie staje się incydentem ryzyka.
Czy narzędzia do zarządzania wieloma kontami same są bezpieczne? Czy dane mogą wyciec? Spójrzcie na dwie rzeczy: czy wrażliwe dane są szyfrowane lokalnie (bez czystego tekstu na serwerze) oraz jaka jest polityka dostawcy dotycząca przechowywania i przesyłania statusów logowania. Zadajcie te dwa pytania przy wyborze — ważniejsze niż czytanie listy funkcji.
Zarządzanie wieloma kontami firmowymi to w gruncie rzeczy przejście od „rzemiosła osobistego" do „procesu organizacyjnego": centralne sterowanie czyni konta widocznymi, izolacja środowisk czyni je odpornymi, a uprawnienia zespołu utrzymują je chronionymi. Gdy trzy warstwy stoją na miejscu, wzrost z pięćdziesięciu do pięciuset kont oznacza tylko dokładanie ludzi, nie dokładanie ryzyka.
Jeśli rozproszone konta ciągną wasz zespół w dół, poświęćcie tydzień na inwentaryzację środowisk, a potem zbudujcie na tym te trzy warstwy. Pobierzcie MakoBrowser i zacznijcie od zbiorczego utworzenia pierwszej partii ustandaryzowanych środowisk — zamieńcie konta w prawdziwe aktywo organizacji.


