Fingerprint Browser សម្រាប់ការធ្វើការជាក្រុម៖ ក្រុមអតិថិជន សិទ្ធិប្រើប្រាស់ និងការប្រគល់ Profile
ចាប់ផ្ដើមដោយស្ថានភាពបីយ៉ាងដែលអ្នកដឹកនាំក្រុមទាំងឡាយនឹងស្គាល់ច្បាស់៖ សហការីថ្មីចូលការងារ មេក្រុមផ្ញើឈ្មោះគណនីនិងពាក្យសម្ងាត់ជាងដប់មួយម្ដងមួយៗ ជាមួយតារាងតម្រូវថាគណនីណាប្រើ Proxy ណា សហការីចាស់ចុងចេញពីការងារ គ្មាននរណាម្នាក់ឆ្លើយបានច្បាស់ថាស្ថានភាពចូល (login session) ក្នុង Environment របស់គាត់ត្រូវសម្អាតឬអត់ Proxy នៅសល់សម្រាប់គាត់ប្រើឬអត់ អតិថិជនប្រគល់គណនីផ្សព្វផ្សាយឱ្យក្រុមអ្នកដែរ អ្នកជំនាញចូលតែម្ដងពីកុំព្យូទ័រផ្ទាល់ខ្លួន ថ្ងៃក្រោយ Platform ក៏ទាមទារឱ្យអតិថិជនផ្ទៀងផ្ទាត់អត្តសញ្ញាណ
មូលដ្ឋានគ្រោះថ្នាក់របស់ស្ថានភាពទាំងបីដូចគ្នាមួយគត់៖ គណនីដើរតាមមនុស្ស ជាជាងដើរតាម Environment ពេលមានមនុស្សតែម្នាក់គ្រប់គ្រងទាំងអស់ បញ្ហាមិនបង្ហាញច្បាស់ទេ ពេលមនុស្សច្រើនឡើងនិងចាប់ផ្ដើមមានការប្រគល់ប្រគន់ អ្វីៗក៏រាយរាប់ទាំងអស់ ថ្មីៗនេះខ្ញុំបានមើល Demo របស់អ្នកគ្រប់គ្រង Social Media ដែលដឹកនាំគណនីរបស់អតិថិជនច្រើនរូប និងការផ្លាស់ប្ដូរពីធ្វើការតែម្នាក់ទៅធ្វើការជាក្រុមត្រូវពន្យល់បានយ៉ាងត្រង់ៗ តាមទស្សនវេសន៍នេះ អត្ថបទនេះនឹងរៀបចំ "Fingerprint Browser + ការធ្វើការជាក្រុម" ឡើងវិញពីដើមដល់ចប់
ហេតុអ្វីវិធីធ្វើការតែម្នាក់បរាជ័យភ្លាមៗពេលមានក្រុម
ពេលធ្វើការតែម្នាក់ អ្វីៗទាំងអស់ស្ថិតក្នុងខួរក្បាលអ្នក៖ គណនីណាចុះជាមួយ Proxy ណា Environment ណាចូលអតិថិជនណា Profile ណាបានចិញ្ចឹមយូរប៉ុនណានៅលើឧបករណ៍ណា "មូលដ្ឋានទិន្នន័យក្នុងខួរ" បែបនេះទ្រាំបានតែ៥គណនី តែមិនទ្រាំបានទេចំពោះ៥០គណនីបូកនឹងសហការី៣នាក់
ទំនងជាក្រុមឡើងទំហំភ្លាម បញ្ហា៤ចំណុចលេចឡើងភ្លាម៖
- ទ្រព្យសម្បត្តិគណនីគ្មានរចនាសម្ព័ន្ធកម្មសិទ្ធ Environment រាយរាប់នៅលើកុំព្យូទ័រផ្ទាល់ខ្លួន មនុស្សចេញទៅ ទ្រព្យសម្បត្តិក៏បាត់ទៅជាមួយ
- សិទ្ធិគ្មានព្រំដែន អ្នកទាំងអស់អាចប៉ះគណនីទាំងអស់ ពេលមានបញ្ហាក៏ស្វែងរកមិនឃើញថាអ្នកណាធ្វើ
- ស្ថានភាពចូលត្រូវរៀបចំឡើងវិញជាបន្តបន្ទាប់ រាល់ការប្រគល់ប្រគន់ត្រូវចូលម្ដងទៀត បទពិសោធន៍ Cookie ដែលគណនីបានប្រមូលផ្ដុំក៏ត្រូវបញ្ចប់ម្ដងហើយម្ដងទៀត
- ការប្រគល់ប្រគន់ពឹងផ្អែកលើការនិយាយប្រាប់ ការកំណត់ Proxy និងប៉ារ៉ាម៉ែត្រ Fingerprint ត្រូវផ្ទេរពីមនុស្សទៅមនុស្ស ខុសប៉ារ៉ាម៉ែត្រតែមួយ Environment ទាំងមូលក៏ខូចខាត
ក្នុងចំណោមចំណុចទាំង៤ ចំណុចទី៣ឈឺចាប់បំផុត — តម្លៃពិតប្រាកដរបស់គណនីគឺស្ថានភាពចូលនិងប្រវត្តិសកម្មភាពដែលប្រមូលផ្ដុំដោយគ្មានការផ្អាក ដូច្នេះជំហានដំបូងនៃការឡើងជាក្រុមមិនមែនជាការបន្ថែមមនុស្សទេ តែគឺការដាក់ Environment ទាំងឡាយឱ្យស្ថិតក្រោមការគ្រប់គ្រងសិន៖ មួយគណនីមួយ Environment Fingerprint, Cookies និង Proxy ឯករាជ្យពីគ្នា មូលដ្ឋានបែបនេះត្រូវសរសេរលម្អិតណាស់ក្នុងអត្ថបទអំពី Fingerprint Browser សម្រាប់ការគ្រប់គ្រងគណនីច្រើន ការឡើងជាក្រុមគ្រាន់តែបន្ថែមស្រទាប់ "ការគ្រប់គ្រងមនុស្ស" មួយនៅខាងលើមូលដ្ឋាននោះប៉ុណ្ណោះ
សមត្ថភាពសហការ៤បែបដែល Fingerprint Browser ផ្ដល់ឱ្យក្រុម
សម្រាប់ស្ថានភាពក្រុម Fingerprint Browser ផ្ដល់តម្លៃពិតនៅស្រទាប់សមត្ថភាព៤ខាងក្រោម
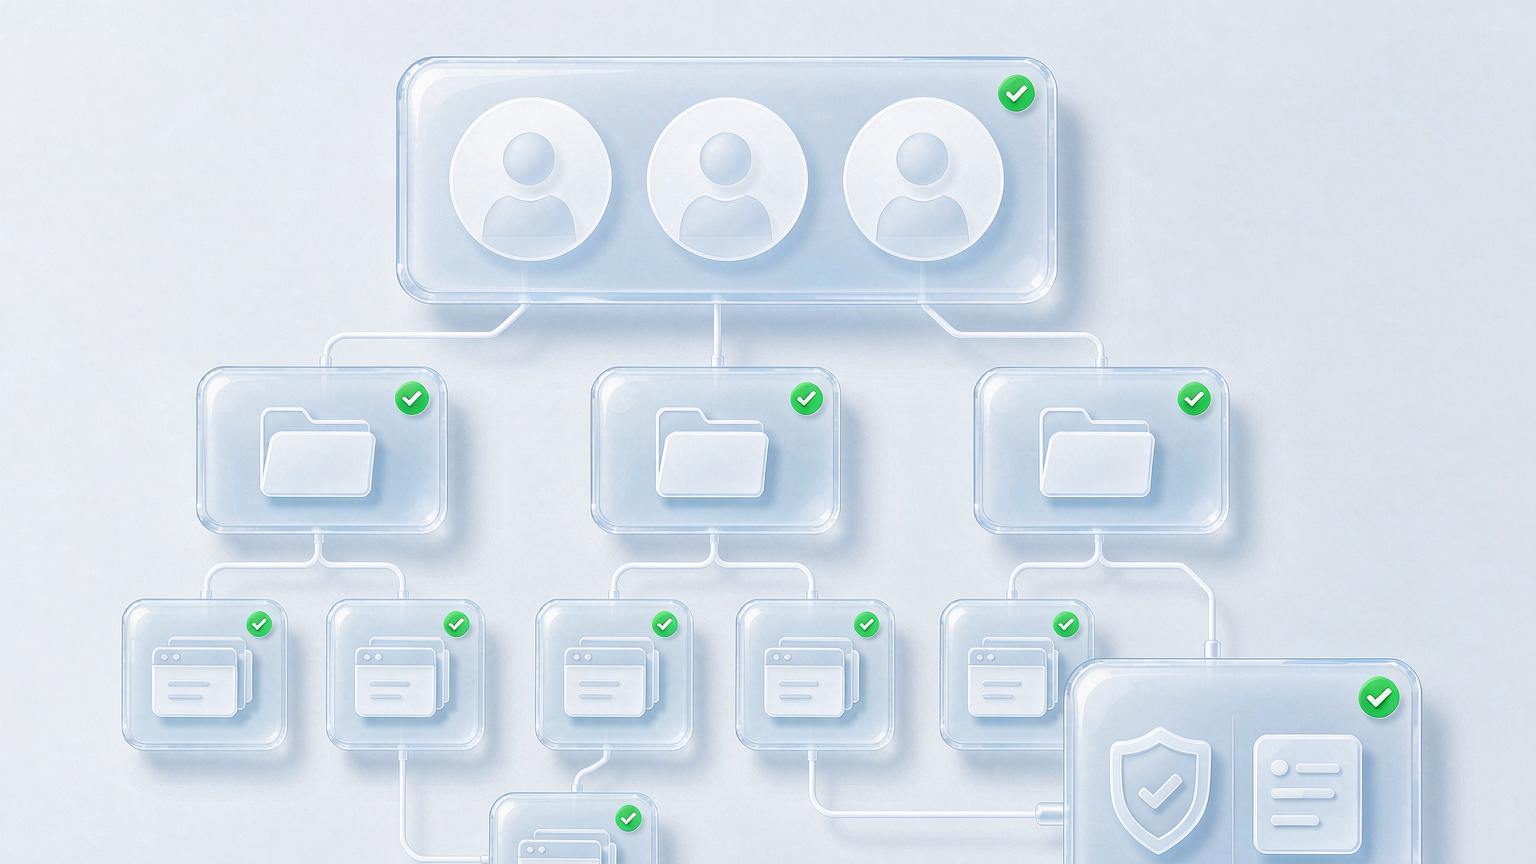
ស្រទាប់ទី១៖ ការផ្ទុក Environment ក្នុងមជ្ឈមណ្ឌលតែមួយ Environment ទាំងអស់រក្សាទុកក្នុងតំបន់នតំបន់ការងារក្រុមតែមួយ មិនមែនរាយរាប់តាមកុំព្យូទ័រផ្ទាល់ខ្លួនទេ បង្កើតក្រុមតាមអតិថិជនឬគម្រោង — Environment ទាំងអស់របស់អតិថិជន A ដាក់ក្នុងក្រុមមួយ អតិថិជន B ដាក់ក្នុងក្រុមមួយទៀត — អ្នកណាទទួលបន្ទុកអតិថិជនណាមើលមុតតែមួយភ្លែតក៏ដឹង ពេលបុគ្គលិកផ្លាស់ប្ដូរ ទ្រព្យសម្បត្តិនៅស្ថិតក្នុងដៃក្រុម
ស្រទាប់ទី២៖ តួនាទីនិងសិទ្ធិ មេក្រុមបង្កើត Environment កំណត់គោលនយោបាយ ប្រធានក្រុមរងចែកភារកិច្ច មើលលទ្ធផល សមាជិកប្រតិបត្តិអាចបើកតែ Environment ដែលបានប្រគល់ឱ្យខ្លួនដើម្បីធ្វើកិច្ចការប្រចាំថ្ងៃ ពេលកែសម្រួលសិទ្ធិឱ្យលម្អិតដល់កម្រិត "មើលបាន / កែបាន / លុបបាន" គ្រោះថ្នាក់គ្រាស់ក្រឡាបែបសមាជិកថ្មីលុប Environment ដែលកំពុងដំណើរការពិតក៏ត្រូវកាត់ផ្ដាច់ពីឫស
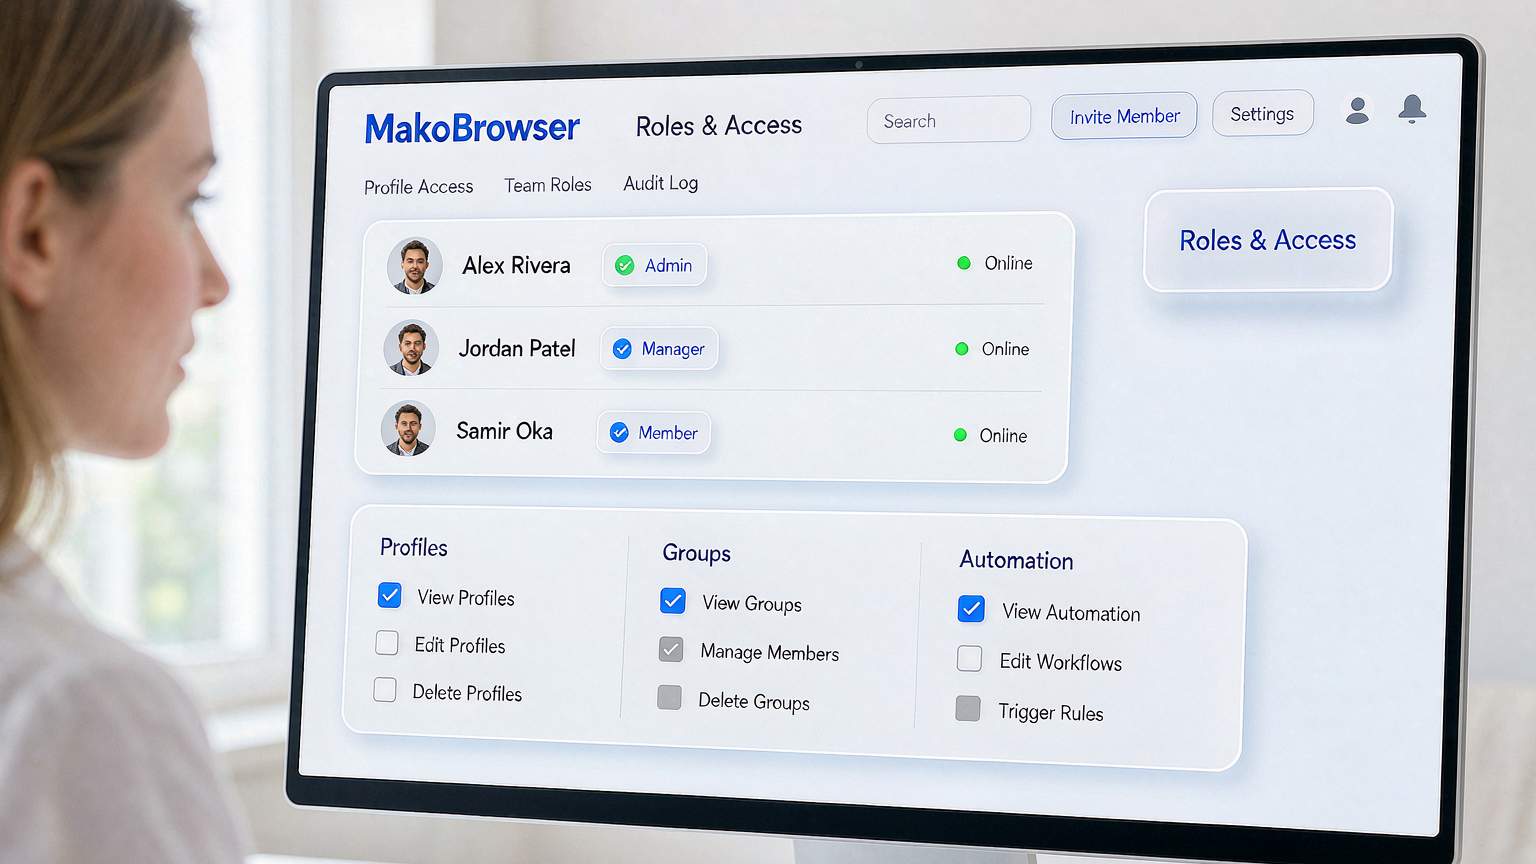
ស្រទាប់ទី៣៖ ការចែករំលែកស្ថានភាពចូលជាប័រិច្ឆេទ នេះជាអំណោយជាក់ស្ដែងបំផុតដែល Fingerprint Browser ផ្ដល់ឱ្យក្រុម — ស្ថានភាពចូលក្នុង Environment ដើរតាម Environment មិនដើរតាមមនុស្ស ថ្ងៃនេះសហការី A ដំណើរការអន្តរកម្មប្រចាំថ្ងៃរបស់អតិថិជន B ថ្ងៃស្អែកសហការី B ទទួលមុខងារជំនួស បើក Environment ដូចគ្នា ស្ថានភាពចូលនៅតែមាន មិនត្រូវចូលម្ដងទៀត ប្រវត្តិ Cookie របស់គណនីមិនដាច់សូម្បីតែមួយថ្ងៃ
ស្រទាប់ទី៤៖ ស្លាកសញ្ញាប្រតិបត្តិការ អ្នកណាបើក Environment ណានៅពេលណាធ្វើអ្វី ក្នុង Log មានគ្រប់យ៉ាង មានបញ្ហាក៏តាមរកមើលក្រោយបាន នេះជាភាពខុសគ្នាធំបំផុតរវាងធ្វើការជាក្រុមនិងធ្វើការតែម្នាក់
ស្រទាប់ទាំង៤នេះ យើងបានសាកល្បងដំណើរការពិតក្នុង MakoBrowser រួចហើយ៖ តំបន់ក្រុមបែងចែកតាមអតិថិជន សិទ្ធិតាមតួនាទី៣កម្រិត ស្ថានភាពចូលដើរតាម Environment និង Log ប្រតិបត្តិការជាត្រៀបការពារ — ការផ្លាស់ប្ដូរពីធ្វើការតែម្នាក់ទៅក្រុមមិនត្រូវបង្កើត Environment ចាស់ឡើងវិញទេ ដាក់ចូលទាំងមូលក៏បាន
ការអនុវត្តជាក្រុម៖ ៥ជំហានដើម្បីតម្រៀបសិទ្ធិឱ្យច្បាស់
សមត្ថភាពឧបករណ៍មានរួចហើយ តែអ្វីដែលធ្វើឱ្យក្រុមដំណើរការរលូនគឺលំដាប់លំដោយប្រតិបត្តិ ៥ជំហាន៖
ជំហានទី១ បង្កើតក្រុមតាមអតិថិជន/គម្រោងជាដំបូង ក្រុមគឺជាឯកតាតូចបំផុតនៃសិទ្ធិ កាន់តែបែងចែកលម្អិតកាន់តែប្រសើរជាជាងដាក់ Environment ទាំងអស់ចូលក្នុងក្រុមច្របាច់មួយ ដាក់ឈ្មោះក្រុមដោយផ្ទាល់ប្រើឈ្មោះអតិថិជនឬគម្រោង កុំប្រើឈ្មោះបែប "សាកល្បង1" "បណ្ដោះអាសន្ន2" ដែលពីរសប្ដាហ៍ក្រោយគ្មាននរណាស្គាល់
ជំហានទី២ កំណត់តួនាទីមុន រួចអញ្ជើញសមាជិក សូមសម្រេចជាមុនថាក្រុមត្រូវការតួនាទីប៉ុន្មាន តួនាទីនីមួយៗអាចប៉ះអ្វីបាន រួចទើបទាញមនុស្សចូលមក ធ្វើផ្ទុយ — ទាញមនុស្សមុន គិតសិទ្ធិក្រោយ — លទ្ធផលចុងក្រោយគឺអ្នកទាំងអស់ទទួលបានសិទ្ធិពេញលេញ
ជំហានទី៣ ភ្ជាប់ Environment ទៅបុគ្គល តែទ្រព្យសម្បត្តិនៅក្នុងក្រុម Environment នីមួយៗត្រូវកំណត់ច្បាស់ថាអ្នកណាទទួលបន្ទុកប្រចាំថ្ងៃ តែខ្លួន Environment ស្ថិតក្នុងក្រុមរបស់ក្រុម — មនុស្សអាចផ្លាស់ប្ដូរ Environment និងស្ថានភាពចូលរបស់វាមិនផ្លាស់
ជំហានទី៤ ធ្វើឱ្យការប្រគល់ប្រគន់ទៅជាដំណើរការ ការទទួលគណនីអតិថិជនគឺ Environment ថ្មី + Proxy ថ្មី + Fingerprint ឯករាជ្យចិញ្ចឹមពីសូន្យ មិនមែនបុគ្គលិកចាស់ផ្ញើគណនីពាក្យសម្ងាត់ឱ្យមនុស្សថ្មីចូលម្ដងទេ ចំណុចសំខាន់ៗទាំងមូលនៃការប្រគល់គណនីផ្សព្វផ្សាយអតិថិជនត្រូវបែកខ្ញែកតាមស្ថានភាពក្នុងអត្ថបទ ការគ្រប់គ្រងគណនី Google Ads ធ្វើតាមនឹងជៀសវាងបញ្ហា Risk Control ភាគច្រើនក្នុងអំឡុងពេលទទួល
ជំហានទី៥ រៀងរាល់សប្ដាហ៍ស្គាល់ Log ប្រតិបត្តិការម្ដង មិនមែនដើម្បីចាប់ពិនិត្យមនុស្សទេ តែដើម្បីរកភាពខុសប្រក្រតី៖ ការចូលក្រៅពេលធ្វើការ កំណត់ត្រាបើកពីឧបករណ៍ចំលែក ទាំងអស់សក្តិសមមើលបន្ថែមម្ដងទៀត
ចំណុចពិសេស២សម្រាប់ក្រុមធ្វើការពីចម្ងាយ
ការធ្វើការជាក្រុមក៏មាននិន្នាការមួយដែលការពារមិនបានដែរ៖ សមាជិកក្រុមរាយរាប់នៅទីក្រុងផ្សេងៗ សូម្បីតែប្រទេសផ្សេងៗ
ចំណុចពិសេសទី១៖ ការចូលពីចម្ងាយលែងផ្ទុយពីគ្នា កំហុសដែលក្រុមពីចម្ងាយងាយប្រទះបំផុតគឺសមាជិកនីមួយៗចូលគណនីទាំងឡាយដែលប្រើរួមពីបណ្ដាញផ្ទះ — គណនីតែមួយថ្ងៃនេះចូលពីទីក្រុង A ថ្ងៃស្អែកពីទីក្រុង B នៅផ្នែក Platform មើលទៅគឺដូចគណនីត្រូវលួច Fingerprint Browser ដោះស្រាយដោយភ្ជាប់ Proxy ទៅ Environment៖ មិនថាសមាជិកណាបើកពីទីក្រុងណា Platform មើលឃើញ IP និង Fingerprint ដូចគ្នារាល់ពេល របៀបផ្ទៀងផ្ទាត់ភាពស្របគ្នានៃប៉ារ៉ាម៉ែត្រពេលចូលពីចម្ងាយ បញ្ជីពិនិត្យទទួលក្នុងអត្ថបទ ការដំឡើង Environment TikTok ក៏អាចប្រើសម្រាប់ស្ថានភាពក្រុមដែរ
ចំណុចពិសេសទី២៖ សហការតាមទូរស័ព្ទដោយមិនបញ្ជូនឧបករណ៍ពិត ផ្នែកមួយនៃកិច្ចការប្រចាំថ្ងៃធ្វើនៅលើទូរស័ព្ទ — អន្តរកម្ម Social Media ការផ្សាយមាតិកា ទម្រង់ Cloud Phone អនុញ្ញាតឱ្យសមាជិកក្រុមគ្រប់គ្រង "ទូរស័ព្ទដែលភ្ជាប់ជាមួយ Environment ឯករាជ្យ" ផ្ទាល់ពីកុំព្យូទ័រ មិនត្រូវបញ្ជូនឧបករណ៍ពិតតាមសេវាដឹកជញ្ជូន ហើយក៏គ្មានអ្នកណាយកទូរស័ព្ទផ្ទាល់ខ្លួនចូលគណនីអតិថិជនដែរ
FAQ
ក្រុមតែពីរបីនាក់ តើចាំបាច់ប្រើមុខងារក្រុមដែរឬទេ? រៀងរាល់ពេលដែលអាចមានការប្រគល់ប្រគន់ ក៏ចាំបាច់ដែរ ទោះសមាជិកទាំងអស់ទុកចិត្តគ្នាពេញលេញ ការដាក់ Environment រួមក្នុងតំបន់ក្រុមក៏ជៀសវាងបញ្ហា "មនុស្សម្នាក់សម្រាក គណនីទាំងអស់ឈប់ដំណើរការ" បានដែរ
សមាជិកចេញពីការងារ តើដោះស្រាយ Environment ដោយរបៀបណា? គ្រាន់តែដកសិទ្ធិរបស់សមាជិកនោះ Environment និងស្ថានភាពចូលនៅក្នុងតំបន់ក្រុម អ្នកទទួលបន្ទុកបន្ទាប់បើកក៏ប្រើបានភ្លាម អ្វីដែលគួរធ្វើតែមួយគត់គឺពិនិត្យ Log ប្រតិបត្តិការរបស់សមាជិកនោះម្ដង ដើម្បីបញ្ជាក់ថាគ្មានភាពខុសប្រក្រតី
សមាជិកអាចមើលឃើញ Environment របស់គ្នាទៅវិញទៅមកដែរឬទេ? អាស្រ័យលើការកំណត់សិទ្ធិ កំណត់លទ្ធភាពមើលឃើញតាមក្រុម — មនុស្សនីមួយៗឃើញតែក្រុមដែលខ្លួនទទួលបន្ទុក នេះជាកម្រិតដែលក្រុមភាគច្រើនធ្វើឱ្យអ្នកទាំងនោះមានអារម្មណ៍ស្រួលបំផុត
បុគ្គលិកពីក្រៅគួរឱ្យតួនាទីអ្វី? ផ្ដល់តែសិទ្ធិកម្រិតប្រតិបត្តិភ្ជាប់ទៅក្រុមជាក់លាក់ ហើយប្រតិបត្តិការទាំងអស់កត់ត្រា Log ដែលអាចពិនិត្យបានពេញលេញ ចប់កិច្ចសន្យា លុបសមាជិកភ្លាម មិនទុកសិទ្ធិចូលប្រើនៅសល់សូម្បីតែមួយ
សរសេរនៅចុងបញ្ចប់នៃអត្ថបទនេះ៖ ឱ្យគណនីដើរតាម Environment កុំឱ្យវាដើរតាមមនុស្ស
ខ្សែបំបែករវាងធ្វើការតែម្នាក់និងធ្វើការជាក្រុមមិនស្ថិតនៅលើចំនួនមនុស្សទេ តែស្ថិតនៅថាទ្រព្យសម្បត្តិគណនីមានមេកានិស្មនៃការរក្សាទុកនិងរង្វិលចូលឯករាជ្យពីបុគ្គលដែរឬទេ ចម្លើយដែល Fingerprint Browser ផ្ដល់មកសាមញ្ញណាស់៖ Environment ចូលតំបន់ក្រុម ក្រុមតម្រឹមតាមអាជីវកម្ម សិទ្ធិតម្រឹមតាមតួនាទី ស្ថានភាពចូលដើរតាម Environment និង Log ធានាទាំងអស់
ចំពោះអ្នកដែលកំពុងផ្លាស់ប្ដូរពីធ្វើការតែម្នាក់ទៅជាក្រុម៖ ដំបូងដាក់ Environment ដែលមានស្រាប់ចូលតំបន់នតំបន់ីក្រុមតាមក្រុមអតិថិជន បន្ទាប់មកកំណត់តួនាទី ទីបំផុតទើបអញ្ជើញមនុស្សចូលមក បើលំដាប់ផ្ទុយ សិទ្ធិនឹងស្ថិតក្នុងស្ថានភាព "បង្អោនមួយលើកដាប់មួយ" ជារៀងរហូត
និយាយត្រង់ៗ៖ ពេលសរសេរអត្ថបទនេះ តំបន់ក្រុមរបស់យើងខ្លួននេះក៏ទើបតែផ្លាស់ប្ដូរចប់តាមលំដាប់នេះដែរ — បែងចែកក្រុមមុន កំណត់តួនាទីបន្ទាប់ អញ្ជើញមនុស្សចុងក្រោយ ក្នុងដំណើរមិនមានការធ្វើឡើងវិញសូម្បីតែមួយ បើអ្នកត្រៀមធ្វើជំហាននេះ អាចទាញយក MakoBrowser នៅទីនេះ អ្នកណាមានបញ្ហាជាប់នៅការរចនាសិទ្ធិពេលផ្លាស់ប្ដូរ សូមទៅ មជ្ឈមណ្ឌល Blog ប្រៀបធៀបជាមួយអត្ថបទចាស់ៗ


