Antidetect-browser voor teams: klantengroepen, rechten en profieloverdracht
Beginnen we met drie scènes die iedereen herkent die ooit een team heeft geleid: een nieuwe collega komt binnen en de manager stuurt hem een dozijn accountgegevens één voor één door, met daarnaast een tabelletje welke account op welke proxy draait; een ervaren medewerker vertrekt en niemand kan zeggen of de loginsessies in zijn omgevingen gewist moeten worden of dat de proxy's nog van hem zijn; een klant draagt zijn advertentieaccounts over aan jullie bureau, jullie specialist logt één keer in vanaf zijn eigen laptop — en de volgende dag vraagt het platform de klant om identiteitsverificatie.
De gemeenschappelijke oorzaak van die drie scènes is er maar één: accounts volgen mensen in plaats van omgevingen. Zolang één persoon alles beheert, blijft het probleem onzichtbaar; zodra het team groeit en overdrachten beginnen, stort alles in. Ik zag onlangs een demo van een socialmedia-operator die de accounts van meerdere klanten beheerde, en de overgang van solo-werk naar teamwerk werd daar zeer eerlijk behandeld. Langs die lijn zet dit artikel de combinatie „antidetect-browser + teamwerk” van meet af aan op orde.
Waarom de solomethode precies faalt op het moment dat er een team komt
Als je alleen werkt, leeft alles in je hoofd: welk account hoort bij welke proxy, in welke omgeving is welke klant ingelogd, hoe lang rijpt welk profiel op welk apparaat. Die „hoofddatabase” houdt vijf accounts vol; vijftig accounts plus drie collega's niet.
Zodra het team gaat schalen, springen vier problemen er onmiddellijk uit:
- Accountbezittingen hebben geen eigendomsstructuur. Omgevingen liggen verspreid over privécomputers; de persoon vertrekt en de bezittingen verdwijnen mee.
- Rechten hebben geen grenzen. Iedereen raakt alles aan, en als er iets kapotgaat is niet na te gaan wie het deed.
- Loginsessies worden voortdurend gereset. Elke overdracht betekent opnieuw inloggen, en de opgebouwde Cookie-geschiedenis van het account valt telkens terug naar nul.
- Overdrachten verlopen mondeling. Proxy-instellingen en fingerprint-parameters worden van mens tot mens doorgegeven; één verkeerde parameter en een hele omgeving kan de prullenbak in.
Van die vier punten doet het derde het meeste pijn — de echte waarde van een account zit in de aaneengesloten opgebouwde sessie- en activiteitengeschiedenis. De eerste stap richting team is dus geen nieuwe mensen aannemen, maar de omgevingen zelf onder controle brengen: één account per omgeving, fingerprint, Cookies en proxy onafhankelijk van elkaar. Die basis staat uitgebreid beschreven in het artikel over de antidetect-browser voor multi-accountwerking; teamwerk betekent simpelweg daar bovenop een laag „mensmanagement” leggen.
De vier samenwerkingsmogelijkheden die een antidetect-browser een team geeft
Voor teamsituaties levert een antidetect-browser echt waarde op vier lagen.
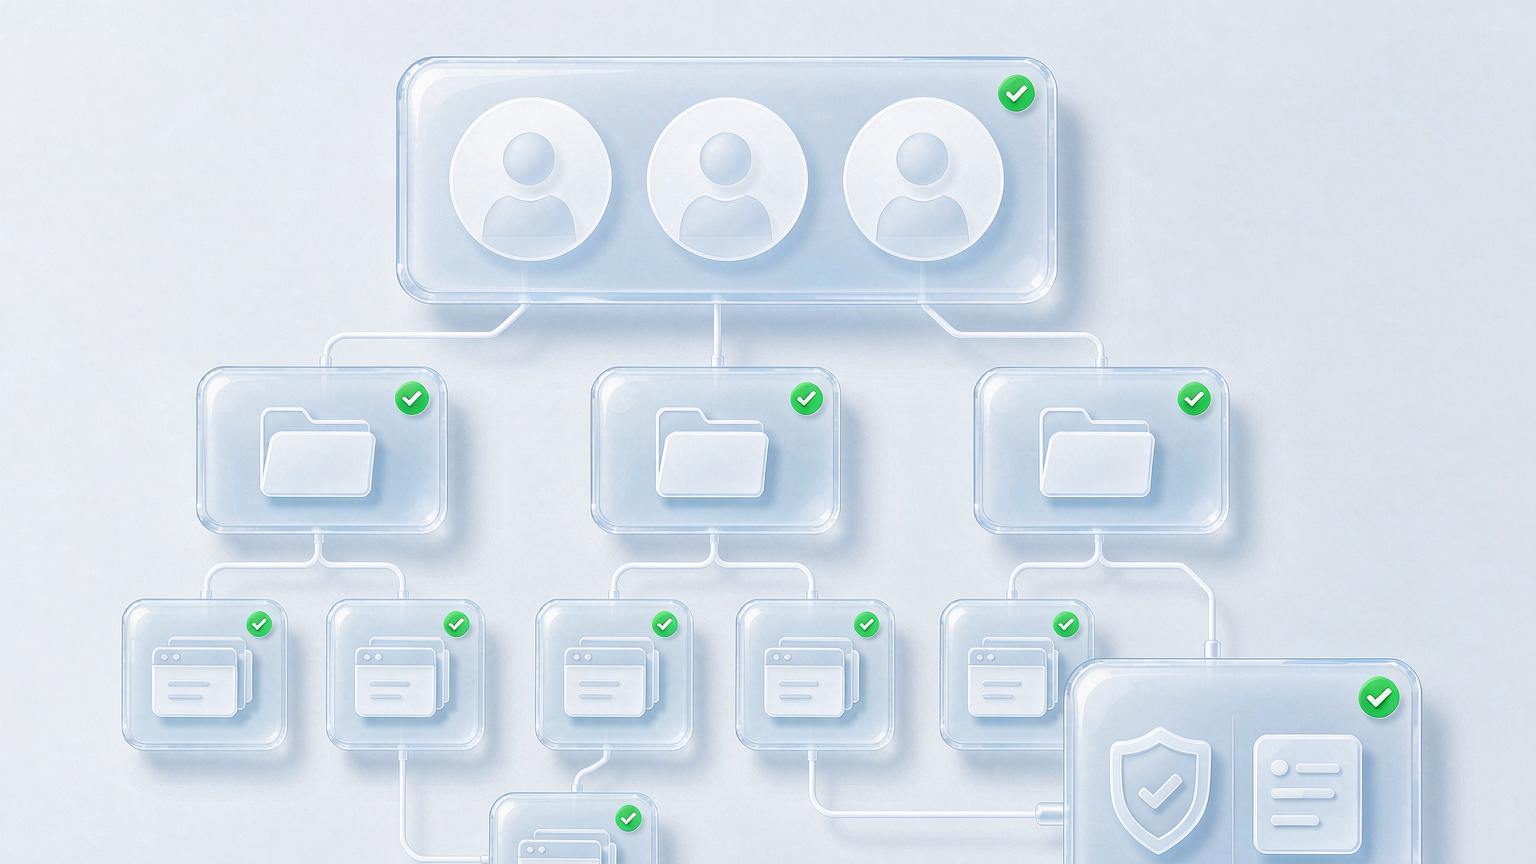
Laag één: centrale opslag van omgevingen. Alle omgevingen staan in één teamworkspace in plaats van verspreid over privémachines. Maak groepen per klant of project — alle omgevingen van klant A in één groep, die van klant B in een andere. In één oogopslag is duidelijk wie welke klant beheert, en als personeel wisselt blijven de bezittingen bij het team.
Laag twee: rollen en rechten. De manager legt omgevingen aan en stelt het beleid vast; de teamlead verdeelt taken en ziet de resultaten; de operator opent alleen de aan hem toegewezen omgevingen voor het dagelijkse werk. Zijn de rechten uitgesplitst tot „kan zien / kan bewerken / kan verwijderen”, dan is de klassieke ramp — de nieuweling verwijdert per ongeluk een productieomgeving — bij de wortel afgesneden.
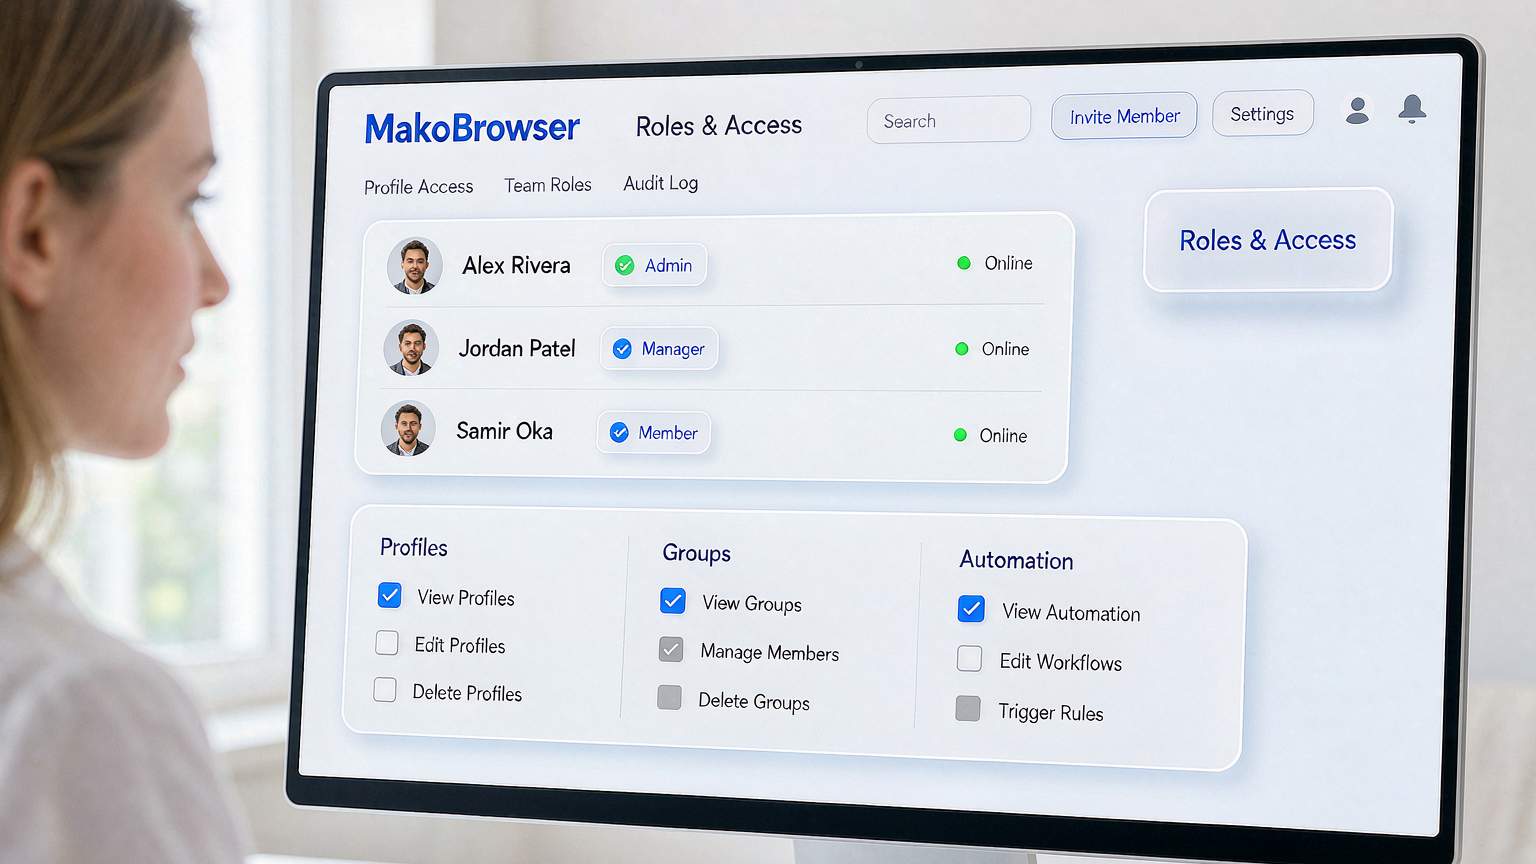
Laag drie: permanent gedeelde loginsessies. Dit is het tastbaarste cadeau van een antidetect-browser aan een team — de sessie hoort bij de omgeving, niet bij de persoon. Vandaag verzorgt collega A de dagelijkse interacties voor klant B; morgen neemt collega B het over, opent dezelfde omgeving, de sessie staat er nog, opnieuw inloggen is niet nodig, en de Cookie-geschiedenis van het account breekt geen enkele dag af.
Laag vier: een spoor van handelingen. Wie wanneer welke omgeving opende en wat er gedaan is — de logs registreren alles. Als er iets misgaat, is het terug te volgen tot aan de bron; dat is het grootste verschil tussen teamwerk en solowerk.
Alle vier de lagen hebben we in MakoBrowser echt draaiende gehad: een teamworkspace gegroepeerd per klant, rechten op drie rollenniveaus, sessies die de omgeving volgen, en handelingslogs als vangnet — van solo naar team betekent niet dat je oude omgevingen opnieuw bouwt; je migreert ze gewoon in hun geheel.
Teamwerk in de praktijk: vijf stappen om de rechten op orde te brengen
De mogelijkheid staat; wat een team echt soepel laat lopen, is een vaste volgorde. Vijf stappen:
Stap één: maak eerst groepen per klant of project. De groep is de kleinste eenheid van rechten — liever fijnmazig dan alle omgevingen in één warhoop. Noem de groepen rechtstreeks naar de klant of het project, nooit „test 1” of „tijdelijk 2” — namen die niemand over twee weken meer herkent.
Stap twee: definieer rollen voordat je mensen uitnodigt. Bepaal eerst hoeveel rollen het team nodig heeft en wat elk ervan mag aanraken, en haal dan pas mensen binnen. Doe je het omgekeerd — eerst mensen, dan rechten — dan krijgt uiteindelijk iedereen volledige toegang.
Stap drie: koppel omgevingen aan mensen, maar houd de bezittingen in de groep. Elke omgeving heeft één duidelijk aangewezen dagelijkse verantwoordelijke, maar de omgeving zelf leeft in de teamgroep — mensen kunnen wisselen; de omgeving en zijn sessies niet.
Stap vier: maak van de overdracht een proces. Het account van een klant overnemen betekent: nieuwe omgeving + nieuwe proxy + onafhankelijke fingerprint die vanaf nul wordt opgebouwd — niet dat de vertrekkende medewerker de wachtwoorden doorgeeft voor een verse login. De volledige overdrachtschecklist voor de advertentieaccounts van klanten is per scenario uiteengezet in het artikel over Google Ads-accountbeheer; volg die en je ontloopt de meeste risk control-valkuilen tijdens de overnameperiode.
Stap vijf: loop de handelingslogs wekelijks één keer na. Niet om mensen te controleren — om afwijkingen te vangen: inloggen buiten werkuren, opens vanaf onbekende apparaten — alles verdient een tweede blik.
Twee bonuspunten voor remote teams
Samenwerking kent ook een onvermijdelijke trend: teamleden verspreid over verschillende steden, zelfs verschillende landen.
Bonus één: externe logins spreken zichzelf niet langer tegen. De makkelijkste valkuil voor een remote team is dat leden inloggen op gedeelde accounts vanaf hun thuisnetwerk — hetzelfde account logt vandaag in vanaf stad A en morgen vanaf stad B; vanuit het platform gezien lijkt dat op een gestolen account. De antidetect-browser lost dit op door de proxy aan de omgeving te koppelen: het maakt niet uit welk lid hem vanuit welke stad opent — het platform ziet altijd hetzelfde IP en dezelfde fingerprint. Hoe je de parameterconsistentie bij externe login verifieert, laat de acceptatiechecklist uit het artikel over TikTok-omgevingsinstallatie zien; die werkt even goed voor teamsituaties.
Bonus twee: mobiele samenwerking zonder fysieke telefoons heen en weer te sturen. Een deel van het dagelijkse werk gebeurt op de telefoon — socialinteracties, het publiceren van content. Met cloud phones bedient een teamlid vanaf de computer rechtstreeks „een telefoon die gekoppeld is aan een onafhankelijke omgeving”, zonder dat er apparaten met de koerier reizen en zonder dat iemand het klantaccount inlogt vanaf zijn privételefoon.
FAQ
Met twee of drie mensen — zijn teamfuncties dan überhaupt nodig? Zodra een overdracht mogelijk is: ja. Zelfs als iedereen elkaar volledig vertrouwt, voorkomen omgevingen in een gedeelde workspace het probleem „één iemand is op vakantie en alle accounts staan stil”.
Wat gebeurt er met omgevingen als een lid vertrekt? Trek gewoon zijn toegang in. Omgevingen en sessies blijven in de teamworkspace; de volgende persoon opent en het werkt. Het enige dat je hoeft te doen: de handelingslogs van dat lid doorlopen en bevestigen dat er niets afwijkends tussen zit.
Kunnen leden elkaars omgevingen zien? Dat hangt af van de rechteninstellingen. Stel de zichtbaarheid per groep in — iedereen ziet alleen de groepen die hij beheert; dat is het detailniveau waar de meeste teams zich het prettigst bij voelen.
Welke rol geef je externe uitvoerders? Alleen uitvoerende rechten, gekoppeld aan specifieke groepen, met een volledig traceerbaar handelingsspoor. Na afloop van de opdracht wordt het lid volledig verwijderd — zonder enige resttoegang.
Tot slot: laat accounts omgevingen volgen, niet mensen
De scheidingslijn tussen solo en team loopt niet over het aantal personen, maar over de vraag of accountbezittingen een opslag- en circulatiemechanisme hebben dat onafhankelijk is van het individu. Het antwoord van de antidetect-browser is nuchter: omgevingen naar de teamworkspace, groepen passend bij het bedrijf, rechten passend bij de rollen, sessies die de omgevingen volgen, en logs die alles afdekken.
Voor wie overstapt van solo naar team: migreer eerst je bestaande omgevingen, gegroepeerd per klant, naar de teamworkspace, definieer daarna de rollen en nodig pas als laatste mensen uit. Draai je de volgorde om, dan blijven je rechten voor altijd in een toestand van „lap op lap”.
Volledig transparant: terwijl dit artikel geschreven werd, heeft onze eigen teamworkspace de migratie precies in deze volgorde afgerond — eerst groepen, dan rollen, dan mensen, zonder één herstelronde onderweg. Als je deze stap wilt zetten, vind je hier de download van MakoBrowser; loop je tijdens de migratie vast op het ontwerp van rechten, dan vind je in het blogcentrum de eerdere artikelen ter vergelijking.


