เบราว์เซอร์ฟิงเกอร์พรินต์สำหรับทีม: กลุ่มลูกค้า สิทธิ์ผู้ใช้ และการส่งมอบโปรไฟล์
เริ่มด้วยสามสถานการณ์ที่ใครก็ตามที่เคยนัดทีมจะต้องคุ้นเคย: เพื่อนร่วมงานใหม่เข้าใหม่ หัวหน้าส่งบัญชีผู้ใช้กับรหัสผ่านให้ทีละชุด พร้อมแนบตารางเทียบว่าบัญชีไหนใช้พร็อกซีตัวไหน พนักงานรุ่นพี่ลาออก ไม่มีใครพูดได้ว่าสถานะล็อกอินในสภาพแวดล้อมของเขาต้องล้างหรือเปล่า พร็อกซียังเป็นของเขาใช้ต่อได้หรือไม่ ลูกค้าส่งมอบบัญชีโฆษณาให้ทีมดูแล สเปเชียลิสต์ล็อกอินครั้งเดียวจากโน้ตบุ๊คส่วนตัว พรุ่งนี้แพลตฟอร์มก็เรียกลูกค้าไปยืนยันตัวตน
รากของทั้งสามสถานการณ์เหมือนกันหมด นั่นคือ บัญชีเดินตามคน แทนที่จะเดินตามสภาพแวดล้อม ตอนคนเดียวจัดการทุกอย่าง ปัญหายังมองไม่เห็น พอคนเริ่มเยอะและเริ่มมีการส่งงาน เรื่องทั้งหมดก็พังลงมาทันที ช่วงนี้เพิ่งดูเดโมของคนทำ social media ที่ดูแลบัญชีของลูกค้าหลายราย ส่วนการเปลี่ยนจากทำคนเดียวมาเป็นทีมถูกเล่าได้ตรงไปตรงมามาก บทความนี้จะเดินตามแนวคิดเดียวกัน จัดระเบียบ "เบราว์เซอร์ฟิงเกอร์พรินต์ + การทำงานเป็นทีม" ตั้งแต่ต้น
ทำไมวิธีแบบคนเดียวถึงใช้ไม่ได้ทันทีที่มีทีม
ตอนทำคนเดียว ทุกอย่างอยู่ในหัวคุณหมด: บัญชีไหนจับคู่กับพร็อกซีไหน สภาพแวดล้อมไหนล็อกอินลูกค้าตัวไหน โปรไฟล์ไหนเลี้ยงมานานแค่ไหนบนเครื่องไหน "ดาต้าเบสในหัว" แบบนี้แบกรับได้แค่ห้าบัญชี แต่ไม่ไหวกับห้าสิบบัญชีบวกเพื่อนร่วมงานสามคน
พอทีมขึ้นขนาด สี่ปัญหานี้โผล่มาทันที:
- บัญชีไม่มีโครงสร้างความเป็นเจ้าของ สภาพแวดล้อมกระจัดกระจายอยู่ตามคอมพิวเตอร์ส่วนตัว คนย้ายออกไปเมื่อไหร่ สินทรัพย์ก็หายไปพร้อมกัน
- สิทธิ์ไม่มีขอบเขต ทุกคนแตะทุกบัญชีได้หมด พอมีปัญหาก็ไล่หาไม่ได้ว่าใครทำ
- สถานะล็อกอินถูกรีเซ็ตวนไปวนมา เปลี่ยนคนรับช่วงทีเดียว ต้องล็อกอินใหม่ทีเดียว ทักษะที่สะสมไว้ของบัญชีในรูปแบบ Cookie ถูกล้างกลับศูนย์ซ้ำแล้วซ้ำเล่า
- การส่งงานอาศัยบทสนทนา ค่าตั้งพร็อกซี พารามิเตอร์ฟิงเกอร์พรินต์ส่งต่อกันด้วยปากเปล่า พลาดพารามิเตอร์เดียว สภาพแวดล้อมทั้งตัวก็เสียเปล่า
ในสี่ข้อนี้ ข้อสามเจ็บที่สุด — ของที่มีค่าที่สุดของบัญชีคือสถานะล็อกอินกับประวัติกิจกรรมที่สะสมต่อเนื่องกันมา ดังนั้นก้าวแรกของการขยับมาเป็นทีมไม่ใช่การเพิ่มคน แต่คือการจัดการสภาพแวดล้อมเหล่านั้นให้เข้าที่ก่อน: หนึ่งบัญชีต่อหนึ่งสภาพแวดล้อม ฟิงเกอร์พรินต์ Cookies พร็อกซีแยกอิสระจากกัน ฐานแบบนี้เขียนละเอียดมากแล้วในบทความเรื่อง เบราว์เซอร์ฟิงเกอร์พรินต์กับการทำหลายบัญชี การขึ้นทีมก็แค่เติมชั้น "การจัดการคน" ทับบนฐานนั้นเท่านั้น
สี่ความสามารถด้านการทำงานร่วมกันที่เบราว์เซอร์ฟิงเกอร์พรินต์มอบให้ทีม
สำหรับสถานการณ์ของทีม เบราว์เซอร์ฟิงเกอร์พรินต์ให้คุณค่าจริง ๆ อยู่สี่ชั้นต่อไปนี้
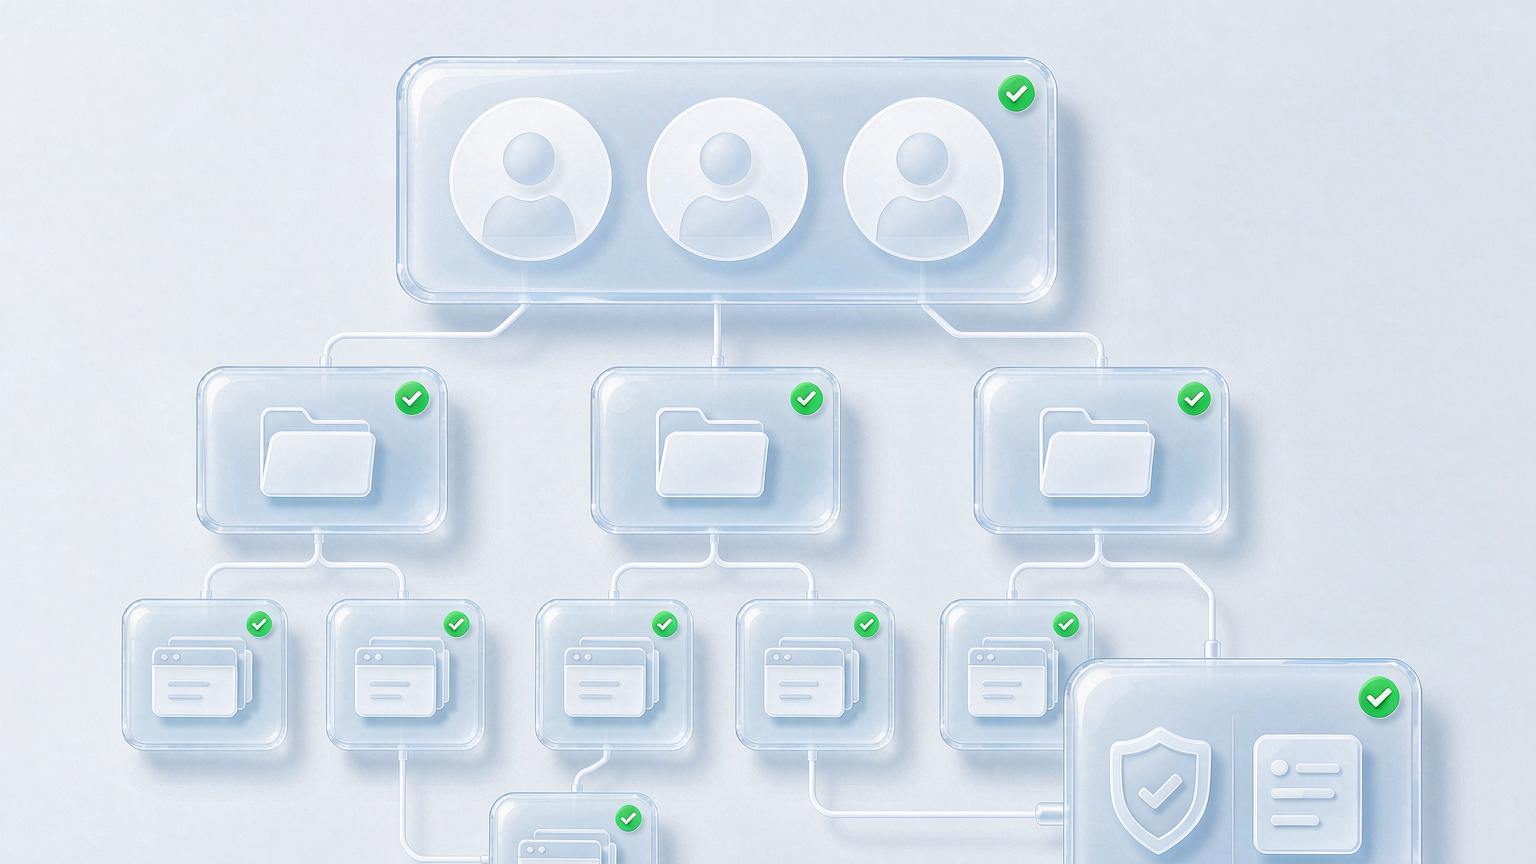
ชั้นที่หนึ่ง: เก็บสภาพแวดล้อมไว้กลางศูนย์เดียว ทุกสภาพแวดล้อมอยู่ในพื้นที่ทำงานของทีมเดียวกัน ไม่ใช่กระจายอยู่ตามเครื่องส่วนตัว สร้างกลุ่มตามลูกค้าหรือโปรเจกต์ — สภาพแวดล้อมของลูกค้า A อยู่กลุ่มหนึ่ง ลูกค้า B อยู่อีกกลุ่ม — ใครรับผิดชอบลูกค้าตัวไหนมองแวบเดียวก็รู้ คนเปลี่ยนเมื่อไหร่ สินทรัพย์ยังอยู่ในมือทีม
ชั้นที่สอง: บทบาทและสิทธิ์ หัวหน้าสร้างสภาพแวดล้อม กำหนดนโยบาย หัวหน้าทีมย่อยแจกงาน ดูผลลัพธ์ ส่วนสมาชิกฝ่ายปฏิบัติเปิดได้เฉพาะสภาพแวดล้อมที่ถูกมอบหมายเพื่อทำงานประจำวัน พอปรับสิทธิ์ให้ละเอียดถึงระดับ "ดูได้ / แก้ได้ / ลบได้" มหกันต์คลาสสิกแบบมือใหม่ลบสภาพแวดล้อมที่กำลังรันงานจริงก็ถูกตัดตั้งแต่ต้นทาง
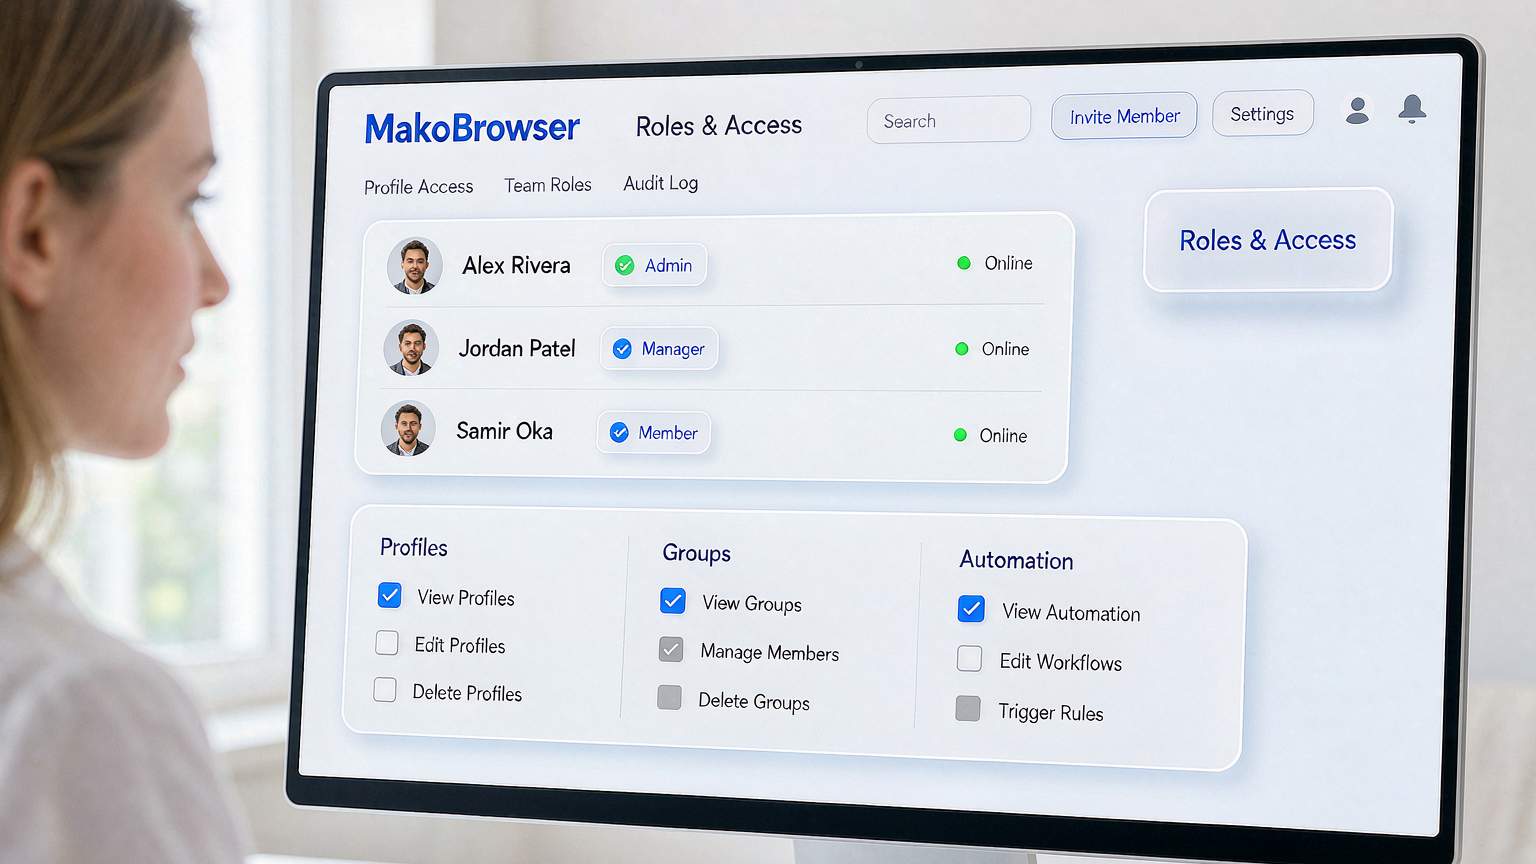
ชั้นที่สาม: สถานะล็อกอินแชร์ร่วมกันแบบถาวร นี่คือของขวัญที่จับต้องได้ที่สุดที่เบราว์เซอร์ฟิงเกอร์พรินต์ให้ทีม — สถานะล็อกอินในสภาพแวดล้อมเดินตามสภาพแวดล้อม ไม่เดินตามคน วันนี้เพื่อนร่วมงาน A รันงานประจำวันของลูกค้า B พรุ่งนี้เพื่อนร่วมงาน B รับช่วงต่อ เปิดสภาพแวดล้อมเดิม สถานะล็อกอินยังอยู่ครบ ไม่ต้องล็อกอินใหม่ ประวัติ Cookie ของบัญชีไม่ขาดสายแม้แต่วันเดียว
ชั้นที่สี่: บันทึกร่องรอยการทำงาน ใคร เปิดสภาพแวดล้อมไหน เมื่อไหร่ ทำอะไรไว้ ในล็อกมีครบหมด มีปัญหาก็ย้อนกลับไปหาต้นทางได้ นี่คือความต่างที่ใหญ่ที่สุดระหว่างทำงานเป็นทีมกับทำคนเดียว
ทั้งสี่ชั้นนี้เราลองรันจริงใน MakoBrowser มาแล้ว: พื้นที่ทีมแบ่งกลุ่มตามลูกค้า สิทธิ์แบบบทบาทสามระดับ สถานะล็อกอินเดินตามสภาพแวดล้อม ล็อกการทำงานเป็นตาข่ายกันตก — ย้ายจากโหมดคนเดียวมาเป็นทีมไม่ต้องสร้างสภาพแวดล้อมเดิมใหม่ ย้ายเข้ามาทั้งชุดได้เลย
ลงมือทำจริง: ห้าขั้นตอนจัดระเบียบสิทธิ์ให้เรียบร้อย
ความสามารถของเครื่องมือมีอยู่แล้ว แต่สิ่งที่ทำให้ทีมวิ่งได้ลื่นคือลำดับการปฏิบัติ ห้าขั้นตอน:
ขั้นที่หนึ่ง สร้างกลุ่มตามลูกค้า/โปรเจกต์ก่อนเป็นอย่างแรก กลุ่มคือหน่วยเล็กที่สุดของสิทธิ์ แบ่งละเอียดหน่อยยังดีกว่าเอาทุกสภาพแวดล้อมยัดรวมกันในกลุ่มกะปะหลำกลุ่มเดียว ตั้งชื่อกลุ่มตรงตามชื่อลูกค้าหรือโปรเจกต์ อย่าใช้ชื่อแบบ "ทดสอบ 1" "ชั่วคราว 2" ที่อีกสองสัปดาห์ไม่มีใครจำได้แล้ว
ขั้นที่สอง กำหนดบทบาทก่อน แล้วค่อยเชิญสมาชิก คิดให้ชัดก่อนว่าทีมต้องมีกี่บทบาท แต่ละบทบาทแตะต้องอะไรได้ แล้วจึงดึงคนเข้ามา ทำกลับกัน — ดึงคนก่อน คิดสิทธิ์ทีหลัง — ผลสุดท้ายคือทุกคนได้สิทธิ์เต็มไปหมด
ขั้นที่สาม ผูกสภาพแวดล้อมกับคน แต่สินทรัพย์อยู่ในกลุ่ม แต่ละสภาพแวดล้อมชี้ชัดว่าใครรับผิดชอบงานประจำวัน แต่ตัวสภาพแวดล้อมอยู่ในกลุ่มของทีม — คนเปลี่ยนได้ สภาพแวดล้อมกับสถานะล็อกอินของมันไม่เปลี่ยน
ขั้นที่สี่ ทำให้การส่งมอบเป็นกระบวนการ การรับบัญชีลูกค้าต่อคือสภาพแวดล้อมใหม่ + พร็อกซีใหม่ + ฟิงเกอร์พรินต์อิสระที่เลี้ยงจากศูนย์ ไม่ใช่พนักงานคนเก่าส่งบัญชีรหัสผ่านให้คนใหม่ล็อกอินรอบเดียว เช็กลิสต์ครบถ้วนของการส่งมอบบัญชีโฆษณาลูกค้าถูกแยกตามสถานการณ์ไว้ในบทความเรื่อง การจัดการบัญชี Google Ads ทำตามได้จะเลี่ยงกับดัก risk control ช่วงรับช่วงได้เกือบทั้งหมด
ขั้นที่ห้า รีดล็อกการทำงานหนึ่งรอบต่อสัปดาห์ ไม่ใช่เพื่อจับผิดคน แต่เพื่อหาความผิดปกติ: ล็อกอินนอกเวลาทำงาน เปิดจากอุปกรณ์แปลกหน้า ทั้งหมดคุ้มที่จะกลับมาดูซ้ำอีกสายตา
สองโบนัสสำหรับทีมรีโมต
การทำงานร่วมกันยังพาความเปลี่ยนแปลงที่หลบไม่ได้มาด้วย: สมาชิกในทีมกระจายกันอยู่ต่างเมือง แม้กระทั่งต่างประเทศ
โบนัสที่หนึ่ง: การล็อกอินจากระยะไกลไม่ขัดแย้งกับตัวเองอีกต่อไป กับดักที่ทีมรีโมตพลาดง่ายที่สุดคือสมาชิกต่างคนต่างล็อกอินบัญชีที่ใช้ร่วมกันจากเน็ตบ้าน — บัญชีเดียวกันวันนี้ล็อกอินจากเมือง A พรุ่งนี้จากเมือง B มองจากฝั่งแพลตฟอร์มคือบัญชีโดนขโมย เบราว์เซอร์ฟิงเกอร์พรินต์แก้ด้วยการผูกพร็อกซีเข้ากับสภาพแวดล้อม: ไม่ว่าสมาชิกคนไหน เปิดจากเมืองอะไร แพลตฟอร์มมองเห็น IP และฟิงเกอร์พรินต์ชุดเดิมเสมอ วิธีตรวจความสม่ำเสมอของพารามิเตอร์ตอนล็อกอินจากระยะไกล เช็กลิสต์รับมอบในบทความเรื่อง การตั้งค่าสภาพแวดล้อม TikTok ใช้กับสถานการณ์ทีมได้เช่นกัน
โบนัสที่สอง: ทำงานร่วมกันบนมือถือโดยไม่ต้องส่งเครื่องจริงไปมา บางส่วนของงานประจำวันเกิดขึ้นบนมือถือ — อินเทอร์แอกชันโซเชียล การโพสต์คอนเทนต์ รูปแบบ cloud phone ทำให้สมาชิกทีมควบคุม "เครื่องมือถือที่ผูกกับสภาพแวดล้อมอิสระ" ได้จากคอมพิวเตอร์โดยตรง ไม่ต้องส่งเครื่องจริงไปกลับกับขนส่ง และไม่ต้องมีใครเอามือถือส่วนตัวไปล็อกอินบัญชีของลูกค้า
FAQ
ทีมเล็กสองสามคน จำเป็นต้องใช้ฟีเจอร์ทีมเลยไหม? ตราบใดที่ยังมีความเป็นไปได้จะมีการส่งงาน ก็จำเป็น แม้ทุกคนในทีมจะไว้ใจกันเต็มร้อย การเก็บสภาพแวดล้อมไว้ในพื้นที่ร่วมก็ช่วยกันสถานการณ์ "คนเดียวลาป่วย บัญชีทั้งหมดหยุดตาม"
สมาชิกลาออกแล้วต้องจัดการสภาพแวดล้อมยังไง? เพียงเรียกคืนสิทธิ์ของคนนั้น สภาพแวดล้อมกับสถานะล็อกอินยังอยู่ในพื้นที่ทีม คนรับช่วงต่อเปิดขึ้นมาใช้ได้เลย สิ่งเดียวที่ควรทำคือไล่ดูล็อกการทำงานของสมาชิกคนนั้นหนึ่งรอบเพื่อยืนยันว่าไม่มีความผิดปกติ
สมาชิกมองเห็นสภาพแวดล้อมของกันและกันได้ไหม? ขึ้นกับการตั้งค่าสิทธิ์ ปรับความสามารถในการมองเห็นตามกลุ่ม — แต่ละคนเห็นเฉพาะกลุ่มที่ตัวเองรับผิดชอบ ระดับความละเอียดแบบนี้เป็นแบบที่ทีมส่วนใหญ่ใช้แล้วสบายที่สุด
พนักงานนอกควรให้บทบาทอะไร? ให้เฉพาะสิทธิ์ระดับปฏิบัติการ ผูกอยู่กับกลุ่มที่ระบุ และทุกการทำงานมีล็อกบันทึกย้อนดูได้ครบ จบงานก็ลบสมาชิกออกทันที ไม่ทิ้งสิทธิ์การเข้าถึงตกค้างแม้แต่อย่างเดียว
ปิดท้ายบทความนี้: ให้บัญชีเดินตามสภาพแวดล้อม อย่าให้มันเดินตามคน
เส้นแบ่งระหว่างทำคนเดียวกับทำเป็นทีมไม่ได้อยู่ที่จำนวนคน แต่อยู่ที่ว่าบัญชีมีกลไกจัดเก็บและหมุนเวียนที่เป็นอิสระจากปัจเจกหรือเปล่า คำตอบที่เบราว์เซอร์ฟิงเกอร์พรินต์ให้มาเรียบง่ายมาก: สภาพแวดล้อมเข้าพื้นที่ทีม กลุ่มตรงกับโครงสร้างธุรกิจ สิทธิ์ตรงกับบทบาท สถานะล็อกอินเดินตามสภาพแวดล้อม และล็อกเป็นเบ็ดเสริมของทุกอย่าง
สำหรับคนที่กำลังเปลี่ยนจากทำคนเดียวมาเป็นทีม: ย้ายสภาพแวดล้อมเดิมเข้าพื้นที่ทีมโดยจัดกลุ่มตามลูกค้าก่อน จากนั้นกำหนดบทบาท สุดท้ายค่อยเชิญคนเข้ามา ถ้าลำดับสลับกัน สิทธิ์จะอยู่ในสถานะ "แผ่นปะทับแผ่นปะ" ไปตลอด
เล่าตรง ๆ: ตอนเขียนบทความนี้ พื้นที่ทีมของเราเองเพิ่งย้ายเสร็จตามลำดับเดียวกันนี้ — แบ่งกลุ่มก่อน กำหนดบทบาทต่อ ดึงคนทีหลัง ระหว่างทางไม่มีการแก้งานซ้ำเลย ถ้าคุณพร้อมจะก้าวข้ามขั้นตอนนี้ ดาวน์โหลด MakoBrowser ได้ที่นี่ ส่วนใครติดปัญหาเรื่องออกแบบสิทธิ์ระหว่างย้ายระบบ ลองไปเทียบกับบทความเก่า ๆ ได้ที่ศูนย์รวมบล็อก


