Antidetect browser cho làm việc nhóm: phân quyền và bàn giao môi trường
Bắt đầu bằng ba tình huống mà ai từng dẫn dắt đội nhóm đều nhận ra: nhân viên mới vào việc, trưởng nhóm gửi lần lượt hơn chục bộ tài khoản mật khẩu, kèm theo một bảng đối chiếu tài khoản nào chạy proxy nào; nhân viên kỳ cựu nghỉ việc, không ai nói được trạng thái đăng nhập trong các môi trường của người ấy có cần dọn sạch hay không, proxy có còn thuộc quyền dùng của họ hay không; khách hàng giao tài khoản quảng cáo cho đơn vị của bạn chạy, chuyên viên phụ trách đăng nhập một lần bằng máy cá nhân, hôm sau nền tảng đã yêu cầu khách hàng xác minh danh tính.
Căn bệnh chung của cả ba tình huống chỉ có một: tài khoản đi theo người thay vì đi theo môi trường. Khi một người tự quản hết thì vấn đề chưa lộ; cứ đông người lên và có bàn giao là mọi thứ rối tung. Gần đây tôi xem một bản demo về cách một người làm social media quản lý tài khoản của nhiều khách hàng, phần chuyển từ làm một mình sang làm theo team được nói rất thực tế. Theo mạch ấy, bài này sẽ sắp lại từ đầu sự kết hợp "antidetect browser + làm việc nhóm".
Vì sao bộ đồ làm một mình vô dụng ngay khi có team
Làm một mình, mọi thứ đều nằm trong đầu bạn: tài khoản nào ghép proxy nào, môi trường nào đang đăng nhập khách hàng nào, profile nào đã nuôi bao lâu trên thiết bị nào. Cái "database trong óc" ấy gồng được năm tài khoản, không gồng nổi năm mươi tài khoản cộng thêm ba đồng nghiệp.
Team vừa lên quy mô là bốn vấn đề nhô ra ngay:
- Tài sản tài khoản không có cấu trúc sở hữu. Môi trường nằm rải rác trên máy cá nhân; người đi thì tài sản biến theo.
- Quyền hạn không có ranh giới. Ai cũng đụng được vào mọi tài khoản, có sự cố cũng không truy ra ai làm.
- Trạng thái đăng nhập liên tục bị reset. Mỗi lần đổi người tiếp quản là phải đăng nhập lại, "thâm niên" Cookie của tài khoản bị về số không hết lần này đến lần khác.
- Bàn giao dựa vào lời nói. Cấu hình proxy, tham số fingerprint truyền từ người này sang người khác; sai một tham số là một môi trường coi như bỏ.
Trong bốn điểm ấy, điểm ba gây tổn thất nhất — thứ đáng giá nhất của tài khoản là trạng thái đăng nhập và lịch sử hoạt động tích lũy liên tục. Vì vậy bước đầu tiên khi lên team không phải là tuyển thêm người, mà là đưa bản thân các môi trường vào khuôn khổ: một tài khoản một môi trường, fingerprint, Cookies, proxy tách bạch độc lập. Nền tảng ấy được viết rất kỹ trong bài về antidetect browser cho vận hành đa tài khoản; lên team đơn giản là thêm một lớp "quản lý con người" phía trên nền đó.
Bốn năng lực cộng tác mà antidetect browser mang lại cho team
Với kịch bản nhóm, antidetect browser thật sự phát huy ở bốn tầng năng lực sau.
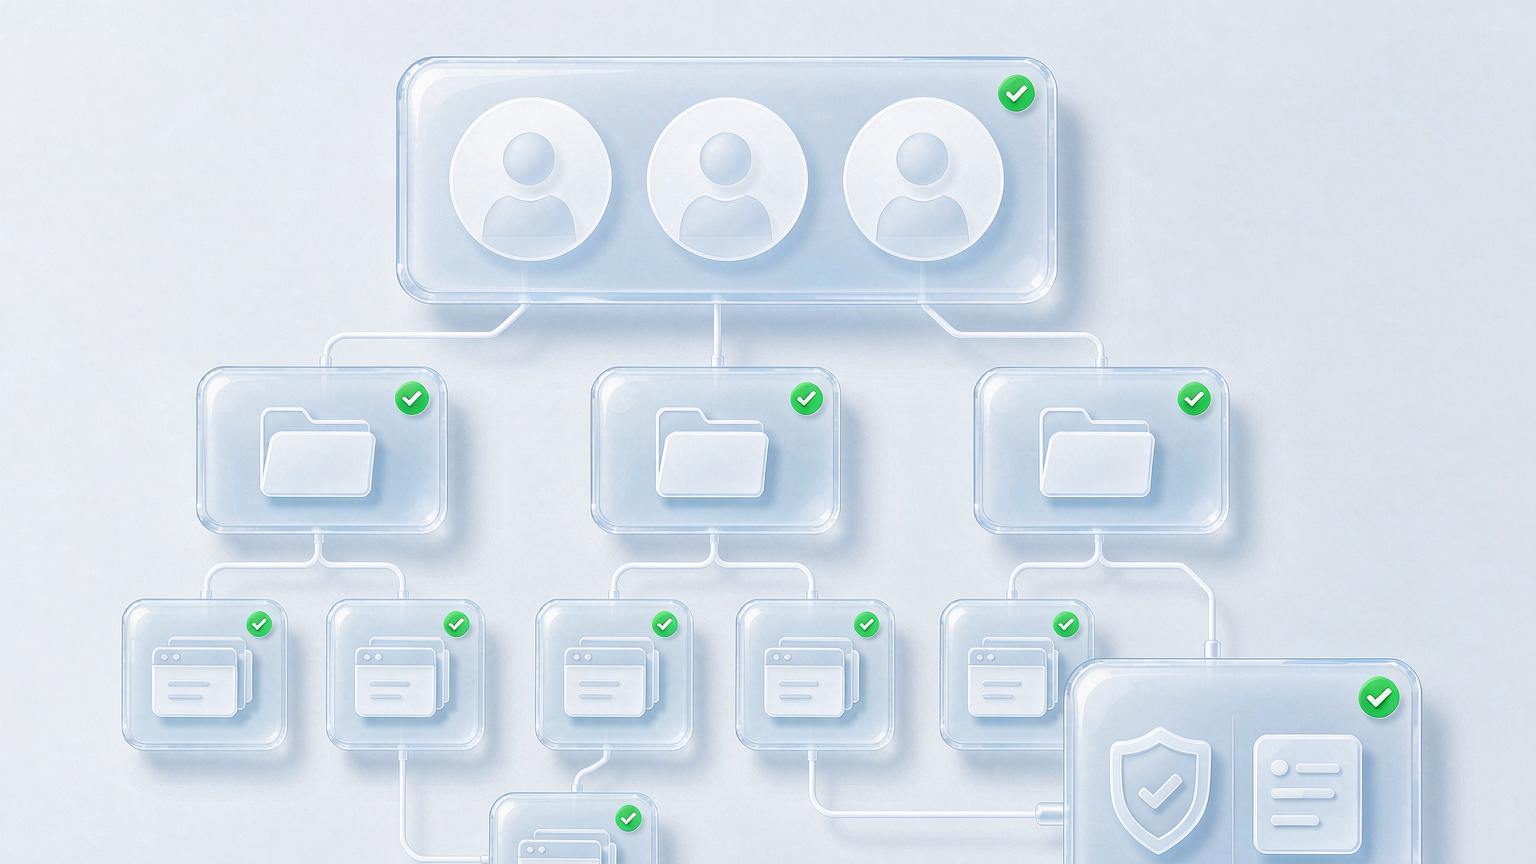
Tầng một: tập trung lưu trữ môi trường. Mọi môi trường nằm chung trong một không gian làm việc của team thay vì rải trên từng máy cá nhân. Tạo nhóm theo khách hàng hoặc dự án — các môi trường của Khách hàng A gom một nhóm, Khách hàng B một nhóm — ai phụ trách ai nhìn một phát là rõ, nhân sự có xoay chuyển thì tài sản vẫn nằm trong tay team.
Tầng hai: vai trò và quyền hạn. Trưởng nhóm tạo môi trường và đặt chính sách; leader nhỏ phân việc và xem kết quả; thành viên thực thi chỉ mở được những môi trường được giao để chạy tác vụ hằng ngày. Khi quyền được chia nhỏ tới mức "được xem, được sửa, được xóa", cảnh нов viên tay mơ xóa nhầm môi trường đang chạy được cắt tận gốc.
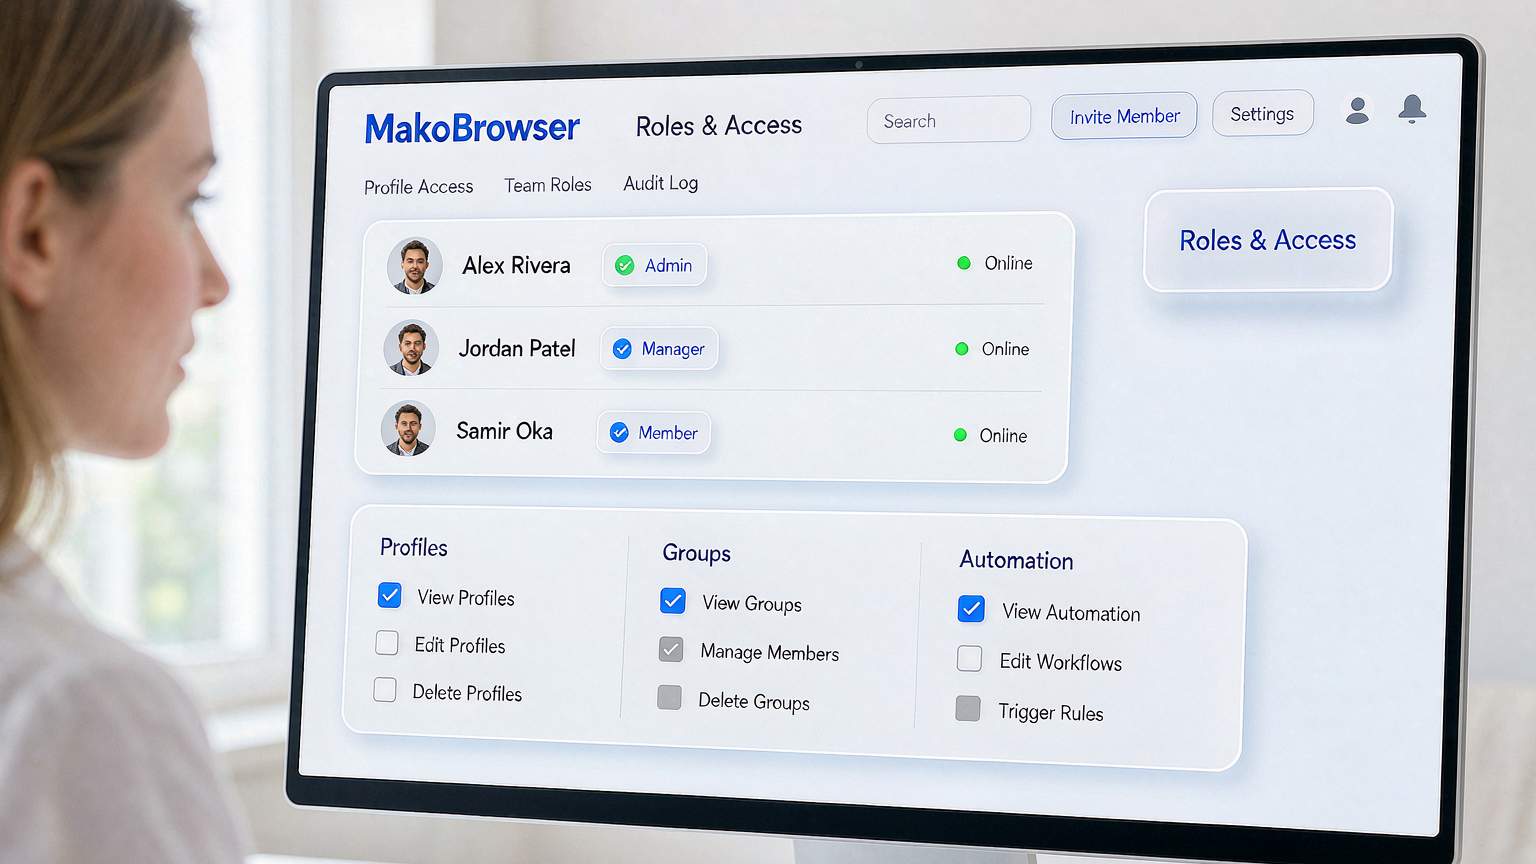
Tầng ba: trạng thái đăng nhập dùng chung thường trực. Đây là món quà thực dụng nhất antidetect browser mang lại cho team — trạng thái đăng nhập đi theo môi trường, không đi theo người. Hôm nay đồng nghiệp A chạy tương tác hằng ngày cho Khách hàng B, mai đồng nghiệp B tiếp quản, mở đúng môi trường đó, phiên đăng nhập vẫn còn, không cần đăng nhập lại, "thâm niên" Cookie của tài khoản không bị ngắt quãng.
Tầng bốn: dấu vết thao tác. Ai, lúc nào, mở môi trường nào, làm gì — log ghi đủ cả. Có sự cố là truy ngược được tới nguồn, và đó chính là điểm khác nhau lớn nhất giữa làm nhóm và làm một mình.
Cả bốn tầng này chúng tôi đều đã vận hành thật trong MakoBrowser: không gian nhóm chia theo khách hàng, phân quyền ba cấp vai trò, trạng thái đăng nhập bám theo môi trường, log thao tác làm lưới an toàn — chuyển từ cá nhân sang team không phải xây lại môi trường cũ, kéo nguyên khối vào là xong.
Đưa cộng tác vào vận hành: năm bước sắp thẳng phân quyền
Công cụ có sức mạnh của công cụ, nhưng để team chạy mượt thì cần một trật tự triển khai. Năm bước:
Bước một, tạo nhóm theo khách hàng/dự án trước tiên. Nhóm là đơn vị quyền nhỏ nhất, thà chia mịn còn hơn nhét mọi môi trường vào một nhóm hổ lốn. Đặt tên nhóm đúng tên khách hàng hoặc dự án, đừng đặt kiểu "test 1", "tạm thời 2" — hai tuần sau chẳng ai nhận ra là gì.
Bước hai, định vai trò rồi mới mời thành viên. Xác định trước team cần mấy vai trò, mỗi vai trò được đụng tới đâu, rồi mới kéo người vào. Làm ngược lại — mời người trước, tính quyền sau — kết quả chắc chắn là ai cũng full quyền.
Bước ba, môi trường gắn với người nhưng tài sản nằm trong nhóm. Mỗi môi trường chốt rõ một đầu mối chịu trách nhiệm hằng ngày, nhưng thân môi trường vẫn nằm trong nhóm của team — người có thể thay, môi trường và trạng thái đăng nhập của nó thì không.
Bước bốn, biến bàn giao thành quy trình. Tiếp nhận tài khoản khách hàng nghĩa là môi trường mới + proxy mới + fingerprint độc lập nuôi từ đầu — chứ không phải nhân viên cũ gửi tài khoản mật khẩu cho người mới đăng nhập một lượt. Toàn bộ điểm mấu chốt khi bàn giao tài khoản quảng cáo của khách hàng đã được bóc theo từng kịch bản trong bài về quản lý tài khoản Google Ads; làm theo sẽ né được phần lớn bẫy risk-control trong giai đoạn tiếp nhận.
Bước năm, mỗi tuần rà một lượt log thao tác. Không phải để soi ai, mà để bắt bất thường: đăng nhập ngoài giờ làm, mở từ thiết bị lạ — đều đáng xem thêm một lần.
Hai điểm cộng cho team remote
Làm nhóm còn gắn với một xu hướng tránh không được: thành viên nằm rải rác ở nhiều thành phố, thậm chí nhiều quốc gia.
Điểm cộng một: đăng nhập từ xa không còn mâu thuẫn với chính nó. Bẫy dễ dính nhất của team remote là mỗi người đăng nhập tài khoản chung từ mạng nhà — cùng một tài khoản hôm nay login từ thành phố A, mai từ thành phố B, nhìn từ phía nền tảng giống hệt tài khoản bị đánh cắp. Antidetect browser xử lý bằng cách gắn proxy vào môi trường: bất kể thành viên nào, ở thành phố nào mở lên, nền tảng luôn thấy cùng một IP và cùng một bộ fingerprint. Cách kiểm tra tính nhất quán tham số khi login từ xa, checklist nghiệm thu trong bài về setup môi trường TikTok áp dụng cho kịch bản nhóm vẫn chuẩn.
Điểm cộng hai: cộng tác mobile không cần luân chuyển máy thật. Một phần tác vụ hằng ngày diễn ra trên điện thoại — tương tác social, đăng nội dung. Dạng cloud phone cho phép thành viên thao tác ngay trên máy tính với "chiếc điện thoại được gắn môi trường độc lập", khỏi chuyển máy thật qua lại bằng ship, cũng khỏi ai đó lấy điện thoại cá nhân đăng tài khoản của khách.
FAQ
Nhóm hai ba người có cần bật tính năng team không? Chỉ cần có khả năng bàn giao là cần. Dù cả team tin tưởng nhau tuyệt đối, để môi trường tập trung trong không gian chung cũng tránh được tình huống "một người nghỉ phép là mọi tài khoản đứng máy".
Thành viên nghỉ việc thì xử lý môi trường thế nào? Chỉ cần thu hồi quyền của người đó. Môi trường và trạng thái đăng nhập vẫn nằm trong không gian team, người tiếp kế hoạch mở lên dùng ngay. Việc duy nhất nên làm là lướt qua log thao tác của thành viên ấy để chắc chắn không có gì bất thường.
Thành viên có nhìn thấy môi trường của nhau không? Tùy cấu hình quyền. Cứ để chế độ hiển thị theo nhóm — mỗi người chỉ thấy nhóm mình phụ trách, đây là mức chi tiết khiến đa số team thấy thoải mái nhất.
Người làm thuê (outsourcing) nên được cấp vai trò gì? Chỉ cấp quyền bậc thực thi, giới hạn trong nhóm cụ thể, và toàn bộ thao tác đều ghi log tra cứu được. Hết hợp đồng thì xóa hẳn thành viên, không chừa lại bất kỳ quyền truy cập nào.
Lời kết: để tài khoản đi theo môi trường, đừng để nó đi theo người
Ranh giới giữa làm một mình và làm team không nằm ở đông hay ít người, mà ở việc tài sản tài khoản có một cơ chế lưu trữ và luân chuyển tách biệt với từng cá nhân hay không. Câu trả lời của antidetect browser rất mộc: môi trường vào không gian team, nhóm bám theo mảng kinh doanh, quyền bám theo vai trò, trạng thái đăng nhập đi theo môi trường, log là lưới an toàn cho tất cả.
Gửi ai đang chuyển từ solo sang team: trước hết hãy đưa các môi trường hiện có vào không gian nhóm theo đúng phân loại khách hàng, rồi định vai trò, cuối cùng mới mời người. Làm ngược trình tự thì phần quyền sẽ mãi ở trạng thái "vá đắp chồng lên vá đắp".
Nói thật lòng: lúc viết bài này, không gian team của chính chúng tôi vừa hoàn thành việc chuyển đổi đúng theo trật tự ấy — chia nhóm trước, định vai trò sau, mời người cuối cùng, giữa đường không phải làm lại chỗ nào. Nếu bạn chuẩn bị bước qua ngưỡng này thì tải MakoBrowser tại đây; ai vướng ở khâu thiết kế quyền khi chuyển đổi thì ghé trung tâm blog đối chiếu với các bài trước nhé.


