Navegador antidetect para equipos: grupos, permisos y traspaso de perfiles
Empecemos con tres escenas que cualquiera que haya dirigido un equipo reconoce: entra un compañero nuevo y el responsable le envía una docena de credenciales una por una, junto con una tabla de qué cuenta corre sobre qué proxy; se va un empleado veterano y nadie sabe decir si hay que borrar las sesiones de sus entornos o si los proxies siguen siendo suyos; un cliente entrega sus cuentas publicitarias a tu agencia, tu especialista inicia sesión una vez desde su propio portátil y, al día siguiente, la plataforma pide al cliente verificar su identidad.
La raíz común de las tres escenas es la misma: las cuentas siguen a las personas en lugar de seguir a los entornos. Cuando una sola persona gestiona todo, el problema pasa desapercibido; en cuanto crece el equipo y empiezan los relevos, todo se derrumba. Hace poco vi una demostración de un gestor de redes sociales administrando las cuentas de varios clientes, y la transición de trabajar en solitario a trabajar en equipo estaba explicada con mucha honestidad. Siguiendo esa línea, este artículo ordena desde cero la combinación "navegador antidetect + trabajo en equipo".
Por qué el método en solitario falla en cuanto llega el equipo
Trabajando solo, todo vive en tu cabeza: qué cuenta va con qué proxy, en qué entorno está conectado cada cliente, cuánto tiempo lleva madurando cada perfil en qué dispositivo. Esa "base de datos mental" aguanta cinco cuentas; no aguanta cincuenta cuentas más tres compañeros.
En cuanto el equipo crece, aparecen cuatro problemas de inmediato:
- Los activos de cuenta no tienen estructura de propiedad. Los entornos quedan dispersos en ordenadores personales; la persona se va y los activos desaparecen con ella.
- Los permisos no tienen límites. Todo el mundo toca todas las cuentas y, cuando algo falla, es imposible rastrear quién lo hizo.
- Las sesiones se reinician sin parar. Cada relevo obliga a iniciar sesión otra vez, y el historial de Cookies de la cuenta vuelve a cero una y otra vez.
- El relevo depende de la palabra. Las configuraciones de proxy y los parámetros de fingerprint pasan de persona a persona; un parámetro mal y un entorno entero va a la basura.
De los cuatro, el tercero es el que más duele — el verdadero valor de una cuenta es su historial de sesiones y de actividad acumulado de forma continua. Por eso el primer paso hacia el equipo no es contratar: es poner orden en los propios entornos — una cuenta por entorno, con fingerprint, Cookies y proxy independientes. Esa base está explicada a fondo en el artículo sobre el navegador antidetect para la operación multi-cuenta; pasar a equipo es simplemente añadir una capa de "gestión de personas" por encima.
Las cuatro capacidades de colaboración que da un navegador antidetect al equipo
Para escenarios de equipo, estas son las cuatro capas donde un navegador antidetect vale de verdad su precio.
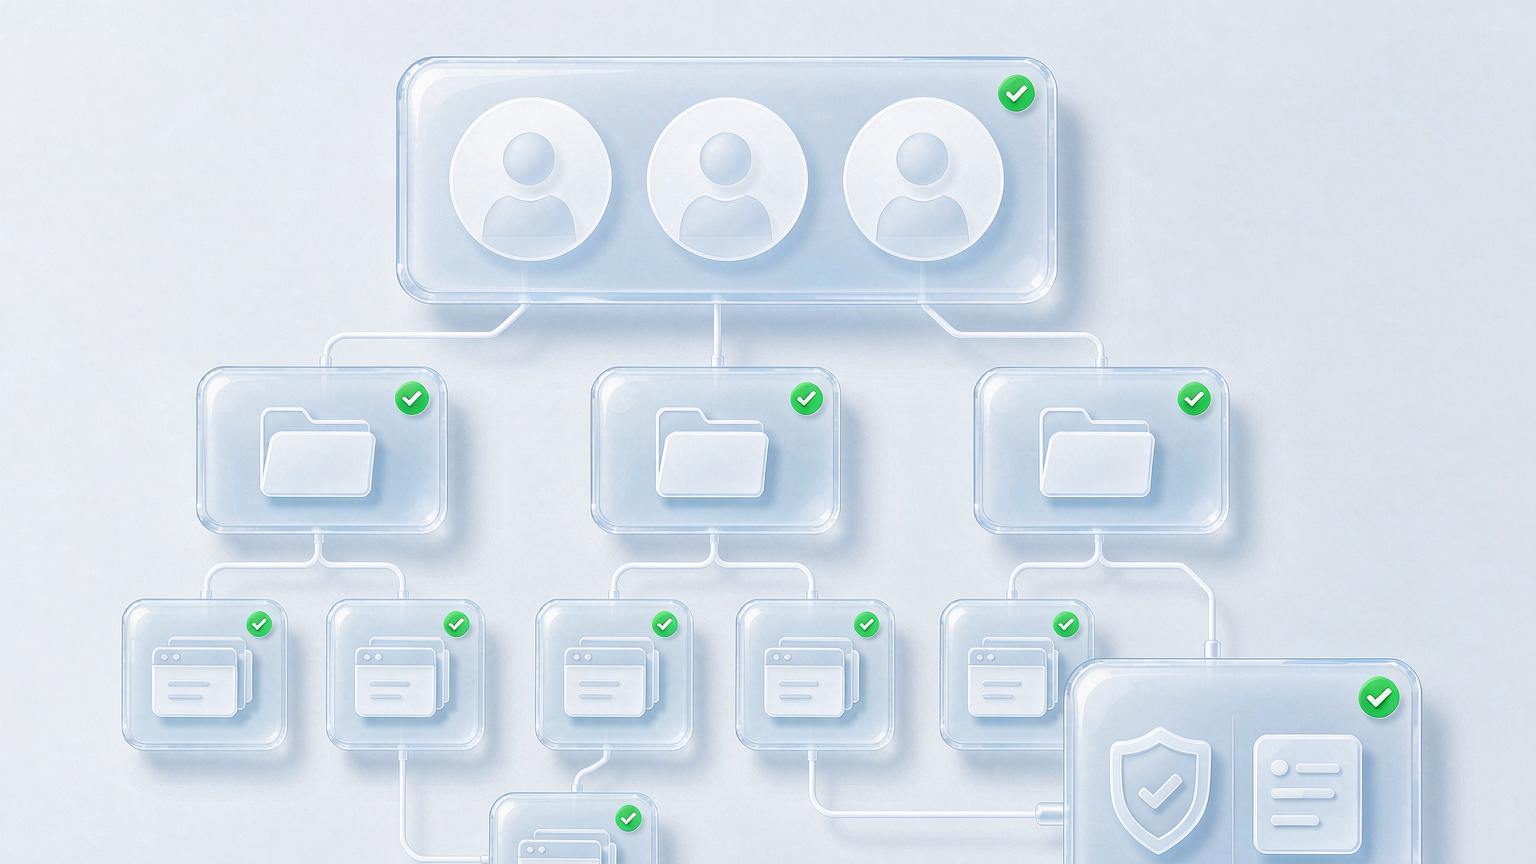
Capa uno: alojamiento centralizado de entornos. Todos los entornos viven en un espacio de trabajo del equipo, no dispersos en máquinas personales. Crea grupos por cliente o proyecto — todos los entornos del Cliente A en un grupo, los del Cliente B en otro. Se ve de un vistazo quién responde por quién y, cuando cambia el personal, los activos se quedan en manos del equipo.
Capa dos: roles y permisos. El responsable crea entornos y fija la política; el líder de equipo reparte tareas y revisa resultados; el operador solo abre los entornos asignados para el trabajo diario. Con permisos granulares hasta el nivel "puede ver, puede editar, puede eliminar", la tragedia clásica del novato que borra un entorno en producción se corta de raíz.
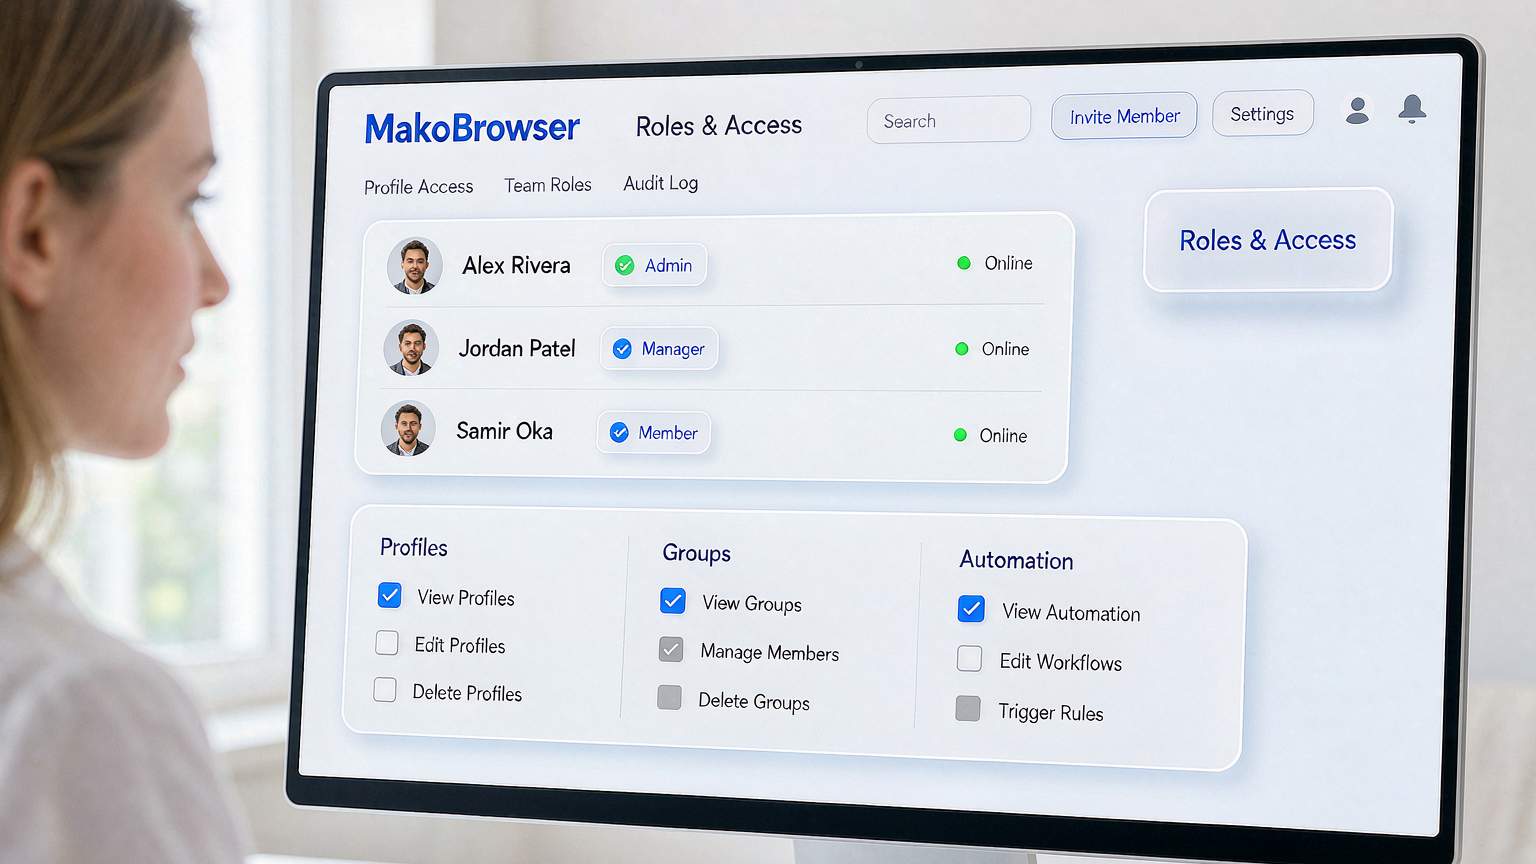
Capa tres: sesiones compartidas siempre activas. Este es el regalo más tangible que un navegador antidetect da a un equipo — la sesión pertenece al entorno, no a la persona. Hoy el compañero A lleva la interacción diaria del Cliente B; mañana el compañero B toma el relevo, abre el mismo entorno, la sesión sigue ahí, sin volver a iniciar sesión, y el historial de Cookies de la cuenta nunca se rompe.
Capa cuatro: rastro de operaciones. Quién abrió qué entorno, cuándo y qué hizo — los logs lo guardan todo. Cuando surge un problema se puede rastrear hasta el origen; esa es la mayor diferencia entre el trabajo en equipo y el trabajo en solitario.
Las cuatro capas las hemos puesto a prueba de verdad en MakoBrowser: un espacio de equipo agrupado por cliente, permisos de tres niveles de rol, sesiones que siguen al entorno y logs de operaciones como red de seguridad — pasar de solo a equipo no obliga a rehacer los entornos antiguos; se migran tal cual.
Llevar la colaboración a la práctica: cinco pasos para ordenar los permisos
La capacidad está ahí; lo que hace que el equipo funcione con fluidez es un orden de ejecución. Cinco pasos:
Paso uno: crea primero los grupos por cliente o proyecto. El grupo es la unidad mínima de permisos — mejor grupos finos que un cajón de sastre con todos los entornos. Pon a los grupos el nombre del cliente o del proyecto directamente, nunca "test 1" o "temporal 2", nombres que en dos semanas ya no reconocerá nadie.
Paso dos: define los roles antes de invitar miembros. Decide primero cuántos roles necesita el equipo y qué puede tocar cada uno, y después mete a la gente. Al revés — invitar primero, pensar permisos después — y al final todo el mundo acabará con acceso total.
Paso tres: vincula entornos a personas, pero deja los activos en el grupo. Cada entorno tiene un responsable diario claramente designado, pero el entorno en sí vive en el grupo del equipo — las personas pueden cambiar; el entorno y sus sesiones, no.
Paso cuatro: convierte el relevo en un proceso. Tomar el control de la cuenta de un cliente es entorno nuevo + proxy nuevo + fingerprint independiente madurando desde cero — no que el empleado que se va pase las contraseñas para un nuevo inicio de sesión. La checklist completa del traspaso de cuentas publicitarias de clientes está desglosada por escenarios en el artículo sobre la gestión de cuentas de Google Ads; seguirlo te libra de la mayoría de las trampas del risk control durante el periodo de toma de control.
Paso cinco: revisa los logs de operaciones una vez por semana. No es para vigilar a nadie, es para detectar anomalías: inicios de sesión fuera del horario laboral, aperturas desde dispositivos desconocidos — todo merece una segunda mirada.
Dos ventajas extra para equipos remotos
La colaboración arrastra además una tendencia inevitable: miembros repartidos por ciudades distintas, incluso por países distintos.
Ventaja uno: los inicios de sesión remotos dejan de contradecirse. La trampa más fácil de un equipo remoto es que cada miembro inicie sesión en las cuentas compartidas desde su red doméstica — la misma cuenta conectándose hoy desde la ciudad A y mañana desde la ciudad B parece una cuenta robada a ojos de la plataforma. El navegador antidetect lo resuelve vinculando el proxy al entorno: da igual qué miembro lo abra desde qué ciudad, la plataforma siempre ve la misma IP y el mismo fingerprint. Para verificar la consistencia de parámetros en inicios de sesión remotos, la checklist de aceptación del artículo sobre la configuración de entorno de TikTok sirve igual de bien para escenarios de equipo.
Ventaja dos: colaboración móvil sin enviar móviles físicos de un lado a otro. Parte del trabajo diario ocurre en el móvil — interacción en redes sociales, publicación de contenido. El formato cloud phone permite a un miembro del equipo operar "un móvil vinculado a un entorno independiente" directamente desde su ordenador, sin enviar dispositivos por mensajería y sin que nadie conecte la cuenta de un cliente desde su teléfono personal.
FAQ
Somos dos o tres personas, merece la pena activar las funciones de equipo? Si existe la mínima posibilidad de un relevo, sí. Incluso con confianza total entre todos, tener los entornos en un espacio compartido evita el problema de "uno está de vacaciones y todas las cuentas se paran".
¿Qué hacer con los entornos cuando un miembro se va? Basta con revocar su acceso. Los entornos y las sesiones se quedan en el espacio del equipo; la persona siguiente abre y funciona. Lo único que conviene hacer es repasar los logs de operaciones de ese miembro para confirmar que no hay nada anómalo.
¿Los miembros ven los entornos de los demás? Depende de la configuración de permisos. Ajusta la visibilidad por grupo — cada uno ve solo los grupos que gestiona, que es el nivel de detalle con el que la mayoría de los equipos está a gusto.
¿Qué rol dar a proveedores externos? Solo permisos de ejecución, vinculados a grupos concretos y con un rastro de operaciones completo y consultable. Al terminar el contrato, se elimina al miembro sin dejar ningún acceso residual.
Para cerrar: que las cuentas sigan a los entornos, no a las personas
La frontera entre el trabajo en solitario y el equipo no está en cuánta gente hay, sino en si los activos de cuenta cuentan con un mecanismo de almacenamiento y circulación independiente de cualquier individuo. La respuesta del navegador antidetect es sencilla: entornos al espacio del equipo, grupos alineados con el negocio, permisos alineados con los roles, sesiones que siguen a los entornos y logs que cubren todo.
Para quien pasa de solo a equipo: migra primero los entornos existentes al espacio del equipo agrupados por cliente, define después los roles e invita a la gente solo al final. Si inviertes el orden, tus permisos vivirán para siempre en un estado de parches sobre parches.
Siendo transparentes: mientras escribíamos este artículo, nuestro propio espacio de equipo acababa de terminar la migración exactamente en ese orden — grupos primero, roles después, personas al final, sin ningún reajuste por el camino. Si estás listo para dar este paso, la descarga de MakoBrowser está aquí; si te atascas en el diseño de permisos durante la migración, consulta los artículos anteriores en el centro del blog.


