Antidetect browser para sa team: client groups, permissions at profile handover
Magsimula sa tatlong eksena na makikilala ng sinumang nangasiwa na ng team: bagong miyembro ang pumasok at ipinadala ng lead ang dose-dosenang account credentials isa-isa, kasama ang isang sheet na nagtutugma kung aling account ang tumatakbo sa aling proxy; umalis ang matagal nang empleyado at walang makasagot kung kailangan bang burahin ang mga login session sa mga environment niya o kung sa kanya pa rin ang mga proxy; inihingi ng client ang mga ad account nila sa inyong agency, nag-login nang isang beses ang specialist gamit ang sarili niyang laptop, at kinabukasan hinihingi na ng platform sa client ang identity verification.
Iisa lang ang ugat ng tatlong eksena: ang mga account ay sumusunod sa tao at hindi sa environment. Habang isang tao lang ang naghahandle ng lahat, hindi nakikita ang problema; kapag dumami ang tao at nagsimula ang mga handover, gumuho ang lahat. Kamakailan ay nanood ako ng demo ng isang social media operator na namamahala ng mga account ng iba't ibang client, at napaka-tapat ng pagtalakay sa transition mula sa solo papunta sa team. Sa parehong linya, aayusin ng artikulong ito mula sa simula ang kombinasyon na "antidetect browser + team collaboration".
Bakit bumagsak ang paraang solo sa sandaling may team na
Pag nag-iisa kang nagtatrabaho, lahat nasa isip mo: aling account ang naka-pair sa aling proxy, aling environment ang naka-login sa aling client, gaano katagal na na-age ang bawat profile sa aling device. Ang "mental database" na ito ay kaya ang limang account; hindi kaya ang limampung account plus tatlong kasama.
Kapag lumaki ang team, apat na problema ang siksikan agad na lumabas:
- Walang istruktura ng pag-aari ang mga account asset. Nalalatag ang mga environment sa mga personal na computer; umaalis ang tao, nawawala rin ang assets.
- Walang hangganan ang mga permission. Lahat hahawakan ang lahat ng account, at kapag may sumabag, hindi matutukoy kung sino ang gumawa.
- Paulit-ulit na na-reset ang mga login session. Bawat handover ay bagong login, at ang Cookie history ng account ay paulit-ulit na bumabalik sa zero.
- Nakasalalay sa salita ang handover. Ang mga proxy config at fingerprint parameter ay pinapasa mula tao sa tao; isang maling parameter, isang buong environment ang sayang.
Sa apat, ang ikatlo ang pinakamasakit — ang tunay na halaga ng isang account ay ang tuloy-tuloy na naiipong login sessions at activity history. Kaya ang unang hakbang papuntang team ay hindi pag-hire: ang ayusin muna ang mga environment mismo — isang account bawat environment, na independent ang fingerprint, Cookies at proxy. Detalyadong naipaliwanag ang basehang ito sa artikulo tungkol sa antidetect browser para sa multi-account operations; ang pagiging team ay simpleng pagdaragdag ng isang layer ng "people management" sa ibabaw nito.
Apat na collaboration capabilities na ibinibigay ng antidetect browser sa team
Para sa mga sitwasyon ng team, ito ang apat na layers kung saan tunay na sulit ang antidetect browser.
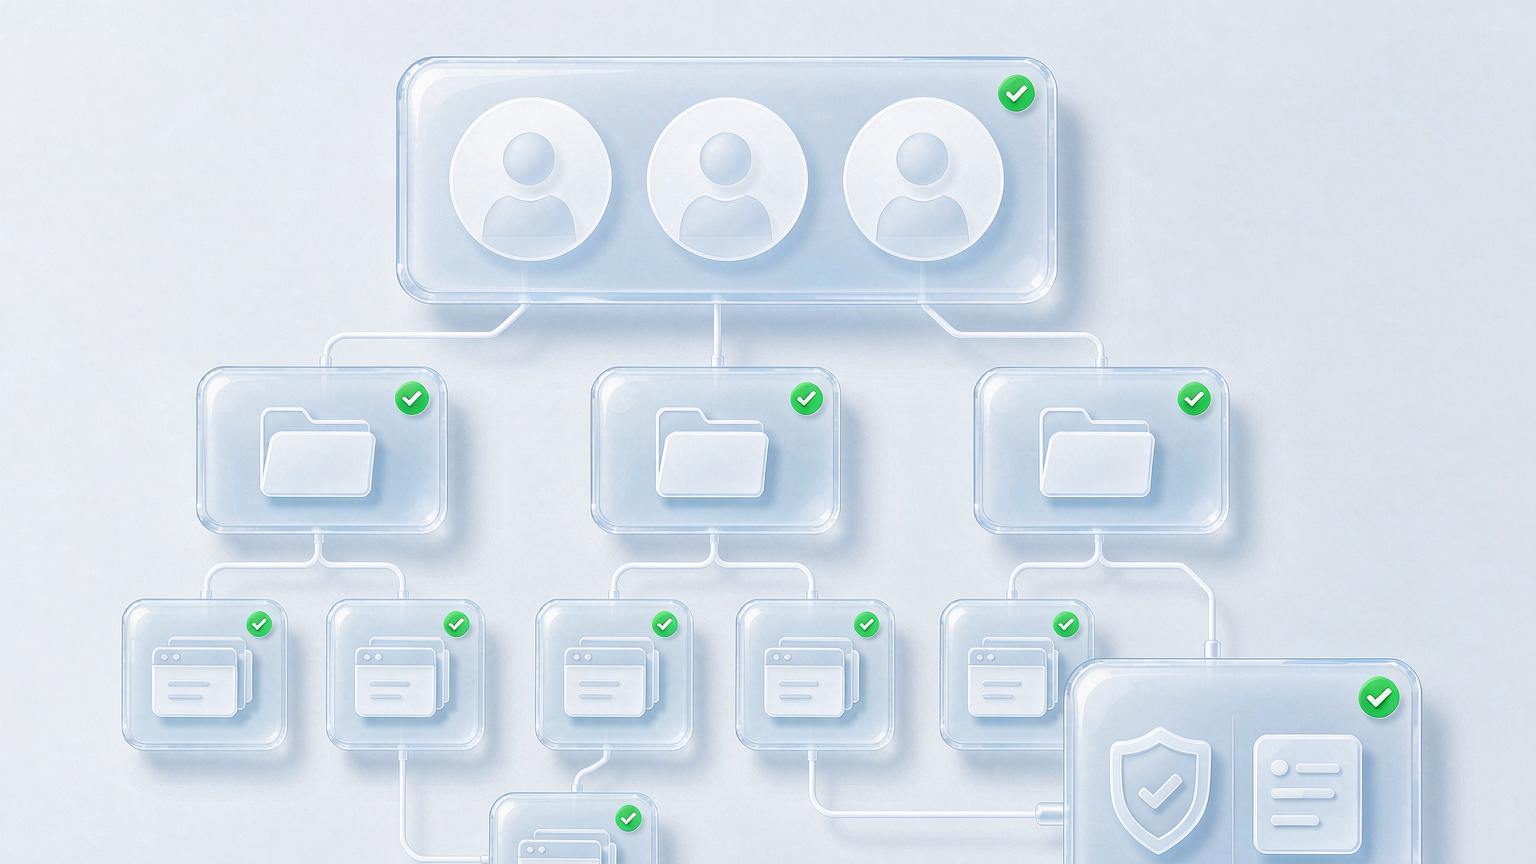
Layer isa: centralized environment hosting. Lahat ng environment ay nakalagay sa isang team workspace at hindi nakakalat sa mga personal na machine. Gumawa ng mga grupo batay sa client o proyekto — lahat ng environment ni Client A sa isang grupo, si Client B sa isa pa. Nakikita agad kung sino ang hawak ng sino, at kapag nagbago ang tao, nasa team pa rin ang assets.
Layer dalawa: roles at permissions. Ang lead ang gumagawa ng environments at nagtatakda ng patakaran; ang team lead ang nagbibigay ng tasks at tumitingin ng resulta; ang operator ay maaari lang buksan ang mga environment na itinalaga sa kanya para sa pang-araw-araw na trabaho. Kapag granular ang permissions hanggang sa "can view, can edit, can delete" na antas, mapuputol sa ugat ang klasikong trahedya ng baguhan na nagbura ng production environment.
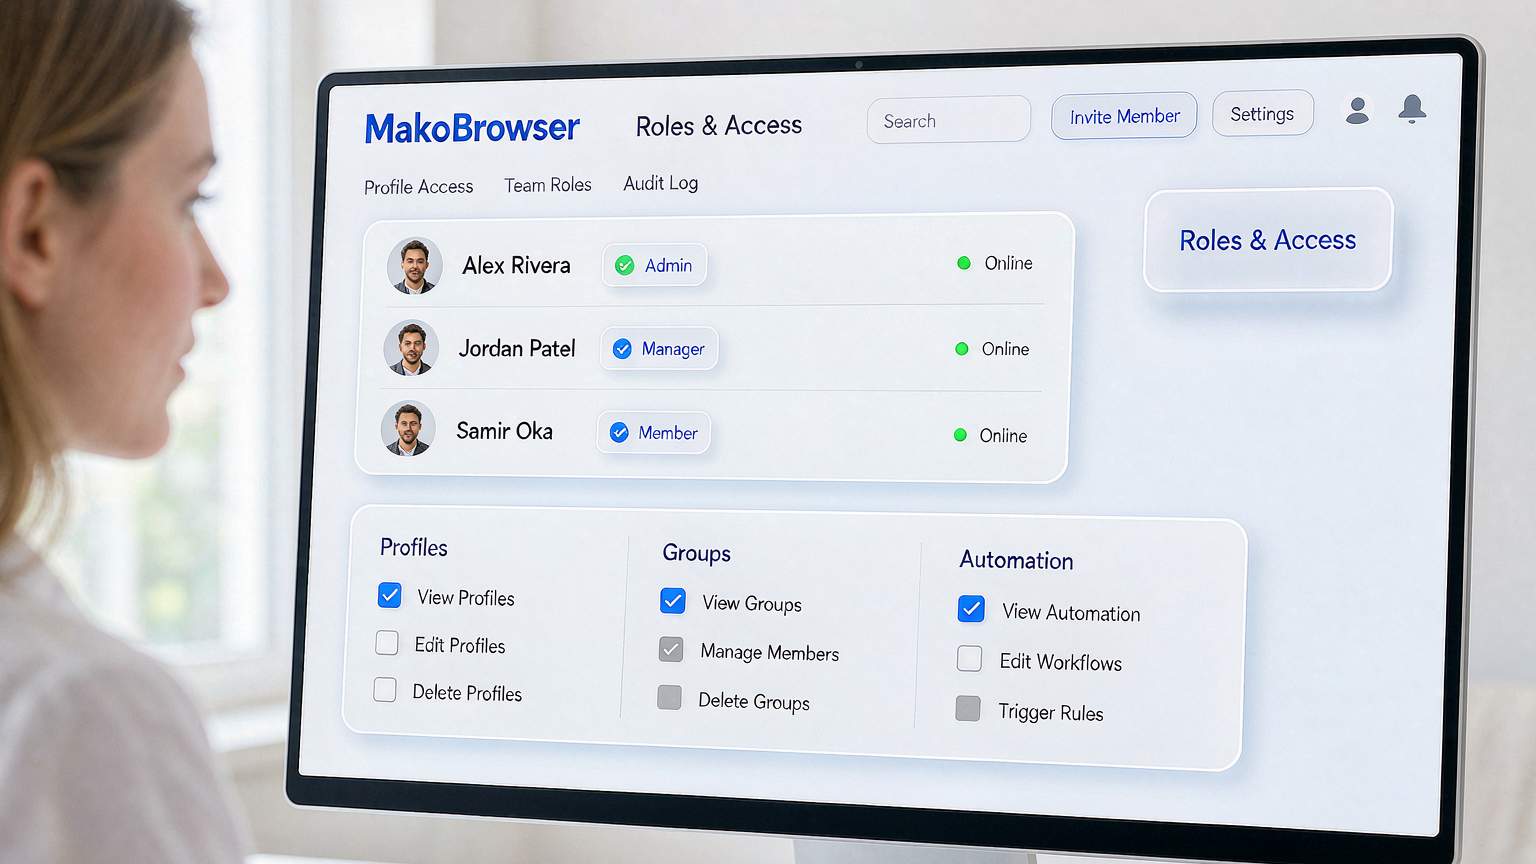
Layer tatlo: laging buhay na shared login sessions. Ito ang pinaka-kongkretong regalo ng antidetect browser sa isang team — ang login session ay sa environment, hindi sa tao. Ngayon si Colleague A ang humahandle ng daily engagement ni Client B; bukas, si Colleague B ang mag-takeover, bubuksan ang parehong environment, nandiyan pa rin ang session, walang re-login, at hindi nababali kahit isang araw ang Cookie history ng account.
Layer apat: operation trail. Sino ang bumukas ng aling environment, kailan, at ano ang ginawa — nasa logs lahat. Kapag may problema, matutugis hanggang sa pinagmulan; ito ang pinakamalaking pagkakaiba ng team collaboration sa solo na trabaho.
Lahat ng apat na layer ay aming tunay na pinatakbo sa MakoBrowser: team workspace na naka-group per client, three-tier role permissions, mga session na sumusunod sa environment, at operation logs bilang safety net — ang paglipat mula solo papuntang team ay hindi nangangailangan ng pagbuo muli ng mga lumang environment; ililipat mo lang sila nang buo.
Pagsasabuhay ng collaboration: limang hakbang para ayusin ang permissions
Nandiyan ang kakayahan ng tool; ang nagpapa-andar nang maayos sa team ay isang maayos na sunod-sunod na pagpapatakbo. Limang hakbang:
Hakbang isa: gumawa muna ng mga grupo kada client o proyekto. Ang grupo ang pinakamaliit na yunit ng permission — mas mabuti pang mas marami at mas maliliit na grupo kaysa isang sako-sakong grupo na naglalaman ng lahat. Pangalanan ang mga grupo mismo sa client o proyekto, hindi "test 1" o "temporaryo 2" na mga pangalang walang makikilala pagkatapos ng dalawang linggo.
Hakbang dalawa: i-define ang roles bago mag-invite ng mga miyembro. Unang pag-isipan kung ilang roles ang kailangan ng team at ano ang puwedeng hawakan ng bawat isa, saka papasukin ang mga tao. Baliktad ang gawin mo — tao muna, permissions mamaya — siguradong lahat ay bibigyan ng full access sa dulo.
Hakbang tatlo: i-bind ang environments sa mga tao, pero ang assets ay manatili sa grupo. Bawat environment ay may malinaw na itinalagang may-hawak sa pang-araw-araw, pero ang environment mismo ay nasa team group — puwedeng magpalit ang tao; hindi pwedeng magpalit ang environment at mga login session nito.
Hakbang apat: gawing proseso ang handover. Ang pagkuha sa account ng isang client ay bagong environment + bagong proxy + independent fingerprint na i-aage mula sa simula — hindi ang aalis na empleyado na ipapasa ang mga password para mag-login ulit. Ang kumpletong handover checklist para sa mga client ad account ay naibalangkas per senaryo sa artikulo tungkol sa Google Ads account management; sundan ito at maiiwasan ang karamihan sa mga bitag ng risk control sa panahon ng pagkuha.
Hakbang lima: isang beses sa isang linggo, i-scan ang operation logs. Hindi para bantayan ang mga tao — para mahuli ang mga anomalya: mga login sa labas ng oras ng trabaho, pagbubukas mula sa mga di-kilalang device, lahat ay sulit tingnan ulit.
Dalawang bonus para sa mga remote team
May isang trend ang collaboration na hindi makaiwas: ang mga miyembro ng team ay nakakalat sa iba't ibang lungsod, minsan pa iba't ibang bansa.
Bonus isa: hindi na magkakasalungatan ang mga remote login. Ang pinakamadaling bitag ng remote team ay ang bawat miyembro ay nagla-login sa shared accounts mula sa sariling home network — ang iisang account na nagla-login ngayon mula sa lungsod A at bukas mula sa lungsod B, mukhang ninakaw na account sa paningin ng platform. Nilulutas ito ng antidetect browser sa pamamagitan ng pag-bind ng proxy sa environment: anumang miyembro ang magbukas nito, mula sa anumang lungsod, palaging parehong IP at parehong fingerprint ang nakikita ng platform. Para i-verify ang parameter consistency sa remote login, ang acceptance checklist sa artikulo tungkol sa TikTok environment setup ay kasing-ganda ring angkop sa team scenarios.
Bonus dalawa: mobile collaboration nang hindi nagpapadala ng totoong telepono. Ang bahagi ng daily work na nangyayari sa mobile — social engagement, content publishing. Sa cloud phone na format, kaya ng team member na i-operate mula sa computer ang "isang teleponong naka-bind sa independent environment", nang walang mga device na pinadadala sa courier at nang walang nagla-login sa client account mula sa personal na telepono.
FAQ
Dalawa o tatlo lang kami sa team, kailangan ba ang team features? Kung may kahit maliit na pagkakataon ng handover, oo. Kahit lubos ang tiwala ng lahat sa isa't isa, ang paglagay ng environments sa shared workspace ay maiiwasan ang problemang "isang tao ang nasa leave at huminto lahat ng account".
Ano ang gagawin sa environments kapag umalis ang isang miyembro? I-revoke lang ang access niya. Ang environments at login sessions ay nananatili sa team workspace; bubuksan lang ng susunod na tao at gagana agad. Ang tanging dapat gawin ay tumingin sa operation logs ng miyembrong iyon para kumpirmahing walang kahit anong anomalya.
Nakikita ba ng mga miyembro ang environments ng bawat isa? Nakasalalay sa permission setup. I-set ang visibility per group — bawat isa ay nakakakita lang ng mga grupong hina-handle niya, ito ang granularity na pinakakumportable para sa karamihan ng mga team.
Anong role ang dapat ibigay sa mga outsource? Execution-level permissions lang, naka-bind sa mga partikular na grupo, at may kumpletong nasusubaybayan na operation trail. Kapag natapos ang kontrata, inaalis nang tuluyan ang miyembro nang walang natitirang access.
Sa pagtatapos: hayaang sumunod ang mga account sa mga environment, hindi sa mga tao
Ang hangganan sa pagitan ng solo at ng team ay hindi nasa dami ng tao — nasa kung mayroon bang mekanismo ang mga account asset para sa pag-iimbak at sirkulasyon na independyente sa sinumang indibidwal. Ang sagot ng antidetect browser ay simple: mga environment sa team workspace, mga group na nakatugma sa negosyo, mga permission na nakatugma sa mga role, mga login session na sumusunod sa environment, at mga log na sumasaklaw sa lahat.
Sa mga lumilipat mula solo papuntang team: i-migrate muna ang mga kasalukuyang environment sa team workspace na naka-group per client, i-define ang mga role pagkatapos, at saka lang i-invite ang mga tao. Baliktarin mo ang order at ang mga permission ay mananatili habambuhay sa istadong "tali-tali ng patak sa ibabaw ng patak".
Buong tapang na sasabihin: habang isinusulat ito, ang aming sariling team workspace ay kakatapos lang mag-migrate sa eksaktong order na ito — groups muna, tapos roles, tapos tao, walang kahit isang rework sa daan. Kung handa ka nang gawin ang hakbang na ito, nariyan ang download ng MakoBrowser; at kung na-stuck ka sa permission design habang nagmi-migrate, tingnan ang mga naunang artikulo sa blog center.


