Navigateur antidétection en équipe : groupes clients, rôles et reprise de profils
Commençons par trois scènes que quiconque a déjà managé une équipe reconnaîtra : un nouveau arrive, et le responsable lui envoie une dizaine d'identifiants un par un, avec en bonus un tableau indiquant quel compte tourne sur quel proxy ; un salarié expérimenté part, et personne ne sait dire s'il faut purger les sessions de ses environnements ni si les proxies lui appartiennent encore ; un client confie ses comptes publicitaires à votre agence, votre spécialiste se connecte une fois depuis son propre ordinateur portable, et dès le lendemain la plateforme demande au client de vérifier son identité.
La racine commune des trois scènes est la même : les comptes suivent les personnes au lieu de suivre les environnements. Quand une seule personne gère tout, le problème reste invisible ; dès que l'équipe grandit et que les passations commencent, tout s'effondre. J'ai récemment regardé une démonstration d'un community manager gérant les comptes de plusieurs clients, et la transition du solo vers le travail en équipe y est présentée de façon très honnête. Dans la même logique, cet article remet à plat la combinaison « navigateur antidétection + travail en équipe » depuis le début.
Pourquoi la méthode solo casse dès qu'une équipe arrive
En solo, tout vit dans votre tête : quel compte va avec quel proxy, quel environnement est connecté à quel client, depuis combien de temps chaque profile mûrit sur quel appareil. Cette « base de données mentale » tient cinq comptes ; elle ne tient pas cinquante comptes plus trois collègues.
Dès que l'équipe prend de l'ampleur, quatre problèmes surgissent immédiatement :
- Les actifs-comptes n'ont aucune structure de propriété. Les environnements sont éparpillés sur les ordinateurs personnels ; la personne part, les actifs disparaissent avec elle.
- Les permissions n'ont pas de limites. Tout le monde touche à tous les comptes, et quand quelque chose casse, impossible de savoir qui l'a fait.
- Les sessions de connexion se réinitialisent sans arrêt. Chaque passation oblige à se reconnecter, et l'historique de Cookies du compte repart de zéro encore et encore.
- Les passations reposent sur l'oral. Les configurations de proxy et les paramètres d'empreinte se transmettent de bouche à oreille ; un paramètre faux, et un environnement entier part à la poubelle.
Sur ces quatre points, le troisième fait le plus mal — la vraie valeur d'un compte, c'est l'historique de sessions et d'activité accumulé en continu. Le premier pas vers l'équipe n'est donc pas de recruter, mais de remettre de l'ordre dans les environnements eux-mêmes : un compte par environnement, empreinte, Cookies et proxy indépendants. Cette base est détaillée dans notre article sur le navigateur antidétection pour le multi-comptes ; passer en équipe revient simplement à ajouter une couche de « gestion des personnes » par-dessus.
Les quatre capacités de collaboration qu'apporte un navigateur antidétection
Pour les scénarios d'équipe, quatre couches de capacités font vraiment la différence.
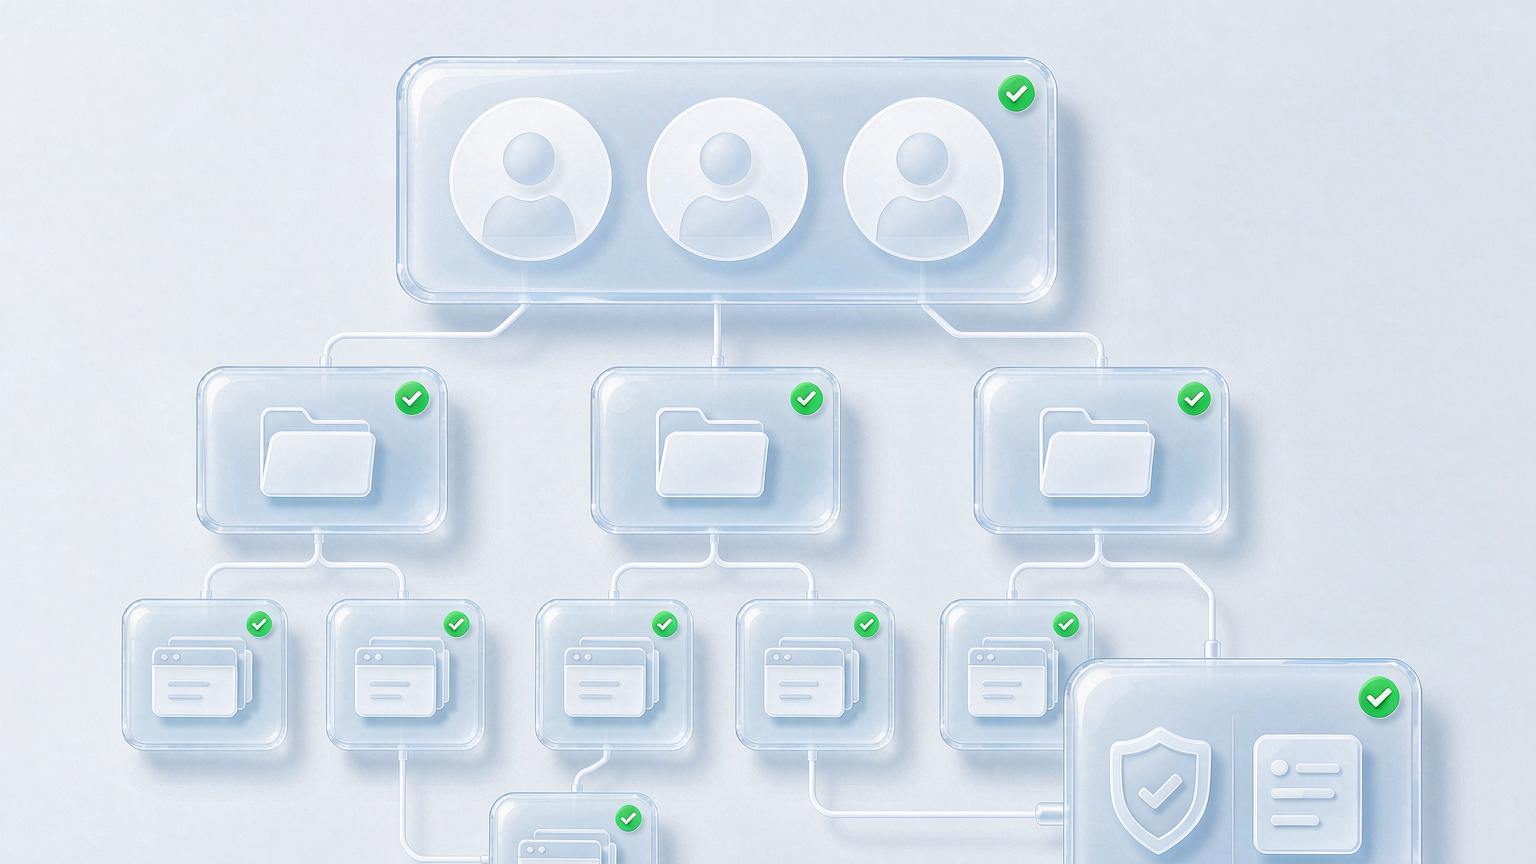
Couche un : hébergement centralisé des environnements. Tous les environnements vivent dans un espace d'équipe, et non éparpillés sur des machines personnelles. Créez des groupes par client ou par projet — tous les environnements du Client A dans un groupe, ceux du Client B dans un autre. On voit d'un coup d'œil qui gère quoi, et quand le personnel change, les actifs restent entre les mains de l'équipe.
Couche deux : rôles et permissions. Le responsable crée les environnements et fixe la politique ; le team lead distribue les tâches et consulte les résultats ; l'opérateur n'ouvre que les environnements qui lui sont assignés pour le travail quotidien. Avec des permissions granulaires au niveau « peut voir / peut modifier / peut supprimer », la tragédie classique du débutant qui supprime un environnement de production est coupée à la racine.
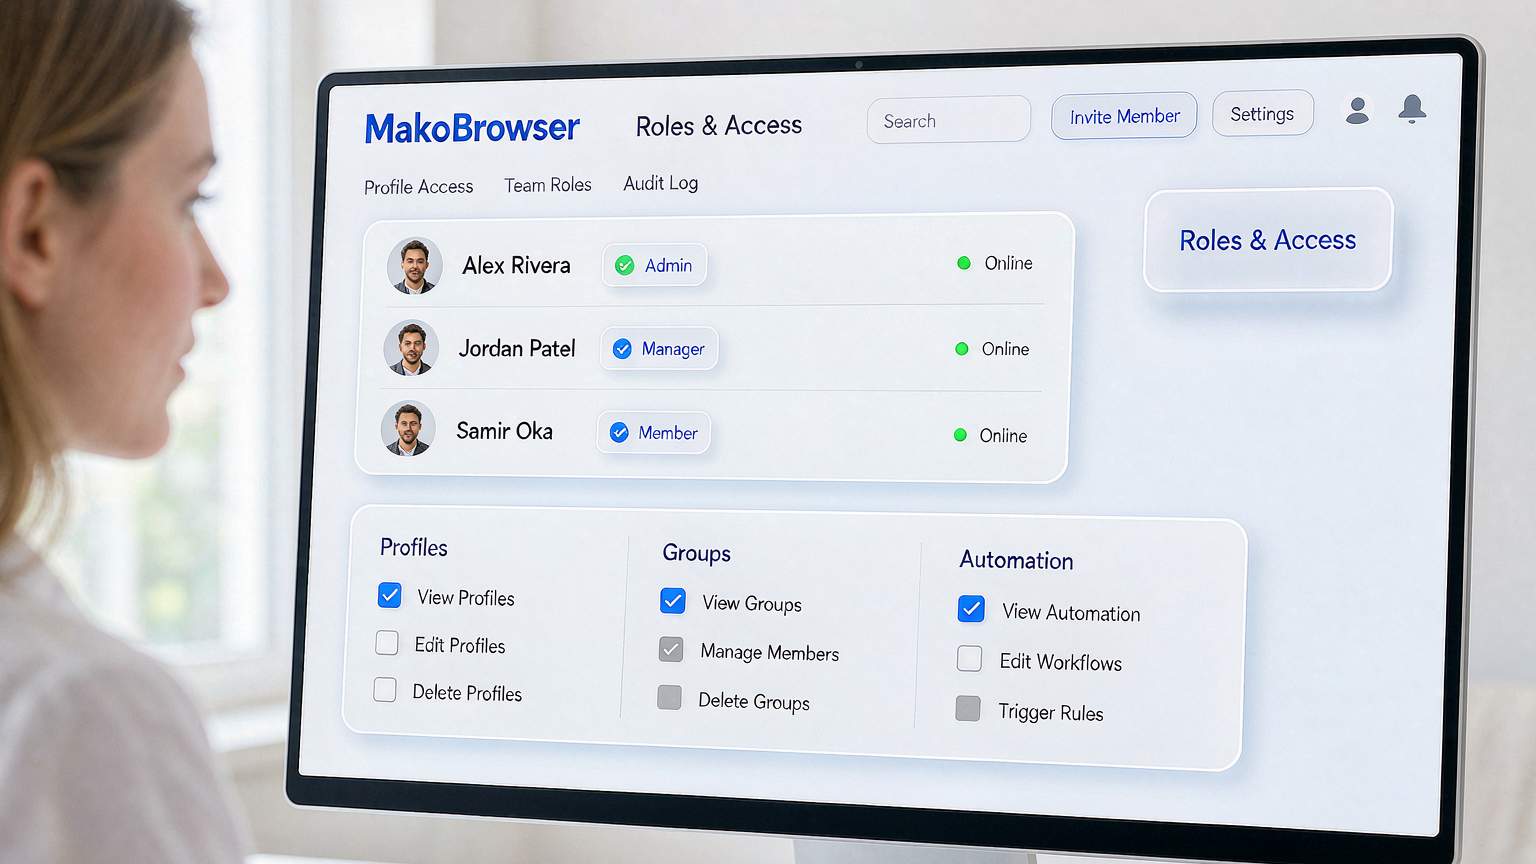
Couche trois : sessions partagées permanentes. C'est le cadeau le plus concret qu'un navigateur antidétection fait à une équipe — la session appartient à l'environnement, pas à la personne. Aujourd'hui le collègue A assure l'engagement quotidien du Client B ; demain le collègue B prend le relais, ouvre le même environnement, la session est toujours là, sans reconnexion, et l'historique de Cookies du compte ne se rompt jamais.
Couche quatre : traçabilité des opérations. Qui a ouvert quel environnement, quand, et ce qu'il y a fait — les logs contiennent tout. Quand un problème survient, on peut le remonter jusqu'à la source ; c'est la plus grande différence entre le travail en équipe et le solo.
Nous avons fait tourner ces quatre couches pour de vrai dans MakoBrowser : un espace d'équipe groupé par client, des permissions à trois niveaux de rôles, des sessions qui suivent l'environnement et des logs d'opérations en filet de sécurité — passer du solo à l'équipe ne signifie pas reconstruire vos anciens environnements ; vous les migrez tels quels.
Passer la collaboration en pratique : cinq étapes pour mettre les permissions d'aplomb
La capacité est là ; ce qui fait réellement tourner une équipe, c'est un ordre d'exécution. Cinq étapes :
Étape une : créez d'abord les groupes par client ou par projet. Le groupe est la plus petite unité de permission — mieux vaut des groupes fins qu'un fourre-tout réunissant tous les environnements. Nommez les groupes directement d'après le client ou le projet, jamais « test 1 » ou « temporaire 2 », des noms que plus personne ne reconnaîtra dans deux semaines.
Étape deux : définissez les rôles avant d'inviter les membres. Décidez d'abord combien de rôles l'équipe nécessite et ce que chacun peut toucher, puis faites entrer les gens. Dans l'ordre inverse — inviter d'abord, penser aux permissions ensuite — tout le monde finira avec un accès complet.
Étape trois : liez les environnements aux personnes, gardez les actifs dans le groupe. Chaque environnement a un responsable quotidien clairement désigné, mais l'environnement lui-même vit dans le groupe d'équipe — les personnes peuvent changer ; l'environnement et ses sessions, non.
Étape quatre : transformez la passation en processus. Reprendre le compte d'un client, c'est un nouvel environnement + un nouveau proxy + une empreinte indépendante à mûrir depuis zéro — pas l'ancien salarié qui transmet ses mots de passe pour une nouvelle connexion. La checklist complète de reprise des comptes publicitaires clients est découpée par scénario dans notre article sur la gestion des comptes Google Ads ; la suivre vous évitera la plupart des pièges du risk control pendant la période de reprise.
Étape cinq : passez les logs d'opérations en revue chaque semaine. Pas pour surveiller les gens — pour détecter les anomalies : connexions hors des heures de travail, ouvertures depuis des appareils inconnus, tout mérite un second regard.
Deux bonus pour les équipes à distance
La collaboration s'accompagne d'une tendance impossible à esquiver : des membres répartis dans des villes différentes, voire des pays différents.
Bonus un : les connexions à distance cessent de se contredire. Le piège le plus courant d'une équipe à distance, ce sont les membres qui se connectent aux comptes partagés depuis leur réseau domestique — le même compte qui se connecte aujourd'hui de la ville A et demain de la ville B ressemble à un compte volé aux yeux de la plateforme. Le navigateur antidétection règle cela en liant le proxy à l'environnement : quel que soit le membre qui l'ouvre, de quelle ville que ce soit, la plateforme voit toujours la même IP et la même empreinte. Pour vérifier la cohérence des paramètres en connexion distante, la checklist de recette de notre article sur la configuration d'environnement TikTok s'applique tout aussi bien aux scénarios d'équipe.
Bonus deux : la collaboration mobile sans faire circuler de vrais téléphones. Une partie du travail quotidien se passe sur mobile — interactions sociales, publication de contenu. Le format cloud phone permet à un membre de l'équipe de manipuler « un téléphone lié à un environnement indépendant » directement depuis son ordinateur, sans expédier d'appareils par transporteur et sans que personne ne connecte le compte d'un client sur son téléphone personnel.
FAQ
À deux ou trois, les fonctions d'équipe sont-elles vraiment utiles ? Dès qu'une passation est possible, oui. Même avec une confiance totale entre tous, garder les environnements dans un espace partagé évite le problème « un seul en congé et tous les comptes s'arrêtent ».
Que faire des environnements quand un membre part ? Il suffit de révoquer son accès. Les environnements et les sessions restent dans l'espace d'équipe ; la personne suivante ouvre et ça marche. La seule chose à faire, c'est de parcourir les logs d'opérations de ce membre pour vérifier qu'il n'y a rien d'anormal.
Les membres voient-ils les environnements des autres ? Cela dépend de la configuration des permissions. Réglez la visibilité par groupe — chacun ne voit que les groupes qu'il gère, c'est le niveau de granularité le plus confortable pour la plupart des équipes.
Quel rôle donner aux prestataires externes ? Uniquement des permissions d'exécution, liées à des groupes précis, avec un journal d'opérations consultable de bout en bout. À la fin du contrat, le membre est retiré sans aucun accès résiduel.
Pour conclure : que les comptes suivent les environnements, pas les personnes
La frontière entre le solo et l'équipe ne se situe pas dans le nombre de personnes, mais dans le fait que les actifs-comptes disposent ou non d'un mécanisme de stockage et de circulation indépendant de tout individu. La réponse du navigateur antidétection est simple : les environnements dans l'espace d'équipe, les groupes alignés sur le métier, les permissions alignées sur les rôles, les sessions qui suivent les environnements, et les logs qui garantissent tout.
À ceux qui passent du solo à l'équipe : migrez d'abord vos environnements existants dans l'espace d'équipe, groupés par client, définissez ensuite les rôles, et invitez les personnes seulement à la fin. Dans l'ordre inverse, vos permissions resteront à jamais un empilement de rustines.
Pour être transparent : pendant l'écriture de cet article, notre propre espace d'équipe venait de terminer sa migration exactement dans cet ordre — groupes d'abord, rôles ensuite, personnes en dernier, sans aucune retouche en route. Si vous êtes prêt à franchir le pas, le téléchargement de MakoBrowser est ici ; si vous bloquez sur la conception des permissions pendant la migration, consultez les articles précédents dans le centre du blog.


