Przeglądarka antydetect dla zespołów: grupy, uprawnienia i przekazanie profili
Zacznijmy od trzech scen, które rozpozna każdy, kto prowadził zespół: dochodzi nowa osoba, a przełożony wysyła jej kilkanaście par loginów i haseł po jednej, w pakiecie z tabelką, które konto chodzi na którym proxy; odchodzi doświadczony pracownik i nikt nie potrafi powiedzieć, czy sesje logowania w jego środowiskach trzeba wyczyścić ani czy proxy nadal należą do niego; klient oddaje konta reklamowe waszej agencji, specjalista loguje się raz z własnego laptopa — i następnego dnia platforma żąda od klienta weryfikacji tożsamości.
Wspólny korzeń tych trzech scen jest jeden: konta chodzą za ludźmi, a nie za środowiskami. Dopóki kontami zajmuje się jedna osoba, problem pozostaje niewidoczny; wystarczy, że zespół urośnie i zaczną się przekazania — i wszystko się rozpada. Ostatnio oglądałem demo operatora social media zarządzającego kontami kilku klientów, a przejście od pracy solo do pracy zespołowej było tam opisane bardzo uczciwie. Tą samą linią idzie ten artykuł: układamy od zera kombinację „przeglądarka antydetect + praca zespołowa”.
Dlaczego metoda na solo zawodzi w momencie, gdy pojawia się zespół
Pracując sam, wszystko masz w głowie: które konto idzie z którym proxy, w którym środowisku jest zalogowany który klient, od jak dawna dojrzewa który profil na którym urządzeniu. Ta „baza danych w głowie” udźwignie pięć kont; pięćdziesięciu kont plus trzech kolegów już nie.
Gdy tylko zespół wchodzi na skalę, cztery problemy wyskakują natychmiast:
- Zasoby kont nie mają struktury własności. Środowiska leżą rozrzucone na prywatnych komputerach; człowiek odchodzi, zasoby znikają razem z nim.
- Uprawnienia nie mają granic. Wszyscy grzebią we wszystkich kontach, a gdy coś się zepsuje, nie da się ustalić, kto to zrobił.
- Sesje logowania są ciągle resetowane. Każde przekazanie oznacza nowy logowanie, a wypracowana historia Cookie konta w kółko wraca do zera.
- Przekazanie opiera się na ustnych ustaleniach. Konfiguracje proxy i parametry fingerprintów przekazują się z ust do ust; jeden zły parametr i całe środowisko do wyrzucenia.
Z tych czterech punktów trzeci boli najbardziej — prawdziwa wartość konta to nieprzerwany dorobek sesji i historii aktywności. Dlatego pierwszy krok w stronę zespołu to nie rekrutacja, tylko uporządkowanie samych środowisk: jedno konto na środowisko, fingerprint, Cookies i proxy niezależne od siebie. Ten fundament opisaliśmy szczegółowo w artykule o przeglądarce antydetect dla operacji multi-account; praca zespołowa po prostu dokłada na tym fundamencie warstwę „zarządzania ludźmi”.
Cztery zdolności współpracy, które przeglądarka antydetect daje zespołowi
W scenariuszach zespołowych realną wartość przynoszą cztery warstwy możliwości.
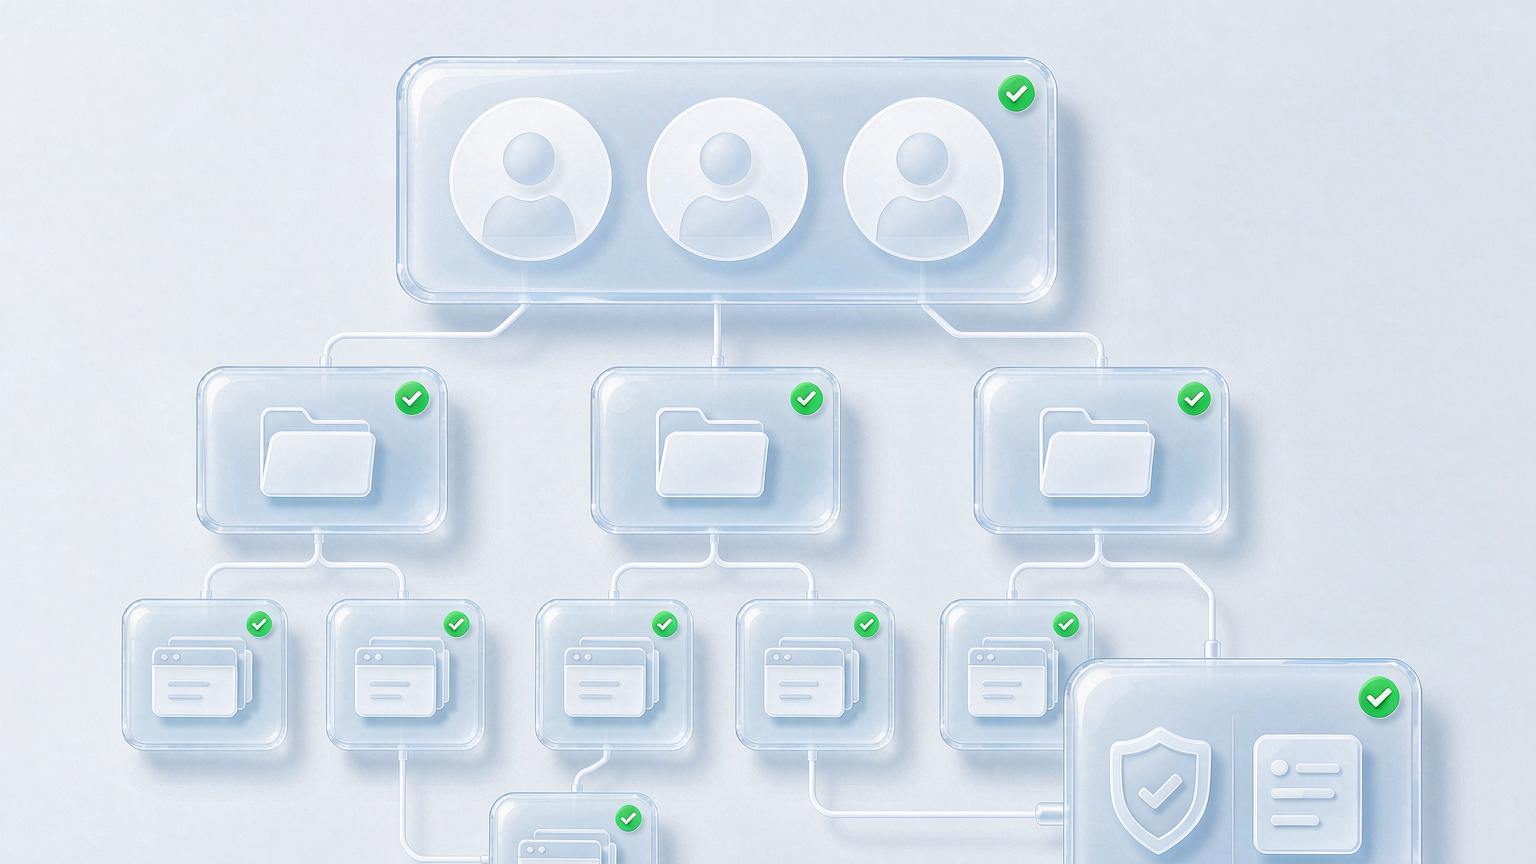
Warstwa pierwsza: centralne przechowywanie środowisk. Wszystkie środowiska leżą w jednym obszarze roboczym zespołu, a nie rozsypane po prywatnych komputerach. Zakładaj grupy według klientów lub projektów — wszystkie środowiska klienta A w jednej grupie, klienta B w innej. Na pierwszy rzut oka widać, kto za kogo odpowiada, a przy zmianach personalnych zasoby zostają w rękach zespołu.
Warstwa druga: role i uprawnienia. Przełożony tworzy środowiska i ustala politykę; lider zespołu rozdziela zadania i widzi wyniki; wykonawca otwiera tylko środowiska przypisane jemu i prowadzi codzienną pracę. Gdy uprawnienia są rozdrobnione do poziomu „może oglądać / może edytować / może usuwać”, klasyczna tragedia „nowy skasował środowisko produkcyjne” zostaje ucięta u samego korzenia.
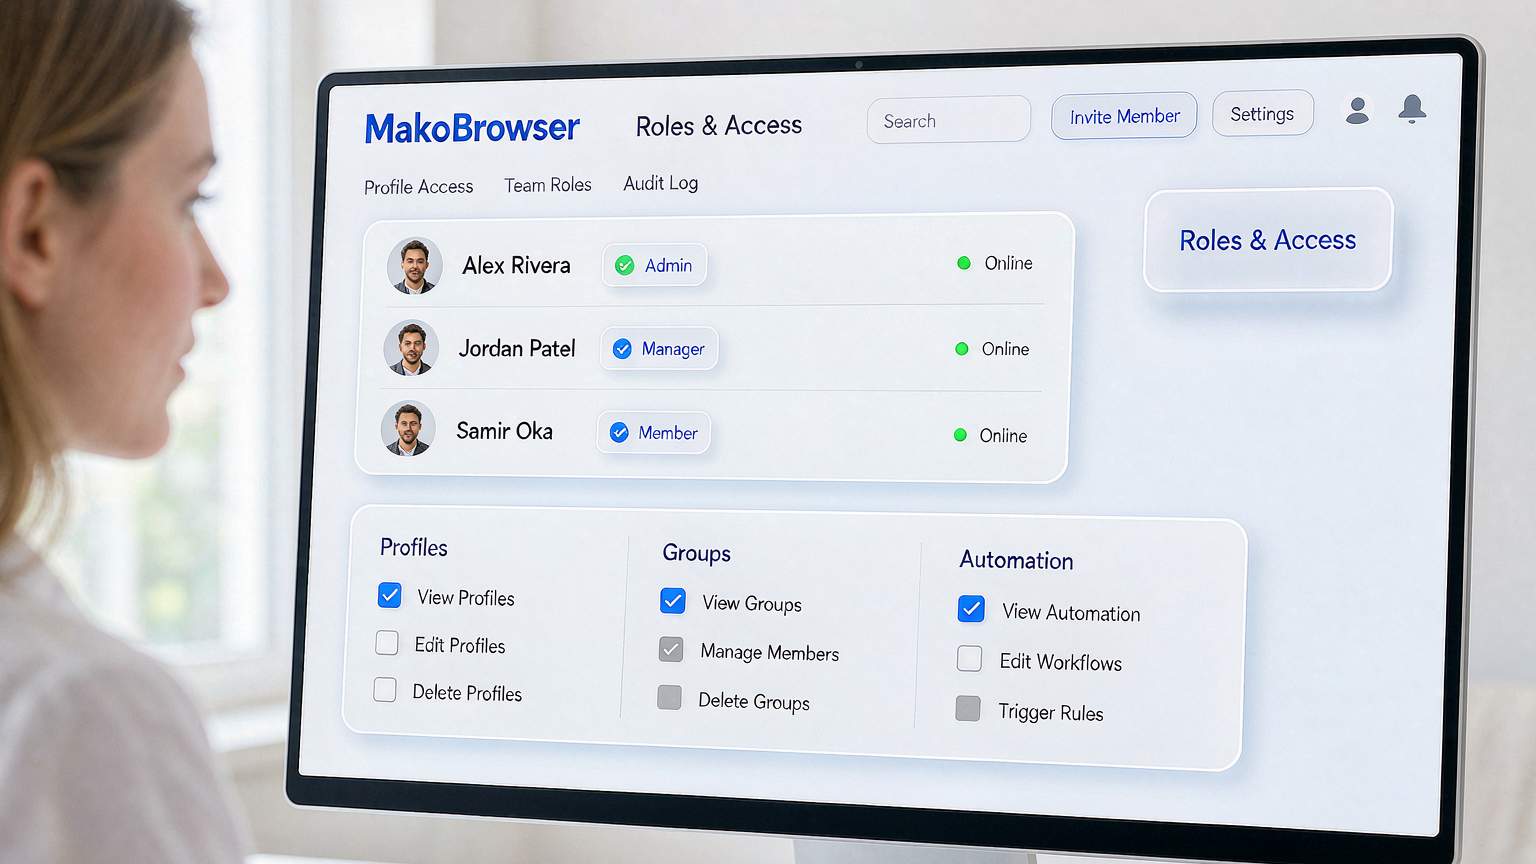
Warstwa trzecia: stale wspólne sesje logowania. To najbardziej namacalny dar przeglądarki antydetect dla zespołu — sesja jest przypisana do środowiska, nie do osoby. Dziś kolega A prowadzi codzienne interakcje klienta B; jutro kolega B przejmuje sprawę, otwiera to samo środowisko, sesja jest na miejscu, bez ponownego logowania, a historia Cookie konta nie urywa się ani na jeden dzień.
Warstwa czwarta: ślad operacji. Kto, kiedy i jakie środowisko otworzył, co zrobił — logi notują wszystko. Gdy pojawi się problem, można go prześledzić do źródła; to właśnie jest największa różnica między pracą zespołową a pracą solo.
Wszystkie cztery warstwy przetestowaliśmy na żywo w MakoBrowser: obszar zespołu z grupami według klientów, uprawnienia w trzech poziomach ról, sesje chodzące za środowiskiem i logi operacji jako siatka bezpieczeństwa — przejście z solo na zespół nie wymaga budowania starych środowisk od nowa; przenosisz je w całości.
Współpraca w praktyce: pięć kroków do uporządkowania uprawnień
Możliwości są jedną stroną medalu; zespół ruszy płynnie tylko przy zachowaniu kolejności wdrożenia. Pięć kroków:
Krok pierwszy: najpierw utwórz grupy według klientów lub projektów. Grupa to najmniejsza jednostka uprawnień — lepiej dzielić drobno, niż wrzucać wszystkie środowiska do jednej mieszaniny. Nazywaj grupy wprost imieniem klienta lub projektu, nigdy „test 1” czy „tymczasowa 2” — nazwami, których po dwóch tygodniach nikt już nie rozpozna.
Krok drugi: zdefiniuj role, a potem zapraszaj osoby. Najpierw rozstrzygnij, ile ról potrzebuje zespół i do czego każda ma dostęp, dopiero potem wciągaj ludzi. Zrobisz odwrotnie — najpierw ludzie, potem uprawnienia — w efekcie wszyscy dostaną pełne uprawnienia.
Krok trzeci: powiąż środowiska z osobami, ale zasoby trzymaj w grupie. Każde środowisko ma wyraźnie wskazaną osobę odpowiedzialną za bieżącą pracę, ale samo środowisko leży w grupie zespołu — ludzie się zmieniają; środowisko i jego sesje nie.
Krok czwarty: zamień przekazanie w proces. Przejęcie konta klienta to nowe środowisko + nowe proxy + niezależny fingerprint dogrzewany od zera — a nie „odchodzący przysłał hasło, nowy zalogował się raz”. Pełną check-listę przekazywania reklamowych kont klientów rozpisaliśmy scenariuszami w artykule o zarządzaniu kontami Google Ads; trzymaj się jej, a ominiesz większość pułapek risk control w okresie przejmowania.
Krok piąty: raz w tygodniu przejrzyj logi operacji. Nie po to, by obserwować ludzi — po to, by wyłapać anomalie: logowania poza godzinami pracy, otwarcia z nieznanych urządzeń — wszystko zasługuje na drugie spojrzenie.
Dwa bonusy dla zespołów zdalnych
Współpraca pociąga za sobą trend, którego nie da się ominąć: członkowie zespołu rozproszeni po różnych miastach, a nawet krajach.
Bonus pierwszy: zdalne logowania przestają być ze sobą sprzeczne. Najprostsza pułapka zespołu zdalnego to członkowie logujący się do wspólnych kont z domowej sieci — to samo konto loguje się dziś z miasta A, jutro z miasta B; z perspektywy platformy wygląda to jak kradzież konta. Przeglądarka antydetect rozwiązuje to, wiążąc proxy ze środowiskiem: niezależnie, który członek i z którego miasta go otworzy, platforma zawsze widzi ten sam adres IP i ten sam fingerprint. Jak zweryfikować spójność parametrów przy zdalnym logowaniu — checklista odbioru z artykułu o konfiguracji środowiska TikTok sprawdza się w scenariuszach zespołowych równie dobrze.
Bonus drugi: współpraca mobilna bez przesyłania fizycznych telefonów. Część codziennej pracy dzieje się na telefonie — interakcje w mediach społecznościowych, publikowanie treści. W formacie cloud phone członek zespołu obsługuje „telefon powiązany z niezależnym środowiskiem” wprost z komputera — bez kurierowania urządzeń i bez logowania się na konto klienta z prywatnego telefonu.
FAQ
Zespół dwu-, trzyosobowy — czy funkcje zespołowe są w ogóle potrzebne? Skoro możliwe jest choćby minimalne przekazanie — tak. Nawet przy pełnym wzajemnym zaufaniu środowiska we wspólnym obszarze chronią przed sytuacją „jeden idzie na urlop i wszystkie konta stają”.
Co ze środowiskami, gdy członek odchodzi? Wystarczy odebrać mu dostęp. Środowiska i sesje zostają w obszarze zespołu — następna osoba otwiera i działa. Jedyna rzecz do zrobienia: przejrzeć logi operacji tego członka i potwierdzić, że nie ma nic podejrzanego.
Czy członkowie widzą nawzajem swoje środowiska? Zależy od konfiguracji uprawnień. Ustaw widoczność według grup — każdy widzi tylko grupy, którymi zarządza; to poziom szczegółowości, przy którym większość zespołów czuje się najlepiej.
Jaką rolę dać wykonawcom zewnętrznym? Tylko uprawnienia poziomu wykonawczego, powiązane z konkretnymi grupami, z w pełni weryfikowalnym zapisem operacji. Po zakończeniu umowy członek jest usuwany bez żadnego resztkowego dostępu.
Na koniec tego artykułu: niech konta chodzą za środowiskami, nie za ludźmi
Linia podziału między solo a zespołem nie przebiega przez liczbę osób, lecz przez to, czy zasoby kont mają mechanizm przechowywania i obiegu niezależny od konkretnej osoby. Odpowiedź przeglądarki antydetect jest prosta: środowiska do obszaru zespołu, grupy dopasowane do biznesu, uprawnienia dopasowane do ról, sesje chodzą za środowiskami, a logi poręczają wszystko.
Tym, którzy przechodzą z solo na zespół: najpierw przenieś istniejące środowiska do obszaru zespołu, pogrupowane według klientów, potem zdefiniuj role i dopiero na końcu zaproś ludzi. Odwróć kolejność, a uprawnienia na zawsze utkną w stanie „łata na łacie”.
Powiedzmy wprost: gdy powstawał ten artykuł, nasz własny obszar zespołu właśnie ukończył migrację dokładnie w tej kolejności — najpierw grupy, potem role, na końcu ludzie, po drodze ani jednej poprawki. Jeśli chcesz zrobić ten krok, tu pobierzesz MakoBrowser; jeśli w trakcie migracji utkniesz na projektowaniu uprawnień, zajrzyj do centrum bloga i porównaj się z wcześniejszymi artykułami.


