Navegador antidetect para equipes: grupos, permissões e troca de perfis
Comece por três cenas que qualquer pessoa que já liderou uma equipe reconhece: um colega novo entra e o gestor envia uma dúzia de logins e senhas um por um, junto com uma planilha de qual conta roda em qual proxy; um funcionário antigo sai e ninguém sabe dizer se as sessões dos ambientes dele devem ser apagadas ou se os proxies continuam sendo dele; o cliente entrega as contas de anúncios para a sua agência, o especialista faz login uma vez no próprio notebook e, no dia seguinte, a plataforma pede ao cliente para verificar a identidade.
A raiz comum dos três casos é a mesma: as contas seguem as pessoas em vez de seguirem os ambientes. Quando uma única pessoa gerencia tudo, o problema fica invisível; basta a equipe crescer e as trocas de responsável começarem para tudo desmoronar. Recentemente assisti a uma demonstração de um gestor de social media cuidando das contas de vários clientes, e a transição de trabalho solo para trabalho em equipe foi explicada de forma bem honesta. Seguindo essa linha, este artigo organiza do zero a combinação "navegador antidetect + trabalho em equipe".
Por que o método de trabalho solo falha assim que a equipe aparece
Trabalhando sozinho, tudo mora na sua cabeça: qual conta usa qual proxy, qual ambiente está logado em qual cliente, há quanto tempo cada perfil amadurece em qual dispositivo. Esse "banco de dados mental" aguenta cinco contas; não aguenta cinquenta contas mais três colegas.
Assim que a equipe cresce, quatro problemas aparecem na hora:
- Os ativos de conta não têm estrutura de posse. Os ambientes ficam espalhados pelos computadores pessoais; a pessoa sai, e os ativos desaparecem junto.
- As permissões não têm limites. Todo mundo mexe em todas as contas e, quando algo dá errado, é impossível descobrir quem fez.
- As sessões são reiniciadas sem parar. Cada troca de responsável significa login de novo, e o histórico de Cookies da conta volta ao zero repetidamente.
- A troca depende de conversa informal. Configurações de proxy e parâmetros de fingerprint passam de boca em boca; um parâmetro errado e um ambiente inteiro vai para o lixo.
Dos quatro, o terceiro é o que mais dói — o verdadeiro valor de uma conta está no histórico de sessões e de atividade acumulado continuamente. Por isso, o primeiro passo para virar equipe não é contratar: é colocar os próprios ambientes sob controle — um ambiente por conta, com fingerprint, Cookies e proxy independentes. Essa base está detalhada no artigo sobre navegador antidetect para operação multi-conta; virar equipe é simplesmente adicionar uma camada de "gestão de pessoas" por cima dela.
As quatro capacidades de colaboração que um navegador antidetect dá à equipe
Para cenários de equipe, são quatro camadas em que o navegador antidetect realmente vale o investimento.
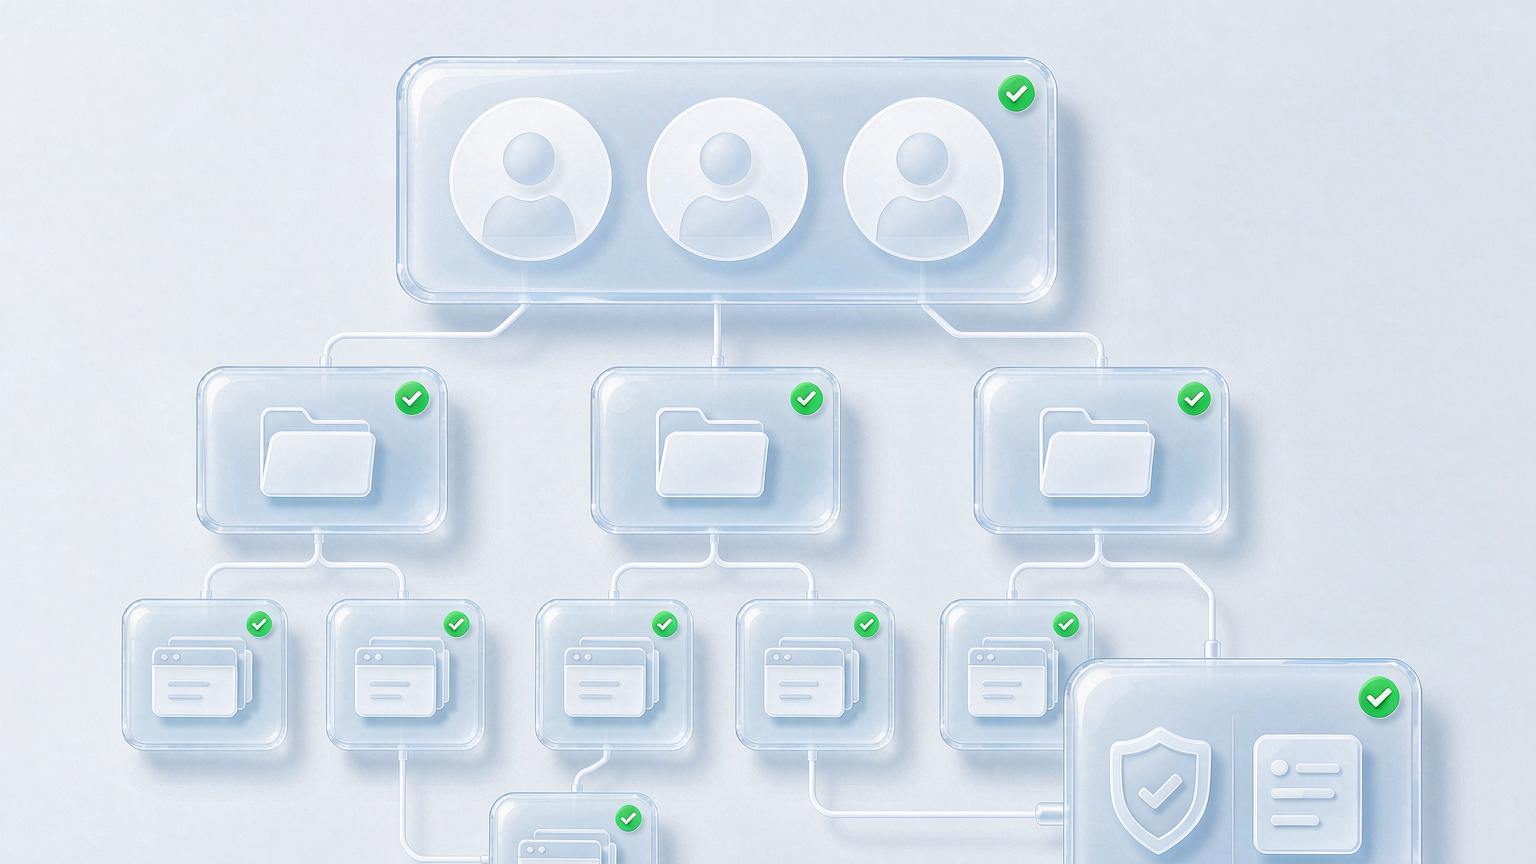
Camada um: hospedagem centralizada dos ambientes. Todos os ambientes ficam num espaço de trabalho da equipe, e não espalhados em máquinas pessoais. Crie grupos por cliente ou projeto — todos os ambientes do Cliente A num grupo, os do Cliente B em outro. Fica claro quem responde por quem e, quando o time muda, os ativos continuam com a equipe.
Camada dois: papéis e permissões. O gestor cria ambientes e define a política; o líder de time distribui tarefas e acompanha resultados; o operador só abre os ambientes designados a ele para o trabalho do dia a dia. Com permissões granulares no nível "pode ver, pode editar, pode excluir", a tragédia clássica do novato que apaga um ambiente em produção é cortada pela raiz.
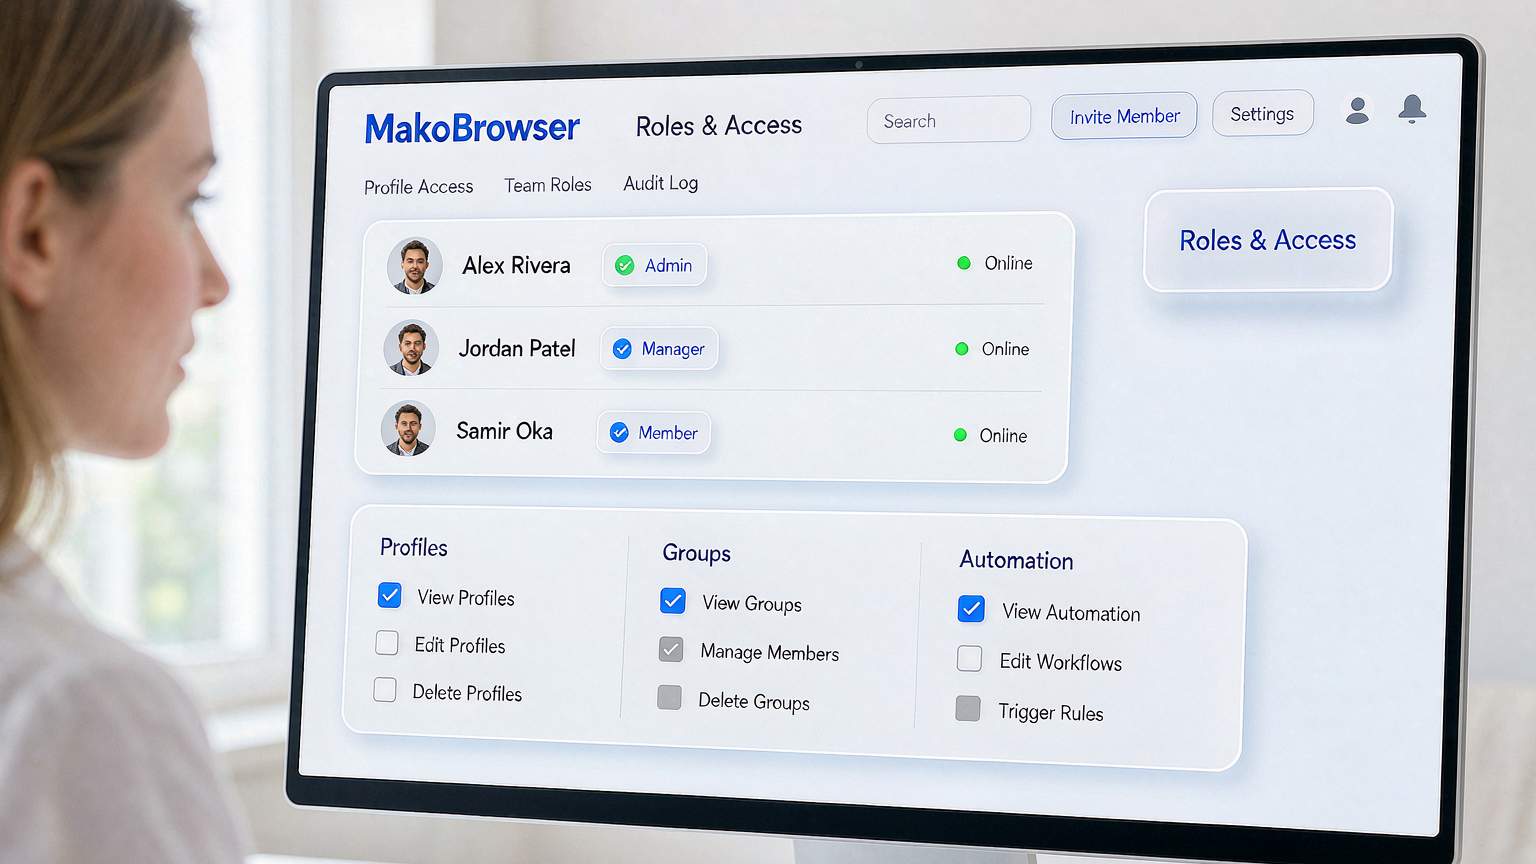
Camada três: sessões de login compartilhadas e permanentes. Este é o presente mais concreto que um navegador antidetect dá à equipe — a sessão pertence ao ambiente, não à pessoa. Hoje o colega A cuida da rotina do Cliente B; amanhã o colega B assume, abre o mesmo ambiente, a sessão está lá, sem novo login, e o histórico de Cookies da conta nunca se interrompe.
Camada quatro: registro de operações. Quem abriu qual ambiente, quando e o que fez — os logs guardam tudo. Quando algo dá errado, dá para rastrear até a origem; é a maior diferença entre trabalho em equipe e trabalho solo.
Rodamos as quatro camadas de verdade no MakoBrowser: espaço de equipe agrupado por cliente, permissões em três níveis de papel, sessões que seguem o ambiente e logs de operação como rede de segurança — migrar de solo para equipe não exige recriar os ambientes antigos; basta transferi-los inteiros.
Colocando a colaboração em prática: cinco passos para organizar as permissões
A capacidade está lá; o que faz a equipe rodar bem é uma ordem de execução. Cinco passos:
Passo um: crie primeiro os grupos por cliente ou projeto. O grupo é a menor unidade de permissão — prefira grupos mais finos a um bolo de ambientes tudo junto. Dê aos grupos o nome do cliente ou do projeto, nunca "teste 1" ou "temporário 2", nomes que ninguém reconhece duas semanas depois.
Passo dois: defina os papéis antes de convidar pessoas. Primeiro decida quantos papéis a equipe precisa e o que cada um pode tocar; depois traga as pessoas. Ao contrário — convite primeiro, permissões depois — e no final todo mundo sai com acesso total.
Passo três: vincule ambientes a pessoas, mas mantenha os ativos no grupo. Cada ambiente tem um responsável diário claramente definido, mas o ambiente em si mora no grupo da equipe: as pessoas podem mudar, o ambiente e as sessões dele, não.
Passo quatro: transforme a troca de responsável em processo. Assumir a conta de um cliente é ambiente novo + proxy novo + fingerprint independente amadurecendo do zero — não o funcionário que sai passando a senha para o novato logar uma vez. O checklist completo de transição para contas de anúncios de clientes está desmontado por cenário no artigo sobre gestão de contas Google Ads; seguindo-o você escapa da maioria das armadilhas de risk control no período de assumir a conta.
Passo cinco: revise os logs de operação uma vez por semana. Não é para vigiar ninguém, é para achar anomalias: logins fora do horário de trabalho, aberturas de dispositivos desconhecidos — tudo isso merece uma segunda olhada.
Dois bônus para equipes remotas
A colaboração ainda traz uma tendência inevitável: membros espalhados por cidades diferentes, às vezes países diferentes.
Bônus um: logins remotos param de se contradizer. A armadilha mais fácil de uma equipe remota é cada membro logar nas contas compartilhadas pela rede de casa — a mesma conta logando hoje da cidade A e amanhã da cidade B parece conta roubada aos olhos da plataforma. O navegador antidetect resolve isso amarrando o proxy ao ambiente: não importa qual membro abra, de qual cidade, a plataforma sempre vê o mesmo IP e o mesmo fingerprint. Para validar a consistência dos parâmetros em login remoto, o checklist de aceitação do artigo sobre configuração de ambiente TikTok serve igualmente para cenários de equipe.
Bônus dois: colaboração mobile sem ficar remetendo aparelhos físicos. Parte da rotina acontece no celular — interação em redes sociais, publicação de conteúdo. Com o formato de cloud phone, o membro da equipe opera "um celular vinculado a um ambiente independente" direto do computador, sem ninguém mandar aparelho por transportadora e sem ninguém logar a conta de um cliente no celular pessoal.
FAQ
Somos duas ou três pessoas, vale ativar as funções de equipe? Se existe qualquer chance de troca de responsável, vale. Mesmo com confiança total entre todos, ter os ambientes no espaço compartilhado evita o problema "um tirou férias e todas as contas pararam".
O que fazer com os ambientes quando um membro sai? Basta revogar o acesso dele. Os ambientes e as sessões ficam no espaço da equipe; a pessoa seguinte abre e já funciona. O único extra é passar pelos logs de operação desse membro para confirmar que não há nada anormal.
Os membros veem os ambientes uns dos outros? Depende da configuração de permissões. Defina a visibilidade por grupo — cada um vê só os grupos que gerencia, que é o nível mais confortável para a maioria das equipes.
Qual papel dar a freelancers e terceirizados? Apenas permissões de execução, vinculadas a grupos específicos, com registro de operações completo e consultável. Encerrado o contrato, o membro é removido sem nenhum acesso residual.
Para fechar: que as contas sigam os ambientes, não as pessoas
A fronteira entre trabalho solo e equipe não está no número de pessoas — está em saber se os ativos de conta têm um mecanismo de guarda e circulação independente de qualquer indivíduo. A resposta do navegador antidetect é simples: ambientes para o espaço da equipe, grupos alinhados ao negócio, permissões alinhadas aos papéis, sessões seguindo os ambientes e logs cobrindo tudo.
Para quem está saindo do solo para a equipe: primeiro migre os ambientes existentes para o espaço da equipe agrupados por cliente, depois defina os papéis e só então convide as pessoas. Inverta a ordem e as permissões ficarão para sempre num estado de remendo sobre remendo.
Sendo transparente: enquanto escrevia este artigo, o nosso próprio espaço de equipe tinha acabado de concluir a migração exatamente nessa ordem — grupos primeiro, papéis depois, pessoas por último, sem retrabalho no caminho. Se você quer dar esse passo, o download do MakoBrowser está aqui; se travar no desenho de permissões durante a migração, confira os artigos anteriores no central do blog.


