Browserul antidetect pentru echipe: grupuri, permisiuni și predarea profilurilor
Începem cu trei scene pe care oricine a condus o echipă le recunoaște: vine un coleg nou, iar managerul îi trimite o duzină de date de autentificare pe rând, plus un tabel cu ce cont rulează pe ce proxy; pleacă un angajat cu experiență și nimeni nu poate spune dacă sesiunile de login din mediile lui trebuie șterse sau dacă proxy-urile îi aparțin în continuare; clientul îi predă agenturii voastre conturile de publicitate, specialistul se autentifică o singură dată de pe laptopul propriu — și în ziua următoare platforma îi cere clientului verificarea identității.
Rădăcina comună a celor trei scene este una singură: conturile urmăresc persoanele în loc să urmărească mediile. Cât timp un singur om gestionează totul, problema rămâne invizibilă; imediat ce echipa crește și încep predările, totul se prăbușește. Recent am vizionat o demonstrație a unui operator de social media care gestiona conturile mai multor clienți, iar tranziția de la munca individuală la munca în echipă a fost acolo prezentată foarte sincer. Pe aceeași linie, acest articol aranjează de la zero combinația „browser antidetect + muncă în echipă”.
De ce metoda de solo cedează exact în momentul în care apare echipa
Când lucrezi singur, totul stă în capul tău: care cont se leagă de care proxy, în care mediu e autentificat care client, cât timp se maturizează care profil pe care dispozitiv. Această „bază de date mentală” rezistă la cinci conturi; la cincizeci de conturi plus trei colegi, nu.
Imediat ce echipa urcă pe scară, patru probleme ies la suprafață pe loc:
- Activele de conturi nu au o structură de proprietate. Mediile sunt risipite pe calculatoarele personale; pleacă omul, activele dispar împreună cu el.
- Permisiunile nu au limite. Toată lumea atinge toate conturile, iar când ceva se strică, nu poți stabili cine a făcut-o.
- Sesiunile de login sunt resetate încontinuu. Fiecare predare înseamnă o nouă autentificare, iar istoricul de Cookies construit al contului revine la zero iar și iar.
- Predarea se bazează pe vorbă. Configurările de proxy și parametrii de fingerprint se transmit de la om la om; un singur parametru greșit și un mediu întreg iese la gunoi.
Dintre cele patru puncte, al treilea doare cel mai mult — adevărata valoare a unui cont este istoricul continuu de sesiuni și activitate. De aceea primul pas spre echipă nu este angajarea de oameni, ci punerea mediilor înseși sub control: un cont pe mediu, cu fingerprint, Cookies și proxy independente. Această fundație este descrisă în detaliu în articolul despre browserul antidetect pentru operațiuni multi-cont; trecerea la echipă înseamnă pur și simplu adăugarea peste ea a unui strat de „management al oamenilor”.
Cele patru capacități de colaborare pe care un browser antidetect le dă echipei
Pentru scenariile de echipă, un browser antidetect produce valoare reală pe patru niveluri.
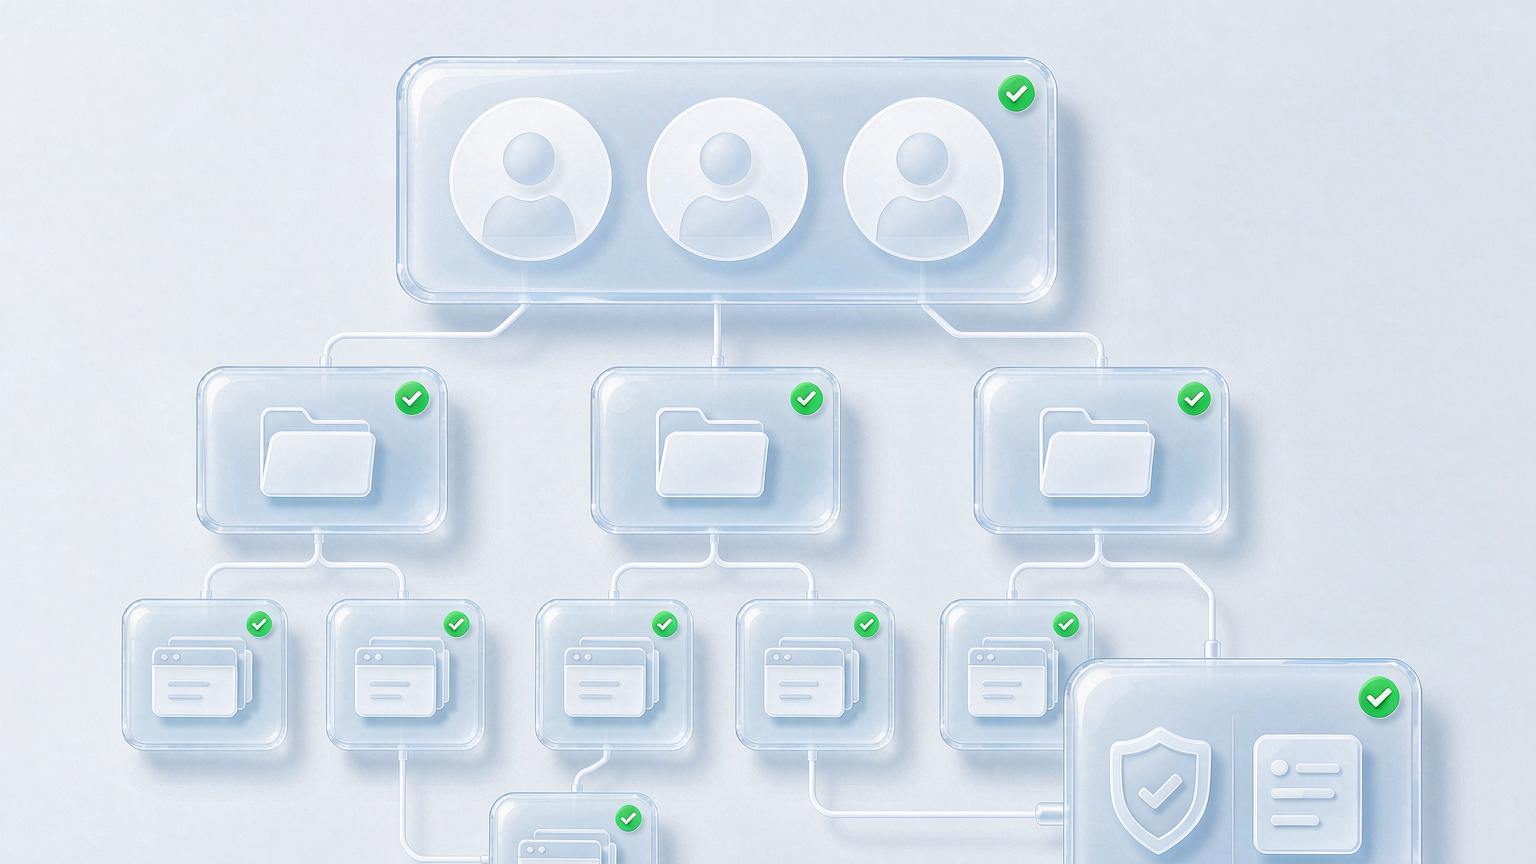
Nivelul unu: găzduirea centralizată a mediilor. Toate mediile stau într-un spațiu de lucru al echipei, nu risipite pe mașini personale. Creează grupuri pe clienți sau proiecte — toate mediile clientului A într-un grup, cele ale clientului B în altul. Dintr-o privire e clar cine gestionează ce, iar când se schimbă personalul, activele rămân în mâinile echipei.
Nivelul doi: roluri și permisiuni. Managerul creează mediile și stabilește politica; liderul de echipă împarte sarcinile și vede rezultatele; operatorul deschide doar mediile care i-au fost atribuite pentru munca zilnică. Când permisiunile sunt defalcate până la „poate vedea / poate edita / poate șterge”, tragedia clasică — novicele șterge din greșeală un mediu de producție — este tăiată din rădăcină.
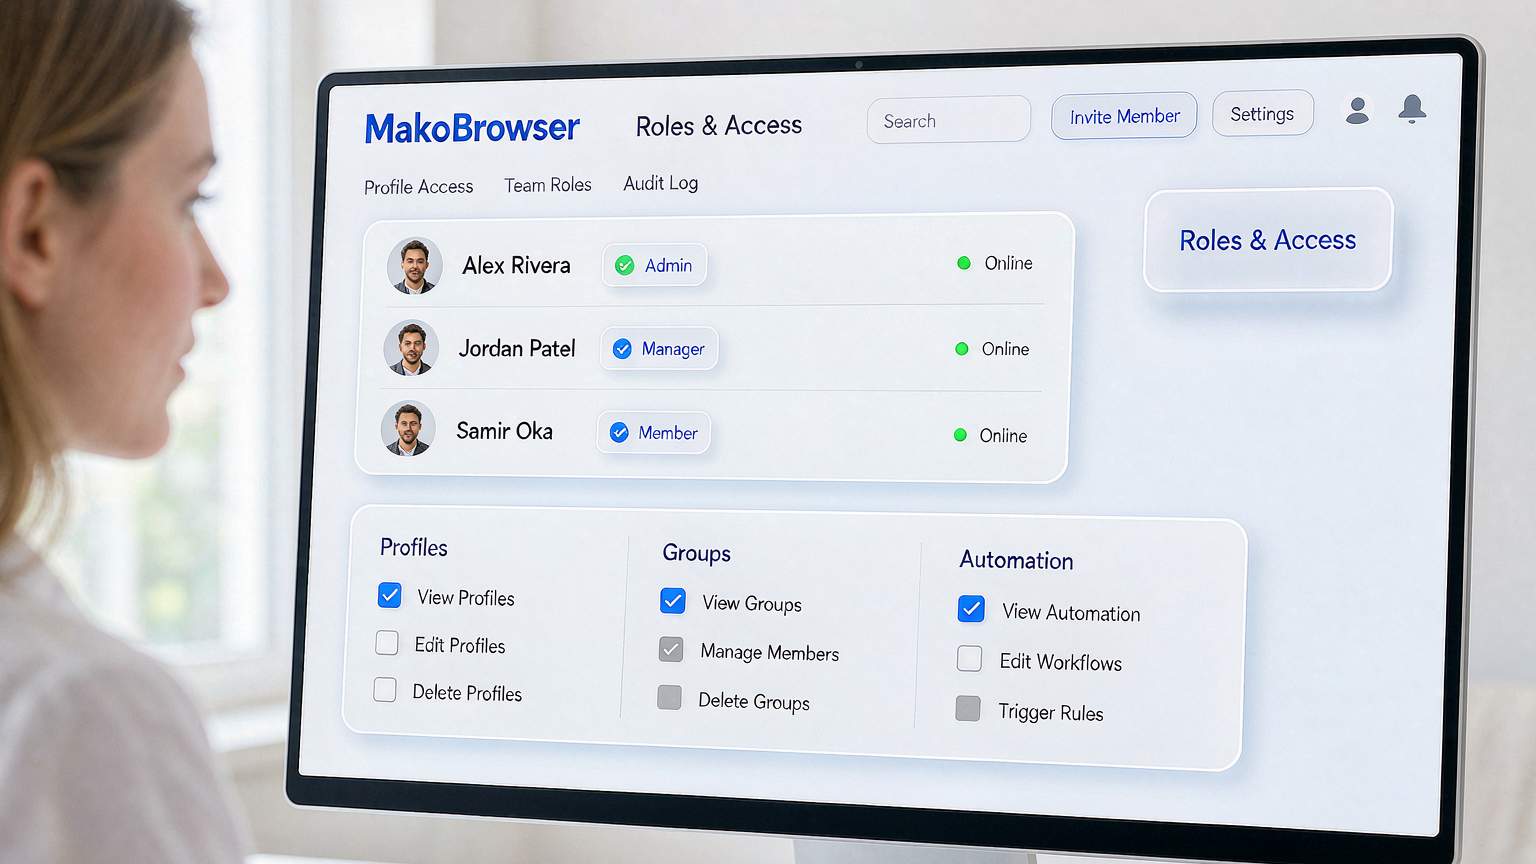
Nivelul trei: sesiuni de login partajate permanent. Acesta este cel mai tangibil dar pe care un browser antidetect îl face unei echipe — sesiunea aparține mediului, nu persoanei. Astăzi colegul A duce interacțiunile zilnice pentru clientul B; mâine colegul B preia, deschide același mediu, sesiunea e acolo, fără reautentificare, iar istoricul de Cookies al contului nu se rupe nici măcar într-o zi.
Nivelul patru: urma operațiunilor. Cine a deschis care mediu, când și ce a făcut — logurile înregistrează totul. Când apare o problemă, se poate trasă până la sursă; tocmai aceasta este diferența cea mai mare dintre munca în echipă și munca individuală.
Toate cele patru niveluri le-am rulat efectiv în MakoBrowser: un spațiu de echipă grupat pe clienți, permisiuni pe trei niveluri de rol, sesiuni care urmează mediul și loguri de operațiuni ca plasă de siguranță — trecerea de la solo la echipă nu înseamnă să reconstruiești mediile vechi; le migrezi întregi.
Colaborarea în practică: cinci pași pentru permisiuni puse în ordine
Capacitatea există; ceea ce face o echipă să funcționeze fluent este o ordine de execuție. Cinci pași:
Pasul unu: creează mai întâi grupurile pe clienți sau proiecte. Grupul este cea mai mică unitate de permisiuni — mai bine împarți fin decât să arunci toate mediile într-un singur amestec. Dă grupurilor direct numele clientului sau proiectului, niciodată „test 1” sau „temporar 2” — nume pe care în două săptămâni nu le mai recunoaște nimeni.
Pasul doi: definește rolurile înainte să inviți membrii. Decide mai întâi câte roluri are nevoie echipa și ce poate atinge fiecare, apoi adu oamenii. Fă-l invers — întâi oamenii, apoi permisiunile — și la final toată lumea va avea acces complet.
Pasul trei: leagă mediile de persoane, dar ține activele în grup. Fiecare mediu are o persoană desemnată clar pentru operațiunile zilnice, dar mediul în sine stă în grupul echipei — oamenii se pot schimba; mediul și sesiunile lui, nu.
Pasul patru: transformă predarea într-un proces. Preluarea contului unui client înseamnă: mediu nou + proxy nou + fingerprint independent maturizat de la zero — nu angajatul care pleacă dă mai departe parolele pentru o autentificare proaspătă. Checklist-ul complet al predării conturilor publicitare ale clienților este defalcat pe scenarii în articolul despre gestionarea conturilor Google Ads; ține-te de el și ocolești majoritatea capcanelor de risk control din perioada preluării.
Pasul cinci: răsfoiește logurile de operațiuni o dată pe săptămână. Nu ca să supraveghezi oamenii — ca să prinzi anomalii: autentificări în afara orelor de muncă, deschideri de pe dispozitive necunoscute — totul merită o a doua privire.
Două bonusuri pentru echipele remote
Colaborarea poartă și o tendință de neevitat: membrii echipei risipiți în orașe diferite, chiar țări diferite.
Bonusul unu: autentificările la distanță nu se mai contrazic singure. Cea mai ușoară capcană a unei echipe remote este ca membrii să se autentifice la conturile partajate din rețeaua de acasă — același cont se autentifică azi din orașul A și mâine din orașul B; din perspectiva platformei, arată ca un cont furat. Browserul antidetect rezolvă asta legând proxy-ul de mediu: indiferent care membru îl deschide din care oraș, platforma vede mereu același IP și același fingerprint. Cum verifici consistența parametrilor la login la distanță, arată checklist-ul de recepție din articolul despre configurarea mediului TikTok; se aplică la fel de bine și scenariilor de echipă.
Bonusul doi: colaborare mobilă fără telefoane fizice trimise încoace și încolo. O parte din munca zilnică se întâmplă pe telefon — interacțiuni social media, publicarea de conținut. Cu telefoane cloud, un membru al echipei operează direct de la calculator „un telefon legat de un mediu independent”, fără ca dispozitivele să plece prin curier și fără ca cineva să se autentifice la contul clientului de pe telefonul personal.
FAQ
Suntem doi-trei oameni — merită totuși funcțiile de echipă? De îndată ce o predare e posibilă, da. Chiar dacă toată lumea are încredere deplină una în alta, mediile din spațiul partajat previn problema „unul e în concediu și toate conturile stau”.
Ce se întâmplă cu mediile când un membru pleacă? Îi retragi doar accesul. Mediile și sesiunile rămân în spațiul echipei; persoana următoare deschide și merge. Singurul lucru de făcut: răsfoiește logurile de operațiuni ale acelui membru și confirmă că nu e nimic suspect.
Pot membrii să vadă mediile celorlalți? Depinde de configurarea permisiunilor. Setează vizibilitatea pe grup — fiecare vede doar grupurile pe care le gestionează; acesta e nivelul de detaliu la care majoritatea echipelor se simt cel mai bine.
Ce rol dai prestatorilor externi? Doar permisiuni de execuție, legate de grupuri concrete, cu o urmă de operațiuni complet verificabil. La finalul contractului, membrul este eliminat total — fără niciun acces rezidual.
La finalul acestui articol: conturile să urmărească mediile, nu persoanele
Linia de demarcație dintre solo și echipă nu trece prin numărul de oameni, ci prin faptul dacă activele de conturi au un mecanism de stocare și circulație independent de individ. Răspunsul browserului antidetect e simplu: mediile în spațiul echipei, grupurile aliniate la afacere, permisiunile aliniate la roluri, sesiunile care urmează mediile și logurile care garantează totul.
Pentru cei care trec de la solo la echipă: mai întâi migrează mediile existente în spațiul echipei, grupate pe clienți, apoi definește rolurile și abia la sfârșit invitați oamenii. Întoarci ordinea, iar permisiunile vor rămâne pentru totdeauna într-o stare de „panză peste panză”.
Vorbind deschis: în timp ce scriam acest articol, propriul nostru spațiu de echipă tocmai termina migrarea exact în ordinea aceasta — întâi grupurile, apoi rolurile, la sfârșit oamenii, fără nicio refacere pe drum. Dacă ești pregătit să faci pasul acesta, descărcarea MakoBrowser e aici; dacă rămâi blocat pe designul permisiunilor în timpul migrării, compară cu articolele anterioare din centrul blogului.


