Антидетект-браузер для команды: группы, права и передача профилей
Начнём с трёх сценариев, которые узнает каждый, кто руководил командой: приходит новый сотрудник, и руководитель по одному отправляет ему десяток логинов с паролями, а заодно табличку «какой аккаунт на каком прокси»; увольняется опытный специалист, и никто не может сказать, нужно ли чистить сессии в его окружениях и остаются ли прокси за ним; клиент передаёт рекламные аккаунты вашему агентству, специалист один раз заходит с личного ноутбука — и на следующий день платформа требует от клиента подтвердить личность.
Общий корень у всех трёх сценариев один: аккаунты привязаны к людям, а не к окружениям. Пока номерами занимается один человек, проблема незаметна; стоит вырасти команде и начаться передачам дел — всё рассыпается. Недавно я смотрел демонстрацию, где SMM-специалист показывал работу с аккаунтами нескольких клиентов, и переход от одиночной работы к командной там разобран очень честно. В этой статье пройдём по той же логике и разложим связку «антидетект-браузер + командная работа» с самого начала.
Почему одиночная схема ломается, как только появляется команда
Работая в одиночку, всё держишь в голове: какой аккаунт на каком прокси, в каком окружении залогинен какой клиент, сколько профиль «греется» на каком устройстве. Эта «база данных в мозгу» выдерживает пять аккаунтов, но не пятьдесят аккаунтов плюс трёх коллег.
Как только команда вырастает, сразу всплывают четыре проблемы:
- У аккаунтов нет структуры владения. Окружения разбросаны по личным компьютерам — человек уходит, активы исчезают вместе с ним.
- У прав нет границ. Все трогают все аккаунты, а когда что-то ломается, выяснить, кто это сделал, невозможно.
- Сессии постоянно сбрасываются. Каждая передача дел — новый логин, и накопленная Cookie-история аккаунта снова и снова обнуляется.
- Передача дел идёт через устную речь. Настройки прокси и параметры отпечатков передаются от человека к человеку; одна ошибка в параметре — и окружение можно выбрасывать.
Из этих четырёх пунктов больнее всего третий: настоящая ценность аккаунта — в непрерывно накопленных сессиях и истории активности. Поэтому первый шаг к команде — не найм, а наведение порядка в самих окружениях: одно окружение на аккаунт, отпечаток, Cookies и прокси независимы друг от друга. Эта база подробно разобрана в статье про антидетект-браузер для мультиаккаунтинга; командная работа просто добавляет поверх неё слой «управления людьми».
Четыре командные возможности антидетект-браузера
Для командных сценариев реальную ценность дают четыре уровня возможностей.
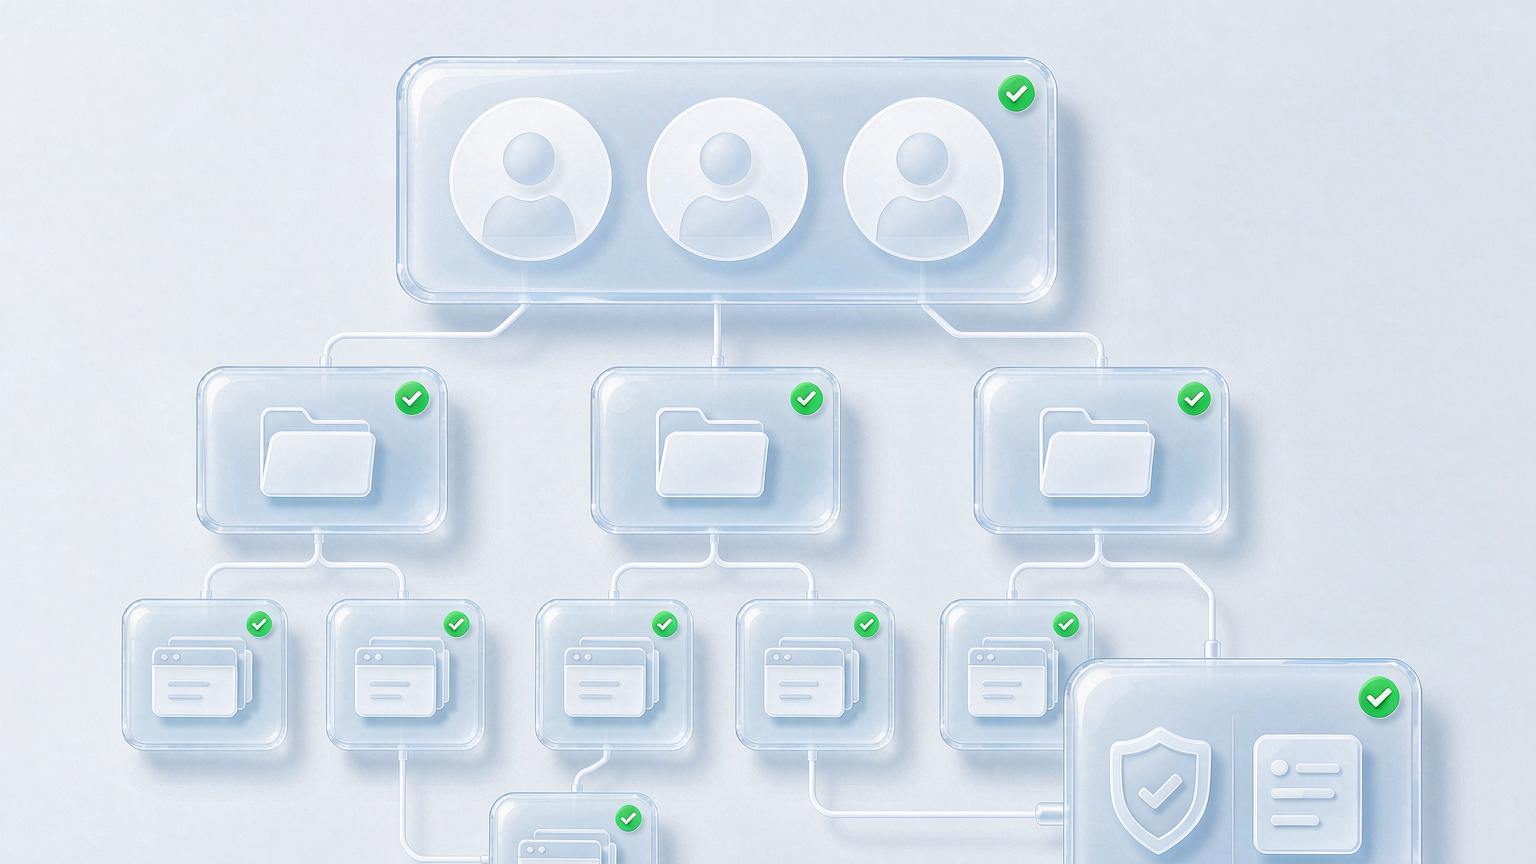
Уровень первый: централизованное хранение окружений. Все окружения лежат в одном командном пространстве, а не на личных компьютерах. Заводите группы под клиентов или проекты — все окружения клиента А в одной группе, клиента Б в другой. Сразу видно, кто за кого отвечает, а при кадровых изменениях активы остаются у команды.
Уровень второй: роли и права. Руководитель создаёт окружения и задаёт политику; тимлид раздаёт задачи и видит результаты; исполнитель открывает только назначенные ему окружения и делает повседневную работу. Если довести права до уровня «может смотреть / может редактировать / может удалять», классическая трагедия «новичок удалил рабочее окружение» пресекается в корне.
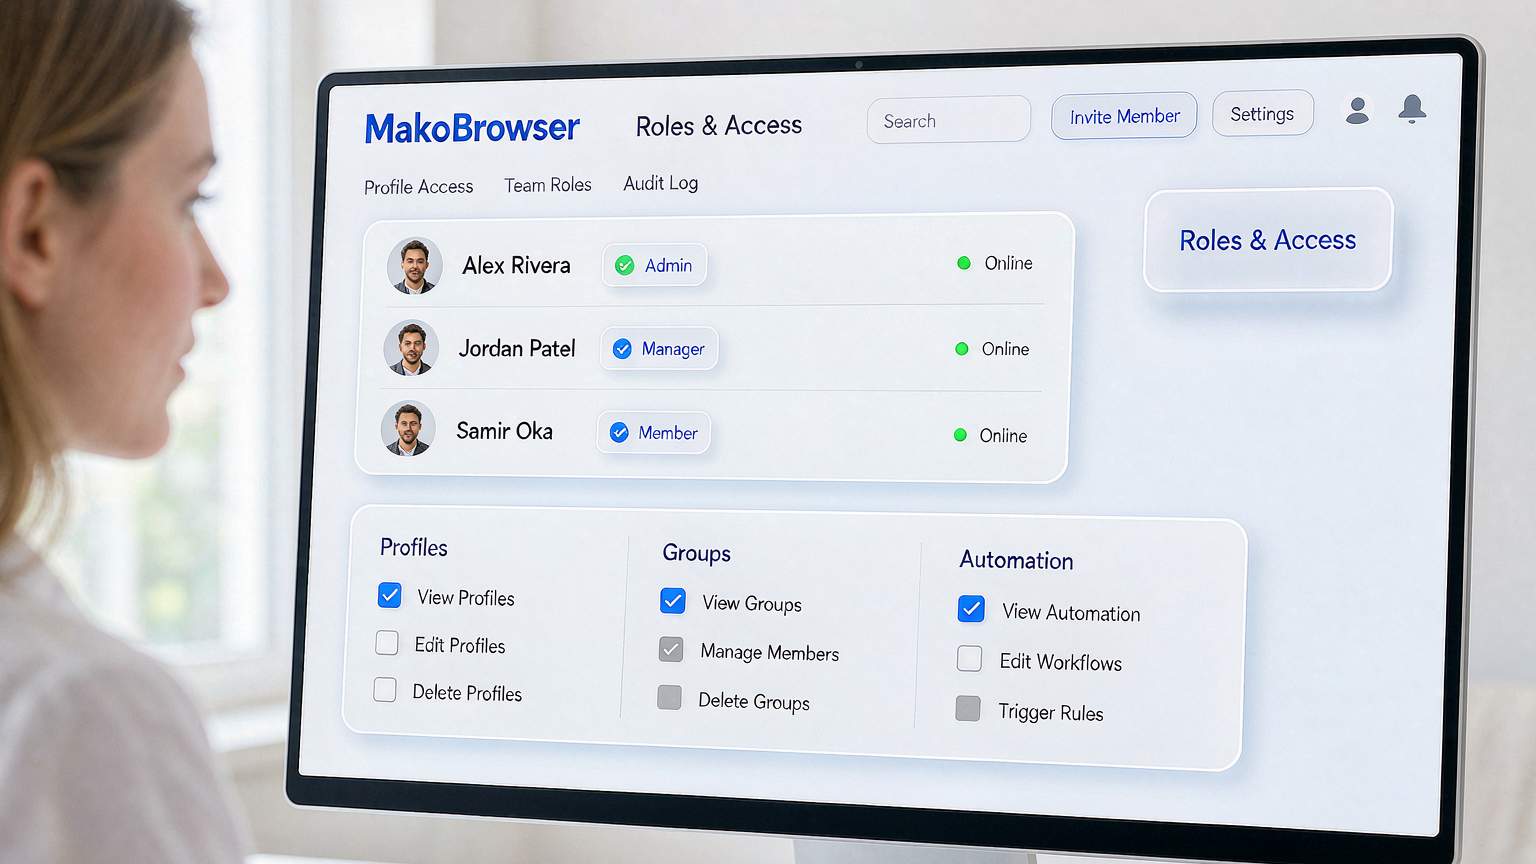
Уровень третий: постоянные общие сессии. Это самый ощутимый подарок антидетект-браузера команде — сессия живёт в окружении, а не у человека. Сегодня повседневную работу по клиенту Б делает коллега А, завтра её подхватывает коллега Б: открывает то же окружение, сессия на месте, повторный логин не нужен, Cookie-история аккаунта не прерывается ни на день.
Уровень четвёртый: журнал действий. Кто, когда и какое окружение открывал, что делал — всё есть в логах. Проблема возникает — её можно отследить до источника. Именно этим командная работа и отличается от одиночной.
Все четыре уровня мы вживую прогнали в MakoBrowser: командное пространство с группами по клиентам, трёхуровневые роли, сессии, следующие за окружением, и журнал действий как страховка — переход от соло к команде не требует пересоздания старых окружений, они просто переезжают целиком.
Командная работа на практике: пять шагов к порядку в правах
Возможности — это одно; команда заработает слаженно, только если соблюдать порядок внедрения. Пять шагов:
Шаг первый — сначала группы по клиентам или проектам. Группа — минимальная единица прав; лучше мельчить, чем сваливать все окружения в один общий котёл. Называйте группы именем клиента или проекта, а не «тест 1» и «временная 2», которые через две недели никто не опознает.
Шаг второй — определите роли, потом приглашайте людей. Сначала решите, сколько ролей нужно команде и к чему каждая имеет доступ, и только потом тяните людей. Сделаете наоборот — сначала люди, потом права — в итоге у всех окажутся полные полномочия.
Шаг третий — окружение закреплено за человеком, актив живёт в группе. У каждого окружения есть конкретный повседневный ответственный, но само окружение находится в командной группе: люди меняются, окружение и его сессии — нет.
Шаг четвёртый — превратите передачу дел в процесс. Приём клиентского аккаунта — это новое окружение + новый прокси + независимый отпечаток с прогревом с нуля, а не «увольняющийся скинул пароль, новичок залогинился». Полный чек-лист передачи клиентских рекламных аккаунтов по сценариям разобран в статье про управление аккаунтами Google Ads; следуйте ей — и обойдёте большинство ловушек риск-контроля в период приёма.
Шаг пятый — раз в неделю просматривайте журнал действий. Не ради слежки за людьми, а ради поиска аномалий: логины в нерабочее время, открытия с незнакомых устройств — всё это заслуживает второго взгляда.
Два бонуса для распределённых команд
У командной работы есть тренд, который не обойти: участники разбросаны по разным городам и даже странам.
Бонус первый: удалённые логины перестают противоречить друг другу. Самая частая ошибка распределённой команды — участники заходят в общие аккаунты с домашних сетей: сегодня аккаунт логинится из города А, завтра из города Б — для платформы это выглядит как кража. Антидетект-браузер решает это привязкой прокси к окружению: кто бы из участников и из какого города ни открывал окружение, платформа всегда видит один и тот же IP и один и тот же отпечаток. Как проверить согласованность параметров при удалённом входе — чек-лист приёмки из статьи про настройку окружения TikTok в полной мере подходит и командным сценариям.
Бонус второй: мобильная совместная работа без пересылки живых телефонов. Часть повседневной рутины происходит на телефоне — общение в соцсетях, публикация контента. Формат облачных телефонов позволяет участнику команды работать с «телефоном, привязанным к независимому окружению» прямо с компьютера: никаких пересылок устройств курьером и никаких клиентских аккаунтов на личных телефонах сотрудников.
FAQ
Нас двое-трое, командные функции вообще нужны? Если передача дел в принципе возможна — нужны. Даже при полном взаимном доверии окружения в общем пространстве спасают от ситуации «один в отпуске — все аккаунты встали».
Что делать с окружениями при уходе сотрудника? Просто отозвать его доступ. Окружения и сессии остаются в командном пространстве — новый человек открывает и работает. Единственное, что стоит сделать, — просмотреть журнал действий этого сотрудника и убедиться, что аномалий нет.
Видят ли участники окружения друг друга? Зависит от настройки прав. Настройте видимость по группам: каждый видит только свои группы — для большинства команд это самый комфортный уровень детализации.
Какую роль давать подрядчикам? Только права исполнителя, привязанные к конкретным группам, и полностью прослеживаемый журнал действий. По окончании договора участник удаляется без каких-либо остаточных доступов.
Вместо заключения: пусть аккаунты следуют за окружениями, а не за людьми
Рубеж между соло и командой проходит не по количеству людей, а по тому, есть ли у аккаунтов механизм хранения и оборота, независимый от конкретного человека. Ответ антидетект-браузера прост: окружения — в командное пространство, группы — под структуру бизнеса, права — под роли, сессии — за окружениями, логи — как страховка всего.
Тем, кто переходит от соло к команде: сначала перенесите существующие окружения в командное пространство, разбив по клиентам, потом определите роли и только потом приглашайте людей. Перепутаете порядок — права навсегда останутся лоскутным одеялом из заплаток.
Скажу честно: пока писалась эта статья, наше собственное командное пространство как раз завершило переезд в таком же порядке — сначала группы, потом роли, потом люди, и ни одной переделки по пути. Если готовы сделать этот шаг — здесь можно скачать MakoBrowser; а если застрянете на дизайне прав при миграции, загляните в центр блога и сверьтесь с прошлыми статьями.


