Antidetect tarayıcı ile ekip çalışması: müşteri grupları, yetkiler ve profil devri
Ekip yönetmiş herkesin tanıyacağı üç sahneyle başlayalım: yeni bir çalışan işe girer ve yönetici düzinelerce hesabın kullanıcı adı ile şifresini tek tek yollar, yanına da hangi hesabın hangi proxy'de çalıştığını gösteren bir tablo ekler; deneyimli bir çalışan işten ayrılır ve kimse onun ortamlarındaki oturumların temizlenip temizlenmeyeceğini, proxy'lerin hâlâ onun kullanımında olup olmadığını net söyleyemez; müşteri reklam hesaplarını ajansınıza devreder, uzman kendi dizüstü bilgisayarından bir kez giriş yapar ve ertesi gün platform müşteriden kimlik doğrulaması ister.
Bu üç sahnenin ortak kökü aynı: hesaplar kişileri değil, ortamları takip etmiyor; kişiye bağlı kalıyor. Hesapları tek kişi yönetirken sorun görünmez; ekip büyüyüp devir teslimler başlayınca her şey dağılır. Yakın zamanda bir sosyal medya operatörünün birden çok müşteri hesabını yönettiği bir tanıtım izledim; tek kişilik çalışmadan ekibe geçiş orada çok dürüst anlatılmıştı. Aynı mantıkla bu yazıda "antidetect tarayıcı + ekip çalışması" ikilisini baştan sona düzenliyoruz.
Tek kişilik yöntem ekibi görünce neden çöküyor
Tek başına çalışırken her şey kafanızdadır: hangi hesap hangi proxy'ye bağlı, hangi ortamda hangi müşteri oturum açık, hangi profil hangi cihazda ne kadar süredir besleniyor. Bu "beyin veritabanı" beş hesabı kaldırır; elli hesap artı üç meslektaşı kaldırmaz.
Ekip ölçeğe çıktığı anda dört sorun hemen su yüzüne çıkar:
- Hesap varlıklarının sahiplik yapısı yoktur. Ortamlar kişisel bilgisayarlara dağılmıştır; kişi gittiğinde varlıklar onunla birlikte kaybolur.
- Yetkilerin sınırı yoktur. Herkes tüm hesaplara dokunur; bir şey bozulduğunda kimin yaptığını izlemek imkânsızdır.
- Oturumlar tekrar tekrar sıfırlanır. Her devir teslim yeniden giriş demektir ve hesabın biriktirdiği Cookie geçmişi defalarca sıfıra döner.
- Devir teslim sözlü yürür. Proxy ayarları ve fingerprint parametreleri kişiden kişiye aktarılır; tek bir yanlış parametre, bir ortamın çöpe gitmesi demektir.
Bu dört maddeden üçüncüsü en çok acıtanıdır — bir hesabın gerçek değeri, aralıksız birikmiş oturum ve etkinlik geçmişidir. Bu yüzden ekibe geçişin ilk adımı işe alım değil, ortamların kendisini düzene sokmaktır: bir hesaba bir ortam, fingerprint, Cookies ve proxy birbirinden bağımsız. Bu temel, çoklu hesap operasyonunda antidetect tarayıcı yazısında ayrıntısıyla anlatıldı; ekibe geçiş, sadece bu temelin üstüne bir "insan yönetimi" katmanı eklemek demektir.
Antidetect tarayıcının ekibe verdiği dört iş birliği yeteneği
Ekip senaryolarında antidetect tarayıcının gerçekten değer ürettiği dört katman var.
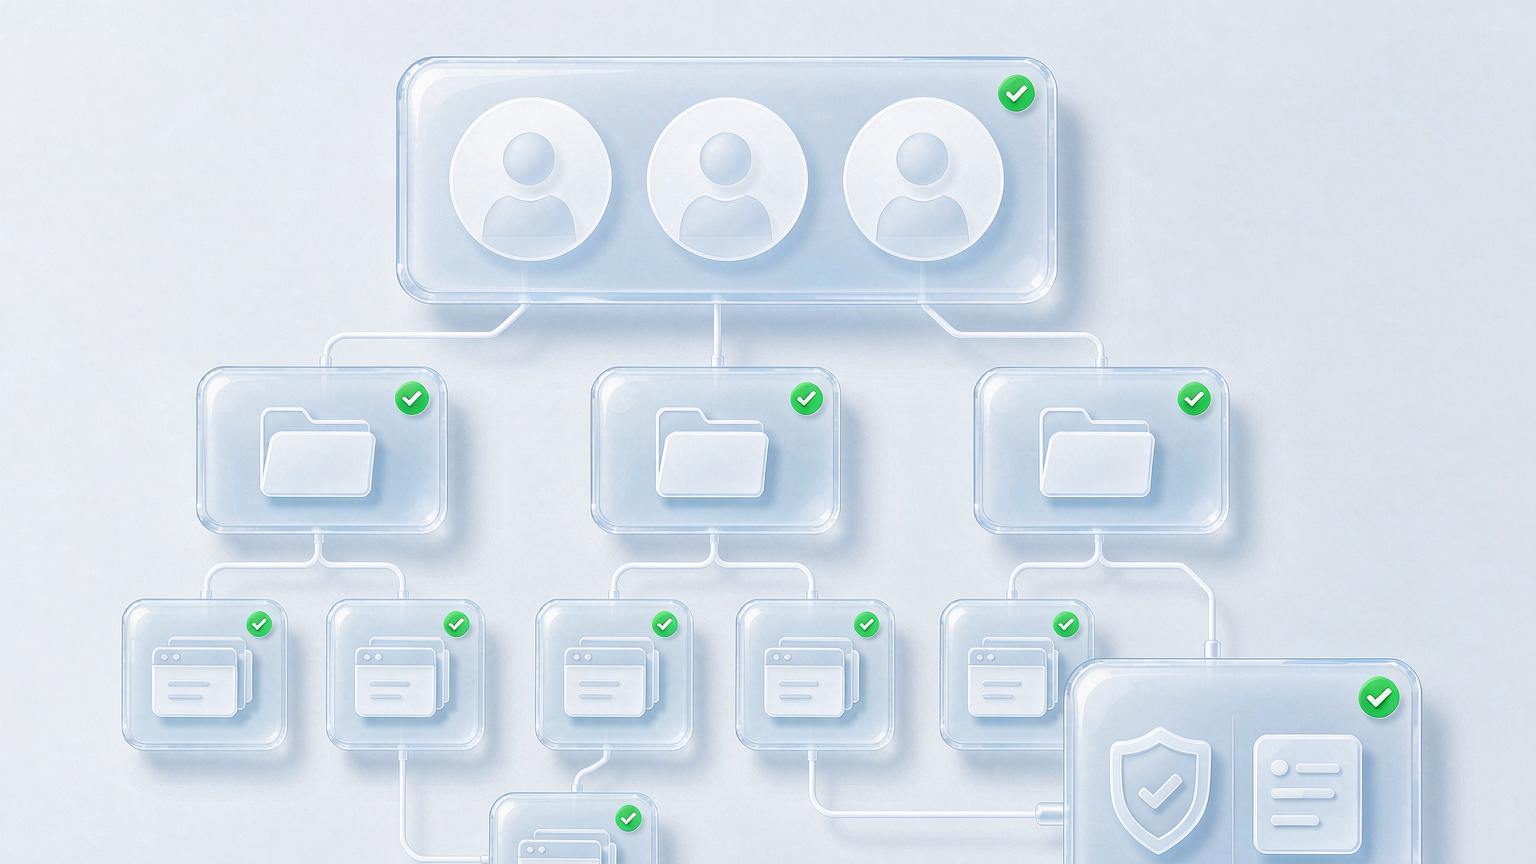
Birinci katman: ortamların merkezi barındırılması. Tüm ortamlar, kişisel makinelere dağılmak yerine tek bir ekip alanında durur. Müşteriye veya projeye göre grup oluşturun — A Müşterisi'nin tüm ortamları bir grupta, B Müşterisi'ninkiler başka bir grupta. Kimin hangi müşteriyi yönettiği tek bakışta bellidir; kadro değiştiğinde varlıklar ekibin elinde kalır.
İkinci katman: roller ve yetkiler. Yönetici ortamı kurar, politikayı belirler; takım lideri iş dağıtır, sonuçları görür; uygulayıcı ekip üyesi yalnızca kendisine atanmış ortamları açıp günlük işi yürütür. Yetkileri "görebilir / düzenleyebilir / silebilir" seviyesine kadar incelttiğinizde, acemi çalışanın canlı ortamı yanlışlıkla silmesi faciası kökünden kesilir.
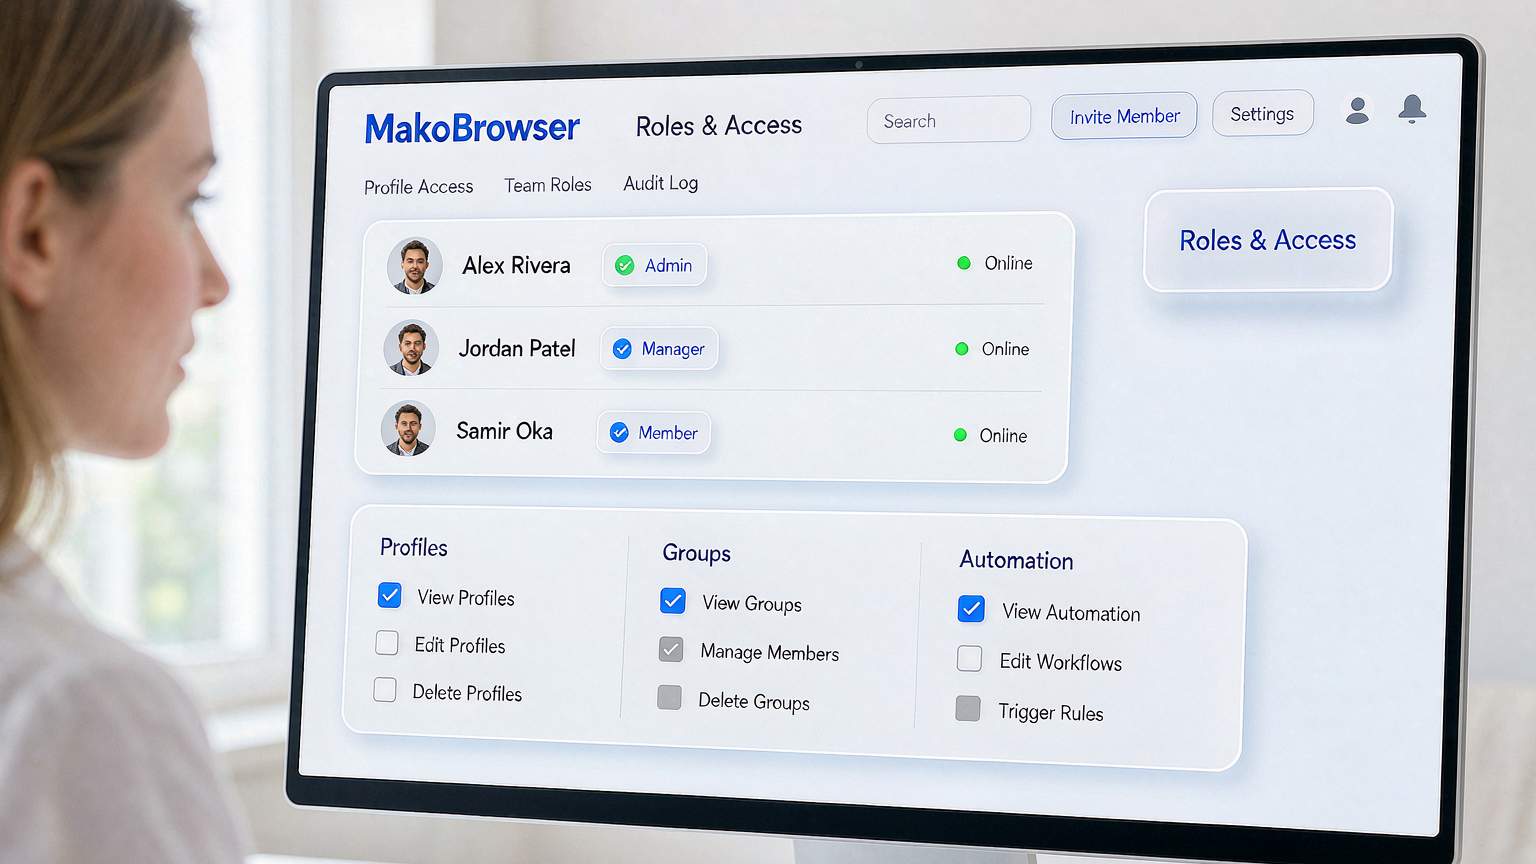
Üçüncü katman: kalıcı paylaşılan oturumlar. Antidetect tarayıcının ekibe verdiği en somut hediye budur — oturum ortama bağlıdır, kişiye değil. Bugün A meslektaşı B Müşterisi'nin günlük etkileşimini yürütür; yarın B meslektaşı devralır, aynı ortamı açar, oturum yerli yerinde, yeniden giriş gerekmez ve hesabın Cookie geçmişi tek gün bile kesilmez.
Dördüncü katman: işlem izleri. Kim, ne zaman, hangi ortamı açmış, ne yapmış — loglarda hepsi var. Sorun çıktığında kaynağa kadar geriye gidilebilir; ekip çalışmasının tek kişilik çalışmadan en büyük farkı budur.
Bu dört katmanı MakoBrowser'da gerçekten işlettik: müşteriye göre gruplanmış ekip alanı, üç seviyeli rol yetkileri, ortamı takip eden oturumlar ve güvenlik ağı olarak işlem logları — tek kişilikten ekibe geçmek eski ortamları yeniden kurmayı gerektirmez; olduğu gibi taşırsınız.
İş birliğini sahaya indirmek: yetkileri düzeltmenin beş adımı
Yetenek bir yana, ekibi gerçekten akıcı çalıştıran şey bir uygulama sırasıdır. Beş adım:
Birinci adım: önce müşteri/proje bazlı grupları kurun. Grup, yetkinin en küçük birimidir; tüm ortamları tek bir karışık gruba tıkıştırmaktansa ince ince bölmek daha iyidir. Gruplara doğrudan müşterinin veya projenin adını verin; iki hafta sonra kimsenin tanıyamayacağı "test 1", "geçici 2" gibi adlar kullanmayın.
İkinci adım: rolleri tanımlayın, sonra üyeleri davet edin. Önce ekibin kaç role ihtiyacı olduğunu ve her birinin neye dokunabileceğini netleştirin, sonra insanları çekin. Ters yaparsanız — önce kişi, sonra yetki — sonuçta herkes tam yetkiyle çalışır.
Üçüncü adım: ortamı kişiye bağlayın, varlığı grupta tutun. Her ortamın günlük sorumlusu tek tek belli olsun, ama ortamın kendisi ekip grubunda dursun — insan değişir; ortam ve oturumları değişmez.
Dördüncü adım: devir teslimi bir sürece dönüştürün. Müşteri hesabını devralmak; yeni ortam + yeni proxy + sıfırdan beslenen bağımsız bir fingerprint demektir — ayrılan çalışanın şifreleri yollayıp yeni kişinin bir kez giriş yapması değil. Müşteri reklam hesaplarının devrindeki tüm kritik noktalar senaryo senaryo Google Ads hesap yönetimi yazısında ayrıştırılmıştı; takip ederseniz devir dönemindeki risk kontrol tuzaklarının çoğundan kurtulursunuz.
Beşinci adım: işlem loglarını haftada bir tarayın. Kimseyi dikizlemek için değil, anormallikleri yakalamak için: mesai dışı girişler, tanımadığınız cihazlardan açılımlar — hepsinin üzerine bir kez daha bakmaya değer.
Uzaktan çalışan ekipler için iki bonus
İş birliğinin kaçınılmaz bir eğilimi daha var: ekip üyelerinin farklı şehirlerde, hatta farklı ülkelerde dağınık olması.
Bonus bir: uzaktan girişler artık kendi içinde çelişmiyor. Uzaktan ekibin en kolay düştüğü tuzak, üyelerin paylaşılan hesaplara ev ağından giriş yapmasıdır — aynı hesabın bugün A şehrinden, yarın B şehrinden girmesi platform gözünde çalınmış hesap demektir. Antidetect tarayıcı bunu proxy'yi ortama bağlayarak çözer: hangi üye hangi şehirden açarsa açsın, platform her zaman aynı IP'yi ve aynı fingerprint'i görür. Uzaktan girişte parametre tutarlılığını nasıl doğrulayacağınız, TikTok ortam kurulumu yazısındaki kabul kontrol listesinde adım adım var; ekip senaryolarında da aynı şekilde geçerli.
Bonus iki: fiziksel telefonları elden ele geçirmeden mobil iş birliği. Günlük işin bir kısmı telefonda döner — sosyal medya etkileşimi, içerik yayınlama. Cloud phone formatı sayesinde ekip üyesi, "bağımsız bir ortama bağlı telefonu" doğrudan bilgisayardan yönetir; kimsenin cihaz kargolamasına gerek kalmaz, kimse müşterinin hesabına özel telefonundan giriş yapmaz.
SSS
İki-üç kişilik ekipte ekip özelliklerine gerek var mı? Devir teslim ihtimali varsa var. Herkes birbirine tamamen güvense bile ortamların ortak alanda durması, "biri izne çıktı, tüm hesaplar durdu" problemini de önler.
Bir üye işten ayrıldığında ortamlara ne olur? Sadece erişimini geri alın. Ortamlar ve oturumlar ekip alanında kalır; sıradaki kişi açar, çalışır. Yapılması gereken tek şey, o üyenin işlem loglarını bir kez gözden geçirip bir anormallik olmadığını doğrulamak.
Üyeler birbirlerinin ortamlarını görebilir mi? Yetki ayarına bağlı. Görünürlüğü grup bazında ayarlayın — herkes yalnızca kendisinin yönettiği grupları görsün; çoğu ekibin en rahat ettiği granülarite bu.
Dış kaynak kişilere hangi rol verilmeli? Yalnızca uygulayıcı seviyesi yetki, belirli gruplara bağlı ve tüm işlemleri izlenebilir loglarda. Sözleşme bitince üye tamamen kaldırılır, hiçbir erişim artığı kalmaz.
Bu yazının sonunda: hesaplar ortamları takip etsin, kişileri değil
Tek kişilik çalışma ile ekip arasındaki sınır insan sayısında değil; hesap varlıklarının, bireyden bağımsız bir saklama ve dolaşım mekanizması olup olmamasındadır. Antidetect tarayıcının cevabı sade: ortamlar ekip alanına, gruplar iş yapısına, yetkiler rollere hizalanır; oturumlar ortamı takip eder, loglar her şeyi güvence altına alır.
Tek kişilikten ekibe geçenlere tavsiyemiz: önce mevcut ortamları müşteri bazlı gruplanmış şekilde ekip alanına taşıyın, sonra rolleri tanımlayın, en son insanları davet edin. Sırayı ters çevirirseniz yetkiler sonsuza dek "yamanın üstüne yama" durumunda kalır.
Açık konuşalım: bu yazı yazılırken kendi ekip alanımız da tam bu sırayla taşımayı bitirdi — önce gruplar, sonra roller, en son kişiler; yolda tek bir geri dönüş olmadı. Bu adımı atmaya hazırsanız MakoBrowser indirme bağlantısı burada; taşıma sırasında yetki tasarımında takılırsanız, geçmiş yazılarla karşılaştırmak için blog merkezi sizi bekliyor.


