Антидетект браузер для команди: групи клієнтів, права доступу та передача профілів
Почнімо з трьох ситуацій, які впізнає кожен, хто керував командою: приходить новий співробітник, і керівник по одному надсилає йому десяток логінів із паролями, а заодно табличку «який акаунт на якому проксі»; звільняється досвідчений спеціаліст, і ніхто не може сказати, чи треба чистити сесії в його середовищах і чи залишається проксі за ним; клієнт передає рекламні акаунти вашому агентству, спеціаліст один раз заходить з особистого ноутбука — і наступного дня платформа вимагає від клієнта підтвердити особу.
Спільний корінь усіх трьох ситуацій один: акаунти прив'язані до людей, а не до середовищ. Поки номерами займається одна людина, проблема непомітна; варто команді вирости та початися передачам справ — усе розсипається. Нещодавно я дивився демонстрацію, де SMM-спеціаліст показував роботу з акаунтами кількох клієнтів, і перехід від одиночної роботи до командної там розібрано дуже чесно. У цій статті пройдемо тією ж логікою та розкладемо зв'язку «антидетект браузер + командна робота» з самого початку.
Чому одиночна схема ламається, щойно з'являється команда
Працюючи поодинці, все тримаєш у голові: який акаунт на якому проксі, у якому середовищі залогінений який клієнт, скільки профіль «гріється» на якому пристрої. Ця «база даних у мозку» витримує п'ять акаунтів, але не п'ятдесят акаунтів плюс трьох колег.
Щойно команда виростає, одразу спливають чотири проблеми:
- Акаунти не мають структури власності. Середовища розкидані по особистих комп'ютерах — людина йде, активи зникають разом із нею.
- Права не мають меж. Усі чіпають усі акаунти, а коли щось ламається, з'ясувати, хто це зробив, неможливо.
- Сесії постійно скидаються. Кожна передача справ — новий логін, і накопичена Cookie-історія акаунта знову і знову обнуляється.
- Передача справ іде через усну мову. Налаштування проксі та параметри відбитків передаються від людини до людини; одна помилка в параметрі — і середовище можна викидати.
З цих чотирьох пунктів найбільше болить третій: справжня цінність акаунта — в безперервно накопичених сесіях та історії активності. Тому перший крок до команди — не найм, а наведення порядку в самих середовищах: одне середовище на акаунт, відбиток, Cookies і проксі незалежні одне від одного. Ця база детально розібрана у статті про антидетект браузер для мультиакаунтингу; командна робота просто додає поверх неї шар «управління людьми».
Чотири командні можливості антидетект браузера
Для командних сценаріїв реальну цінність дають чотири рівні можливостей.
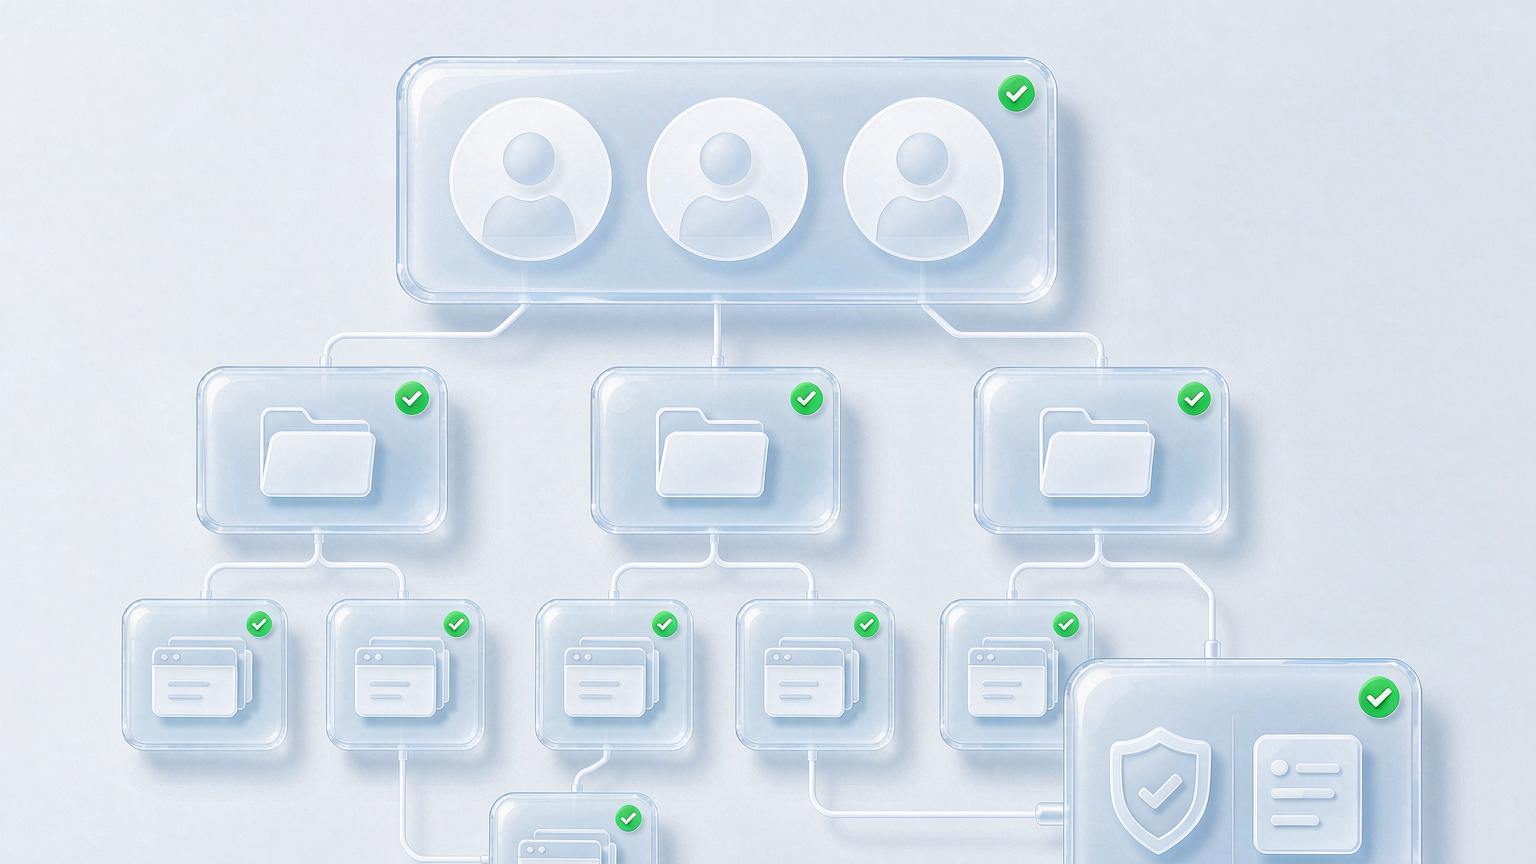
Рівень перший: централізоване зберігання середовищ. Усі середовища лежать в одному командному просторі, а не на особистих комп'ютерах. Заводіть групи під клієнтів чи проєкти — усі середовища клієнта А в одній групі, клієнта Б в іншій. Одразу видно, хто за кого відповідає, а при кадрових змінах активи залишаються в команди.
Рівень другий: ролі та права. Керівник створює середовища і задає політику; тімлід роздає завдання і бачить результати; виконавець відкриває лише призначені йому середовища та робить повсякденну роботу. Якщо довести права до рівня «може дивитися / може редагувати / може видаляти», класична трагедія «новачок видалив робоче середовище» припиняється в корені.
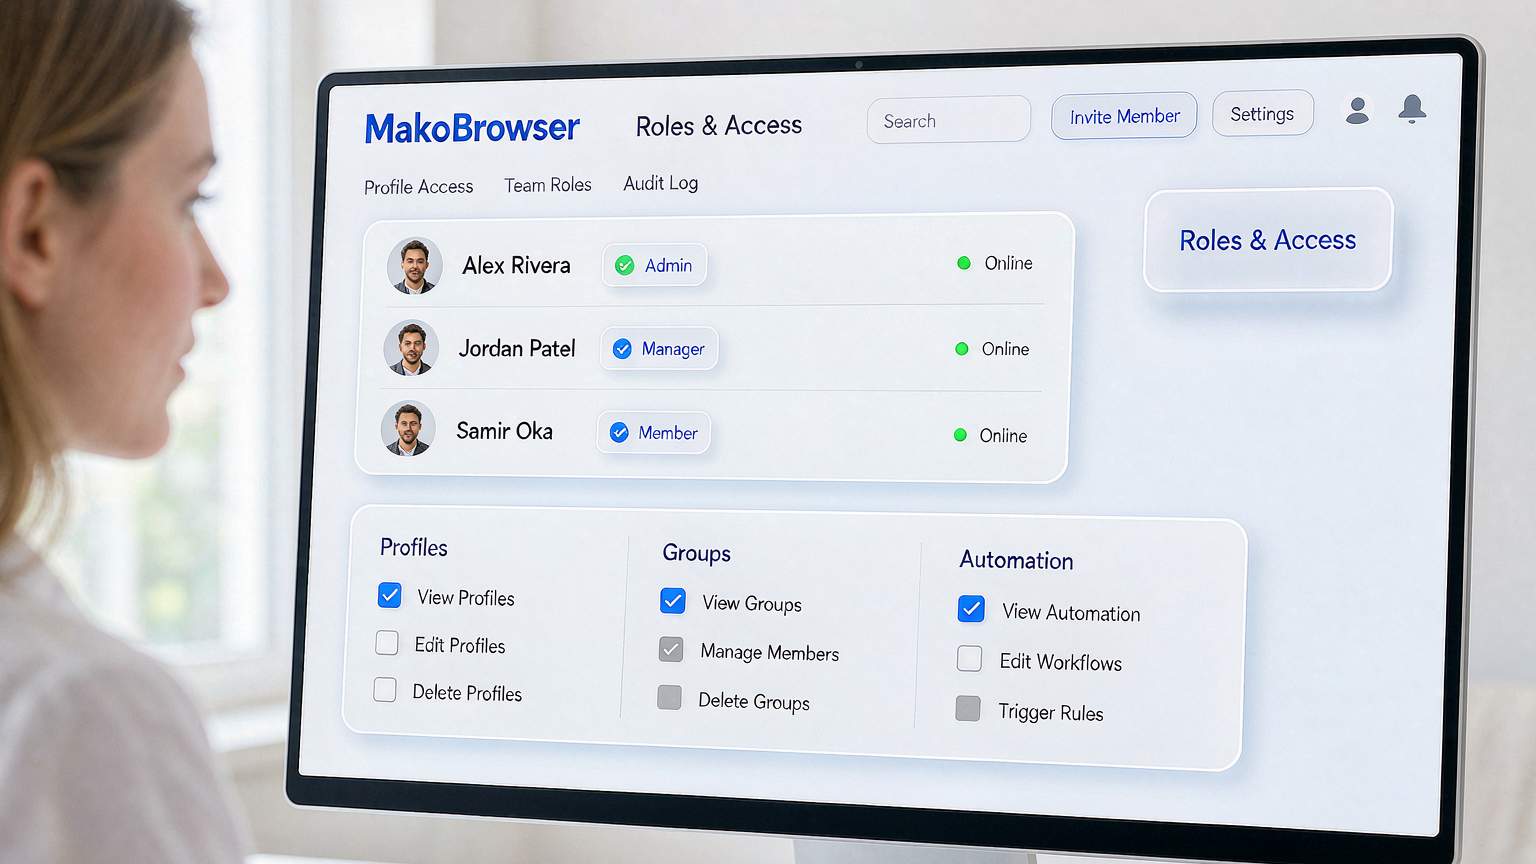
Рівень третій: постійні спільні сесії. Це найвідчутніший подарунок антидетект браузера команді — сесія живе в середовищі, а не в людини. Сьогодні повсякденну роботу по клієнту Б робить колега А, завтра її підхоплює колега Б: відкриває те саме середовище, сесія на місці, повторний логін не потрібен, Cookie-історія акаунта не переривається ні на день.
Рівень четвертий: журнал дій. Хто, коли і яке середовище відкривав, що робив — усе є в логах. Виникає проблема — її можна простежити до джерела. Саме цим командна робота й відрізняється від одиночної.
Усі чотири рівні ми наживо прогнали в MakoBrowser: командний простір із групами за клієнтами, трирівневі ролі, сесії, що йдуть за середовищем, і журнал дій як страховка — перехід від соло до команди не потребує перестворення старих середовищ, вони просто переїжджають цілими.
Командна робота на практиці: п'ять кроків до порядку в правах
Можливості — це одне; команда запрацює злагоджено, лише якщо дотримуватися порядку впровадження. П'ять кроків:
Крок перший — спершу групи за клієнтами чи проєктами. Група — мінімальна одиниця прав; краще дробити, ніж звалювати всі середовища в один спільний котел. Називайте групи іменем клієнта чи проєкту, а не «тест 1» і «тимчасова 2», які за два тижні ніхто не впізнає.
Крок другий — визначте ролі, потім запрошуйте людей. Спершу вирішіть, скільки ролей потрібно команді та до чого кожна має доступ, і лише потім тягніть людей. Зробите навпаки — спершу люди, потім права — зрештою в усіх виявляться повні повноваження.
Крок третій — середовище закріплене за людиною, актив живе в групі. У кожного середовища є конкретна повсякденна відповідальна особа, але саме середовище перебуває в командній групі: люди змінюються, середовище та його сесії — ні.
Крок четвертий — перетворіть передачу справ на процес. Прийняття клієнтського акаунта — це нове середовище + новий проксі + незалежний відбиток із прогрівом з нуля, а не «звільняючий скинув пароль, новачок залогінився». Повний чек-лист передачі клієнтських рекламних акаунтів за сценаріями розібрано у статті про керування акаунтами Google Ads; дотримуйтесь її — і обійдете більшість пасток ризик-контролю в період приймання.
Крок п'ятий — раз на тиждень переглядайте журнал дій. Не задля стеження за людьми, а задля пошуку аномалій: логіни в неробочий час, відкриття з незнайомих пристроїв — усе це заслуговує другого погляду.
Два бонуси для розподілених команд
У командної роботи є тренд, який не обійти: учасники розкидані по різних містах і навіть країнах.
Бонус перший: віддалені логіни перестають суперечити один одному. Найчастіша помилка розподіленої команди — учасники заходять у спільні акаунти з домашніх мереж: сьогодні акаунт логіниться з міста А, завтра з міста Б — для платформи це виглядає як крадіжка. Антидетект браузер вирішує це прив'язкою проксі до середовища: хто б із учасників і з якого міста ні відкривав середовище, платформа завжди бачить той самий IP і той самий відбиток. Як перевірити узгодженість параметрів під час віддаленого входу — чек-лист приймання зі статті про налаштування середовища TikTok повною мірою підходить і командним сценаріям.
Бонус другий: мобільна співпраця без пересилки живих телефонів. Частина повсякденної рутини відбувається на телефоні — спілкування в соцмережах, публікація контенту. Формат хмарних телефонів дозволяє учаснику команди працювати з «телефоном, прив'язаним до незалежного середовища» просто з комп'ютера: жодних пересилок пристроїв кур'єром і жодних клієнтських акаунтів на особистих телефонах співробітників.
FAQ
Нас двоє-троє, чи потрібні командні функції взагалі? Якщо передача справ у принципі можлива — потрібні. Навіть за повної взаємної довіри середовища в спільному просторі рятують від ситуації «один у відпустці — всі акаунти встали».
Що робити із середовищами при звільненні співробітника? Просто відкликати його доступ. Середовища та сесії залишаються в командному просторі — нова людина відкриває і працює. Єдине, що варто зробити, — переглянути журнал дій цього співробітника та переконатися, що аномалій немає.
Чи бачать учасники середовища одне одного? Залежить від налаштування прав. Налаштуйте видимість за групами: кожен бачить лише свої групи — для більшості команд це найкомфортніший рівень деталізації.
Яку роль давати підрядникам? Лише права виконавця, прив'язані до конкретних груп, і повністю простежуваний журнал дій. Після завершення договору учасник видаляється без жодних залишкових доступів.
Замість висновку: нехай акаунти йдуть за середовищами, а не за людьми
Рубіж між соло та командою проходить не за кількістю людей, а за тим, чи є в акаунтів механізм зберігання та обігу, незалежний від конкретної людини. Відповідь антидетект браузера проста: середовища — в командний простір, групи — під структуру бізнесу, права — під ролі, сесії — за середовищами, логи — як страховка всього.
Тим, хто переходить від соло до команди: спершу перенесіть наявні середовища в командний простір, розбивши за клієнтами, потім визначте ролі і лише потім запрошуйте людей. Переплутаєте порядок — права назавжди залишаться клаптяною ковдрою з латок.
Скажу чесно: поки писалася ця стаття, наш власний командний простір щойно завершив переїзд у такому самому порядку — спершу групи, потім ролі, потім люди, і жодної переробки по дорозі. Якщо готові зробити цей крок — тут можна завантажити MakoBrowser; а якщо застрягнете на дизайні прав під час міграції, загляньте в центр блогу та звіртеся з минулими статтями.


