IP を変えれば安全だと思っていませんか?見落とされがちな 4 つの漏えい経路と 1 ページ診断
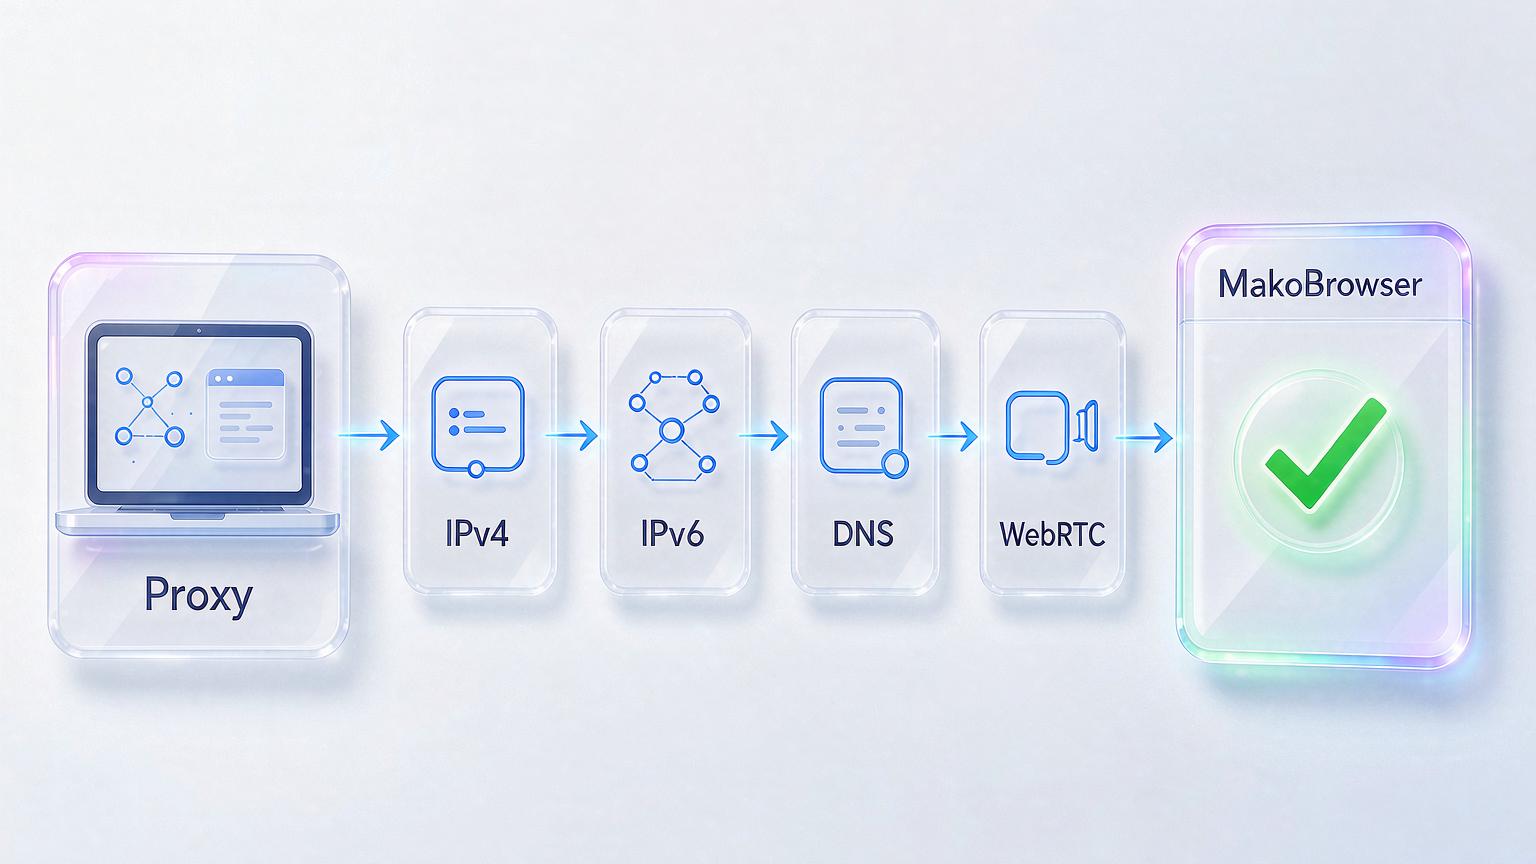
まず結論から:プロキシを入れても、本当のIPが隠れている保証はありません。IPアドレスは4つの経路から漏れます——接続そのもの、IPv6、DNS名前解決、WebRTCです。どれか1つでも塞いでいなければ、訪問先のサイトは本当の所在地を知り得ます。幸い、診断に5つも6つもツールは要りません。Webページ1つで30秒、全部測れますし、対処法も決まったリストに収まっています。この記事は「何を調べるか、どう調べるか、どう直すか」の順に進み、最後に複数アカウント運用のための月1回30秒の点検ルーティンをお伝えします。
IP漏えいとは何か:思っているより多い、4つの抜け道
IP漏えいとは、トラフィックはプロキシ経由のはずと思っていても、本当のIPやDNSリクエストが別の道からサイトへ届いてしまうことです。プロキシやVPNの仕事は本当のアドレスを別のものへ差し替えることですが、システムの中にはそれを晒してしまう道が1本ではありません。
- 切断時の巻き戻り。VPNが半秒でも切れると、トラフィックは音もなくローカル回線へ落ち、本当のIPはそのまま相手サイトのログに記録されます。
- DNSが旧ルートを行く。ブラウザのリクエストはプロキシを通っても、ドメイン解決は依然としてシステム既定のDNSを使うため、通信業者側はあなたが調べたドメインを把握できます。
- WebRTCが別経路を開く。音声通話・ビデオ通話向けに設計されたこのプロトコルは、プロキシを迂回した直接接続を作れてしまい、JavaScript 1ページ分でローカルアドレスを読み取れます。
- IPv6の裏口。多くのプロキシはIPv4しか引き受けません。サイトがIPv6リソースを読み込んだ瞬間、本当のアドレスは誰も見ていない経路を通って外へ抜けます。
この4つの抜け道は、指紋(フィンガープリント)の一貫性とは別の問題です。漏えいはアドレスそのものが出る話、一貫性の乱れは各パラメータが食い違う話。どれほど整合した環境でも、アドレスが漏れた時点で一発アウトです。
4経路を1ページで点検:手順と結果の読み方
まず本当の値を基準として記録し、保護を入れてから1項目ずつ照合します。ページのどこかに本当のIPや本当の業者名が出たら、それは漏えいです。
手順1:基準を記録する。プロキシとVPNを切り、ipleak.netを開き、ページ上部に表示されるIPアドレスとISP(通信業者)を書き写します。これが監視すべき「本当の姿」です。
手順2:保護を入れる。プロキシまたはVPNに接続し、同じページを再読み込みします。
手順3:全欄を照合する。IPアドレス・DNSアドレス・WebRTC・IPv6の4ブロックをすべて見ます。合格基準は1行だけ:すべての欄が選んだプロキシのアドレスを示し、基準として記録した本当のIPとISPがどこにも現れないことです。
よくある誤判定は3つ:ブラウザが旧ページをキャッシュしている(シークレットウィンドウで開き直す)、ログイン状態が本当の情報を連れてくる(診断前にプラットフォームからログアウトする)、システム時計のタイムゾーンがプロキシの所在地と合っていない(これは指紋の一貫性の問題で、診断ページと併せて見ると確実です)。漏えいが見つかったら、browserleaks.comやiphey.comで重ねて確認し、診断ツール側の誤報を除きましょう。
定期的に漏えい診断を回すべき人
漏えい診断を日常業務にすべきなのは、アカウントに現実の利害を乗せている人たちです。ご自身が含まれるか、照らしてみてください。
- 配信者と競技プレイヤー——配信や対局の最中に本当のIPを突かれると、次の瞬間にDDoS切断が来ます。
- コンテンツ制作者——漏えたIPは身元特定の第一歩です。フォロワーが多いほど動機も強くなります。
- 広告運用代行——1人のクライアントの本当のIPが25アカウントに混ざれば、プラットフォームは関連を認定して一括停止します。
- 越境ECの複数店舗運営——複数店舗が1つの本当のIPでつながると、アカウント停止と資金凍結が同時に来ます。
- データ収集チーム——アンチボットシステムはプロキシ回線から漏れる本当のIPを特に狙います。1回の漏えいでタスク全体が無駄になります。
共通点は明快です。漏えいの代償は「プライバシーの不安」ではなく、切断・停止・資金・クライアントです。
4種類の漏えいに応じた対処リスト
漏えいの種類ごとに対応する治し方があります。道具はすぐ見つかります。難しいのは、本当に有効になっているか確認する部分です。
- 切断時の巻き戻り:VPNのキルスイッチを有効にします。VPNが落ちた瞬間に回線を遮断し、本当のIPに顔を出す隙を与えません。Mullvad、Proton VPN、IVPNといったプライバシー重視の選択肢は監査実績が売りで、NordVPN、ExpressVPN、Surfsharkなど主要製品にも機能があります——多くのクライアントでは初期状態がオフなので、設定画面で必ず確認してください。
- DNS漏えい:暗号化DNSへ切り替えます。通信業者が名前解決を読めなくなる副次効果もあります。速度重視ならCloudflare 1.1.1.1、セキュリティフィルタならQuad9、端末ごとの細かい制御ならNextDNSが向きます。
- IPv6の裏口:IPv6漏えい対策を明示的に備えたVPNへ乗り換えるか、ネットワークアダプタでIPv6を無効化します。後者は1分で終わり、効果は即座に出ます。
- WebRTC:ブラウザ側で対処します。Firefoxはabout:configで無効化でき、Chromeは拡張機能が必要。設定をいじりたくないなら、標準でWebRTCを制限するブラウザへ乗り換えてください。
複数アカウント環境:塞ぎ作業を環境に組み込み、月1回30秒の再点検へ
アカウントが増えるほど1台ずつの手動確認は非現実的で、プロキシ・DNS・WebRTCの整合をブラウザ環境レベルに組み込むのが持続可能なやり方です。VPN+DNS変更+拡張機能の組み合わせでは、アカウントごとに毎回組み立てることになり、設定漏れ1つが1本の抜け道になります。MakoBrowserのようなフィンガープリントブラウザの発想は、環境レベルで一括整備することです。各環境が自分のプロキシに紐づき、DNSとWebRTCも環境ごとに整合します。どの環境を開いても、その ID の通信出口しか現れず、環境同士がつながることはありません。
複数アカウント運用全体の組み立ては、アンチディテクトブラウザの日々の運用という記事で扱いました。ここで補うのは1点だけ:経路の分離こそがあのワークフローの土台です。環境を作ったらすぐ使わず、上記3手順を環境の中で1回回し、全部緑になってからアカウント育成に入りましょう。
日々の維持は30秒のチェックリストで足ります。
- プロキシに接続し、診断ページを開く。
- 本当のIPなし、本当のISPなし、IPv6クリーン、WebRTCクリーンを確認する。
- キルスイッチと暗号化DNSがまだ有効であることを確認する。
- OS更新・ブラウザ更新・回線変更の後は、追加でもう1回点検する。
各経路を手作業で維持するのももちろん構いません。1項目ずつの設定を省きたいなら、MakoBrowserをダウンロードして、各環境の中で漏えい経路を一度にすべて閉じてください。
よくある質問
自分にIP漏えいがあるか確かめるには?
最も速い方法:プロキシを切った状態でipleak.netを開き、本当のIPとISPを記録します。プロキシを入れてページを再読み込みし、どの欄にも本当のアドレスや業者名が出なければ問題ありません。全体で1分もかかりません。
キルスイッチ付きのVPNなら漏えいしないのでは?
キルスイッチが担うのは「VPNが落ちた瞬間」という1種類だけです。DNS・WebRTC・IPv6は独立した3経路で、切断保護の及ぶ範囲外です。それぞれ別に手当てが要ります。
回線環境を変えたら再診断が必要ですか?
必要です。新しい回線は新しいルーターと新しいDNS設定を意味し、以前設定した暗号化DNSが効かなくなる可能性があります。回線を変えたら1回診断し、普段は月1回のルーティンで十分です。
フィンガープリントブラウザでIP漏えいは防げますか?
成熟したフィンガープリントブラウザは、環境レベルでプロキシ・DNS・WebRTCを整合させるため、「VPN+ブラウザ」の組み合わせより漏えい面がずっと小さくなります。ただし、どのツールも検査不要の通行証ではありません。新しい環境は診断ページを1回回してから運用に入るほうが確実です。


