IP만 바꾸면 안전하다고 생각하시나요? 숨겨진 유출 통로 4가지와 한 페이지 점검법
먼저 결론부터: 프록시를 켰다고 해서 진짜 IP가 숨겨진 것은 아닙니다. IP 주소는 네 통로로 샐 수 있습니다 — 연결 자체, IPv6, DNS 이름 확인, WebRTC. 단 하나라도 막지 않으면 방문하는 사이트가 여전히 실제 위치를 알아낼 수 있습니다. 다행히 점검에 도구 다섯 개 여섯 개가 필요하지 않습니다. 웹페이지 한 장으로 30초 만에 전부 측정되고, 수리 방법도 정해진 목록 안에 있습니다. 이 글은 "무엇을 확인하고, 어떻게 확인하고, 어떻게 고치는지" 순서로 진행하며, 마지막에 멀티 계정 운영을 위한 월 30초 루틴을 정리합니다.
IP 유출의 실체: 생각보다 많은 네 개의 뒷문
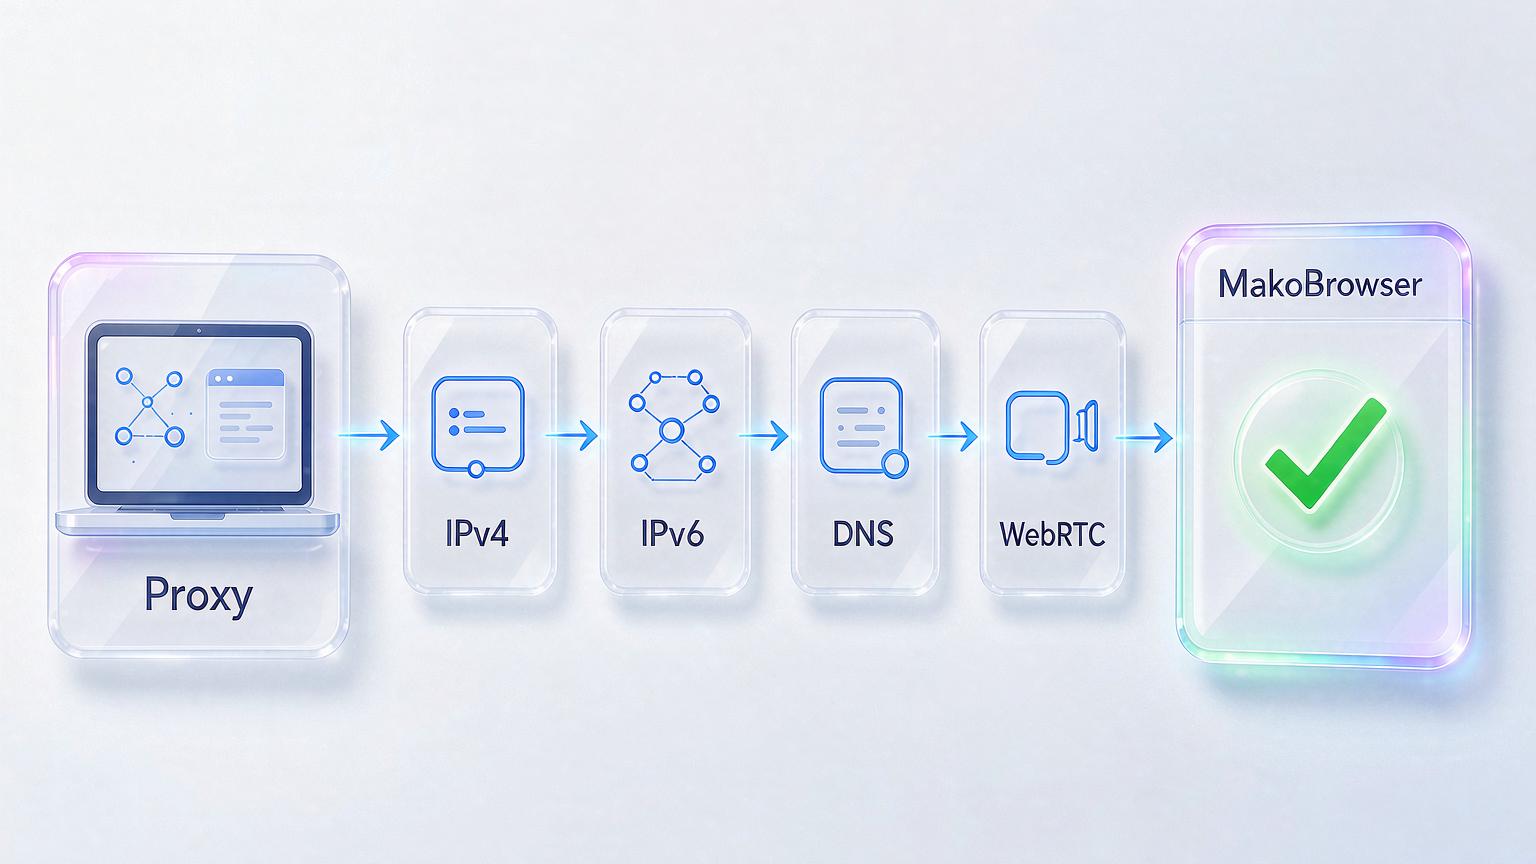
IP 유출은 트래픽이 프록시를 탄다고 믿고 있지만, 실제로는 진짜 IP나 DNS 요청이 다른 경로로 사이트에 도달하는 상황입니다. 프록시와 VPN의 역할은 진짜 주소를 다른 주소로 바꾸는 것이지만, 시스템에는 그것을 드러내는 길이 하나 이상입니다.
- 끊길 때 원래 회선으로 복귀. VPN이 반초만 끊겨도 트래픽은 소리 없이 로컬 회선으로 떨어지고, 진짜 IP가 목표 사이트의 로그에 그대로 기록됩니다.
- DNS가 낡은 길로 감. 브라우저 요청은 프록시를 통과해도 도메인 확인은 여전히 시스템 기본 DNS를 쓰기 때문에, 통신사 쪽에서 어떤 도메인을 조회했는지 볼 수 있습니다.
- WebRTC가 별도 경로를 엶. 음성·영상 통화를 위해 설계된 이 프로토콜은 프록시를 우회한 직접 연결을 만들 수 있고, JavaScript 한 페이지면 로컬 주소를 읽어낼 수 있습니다.
- IPv6의 뒷문. 대부분의 프록시는 IPv4만 관리합니다. 사이트가 IPv6 리소스를 로드하는 순간, 진짜 주소는 아무도 감시하지 않는 통로로 빠져나갑니다.
이 네 통로는 지문(핑거프린트) 일관성과 별개의 문제입니다. 유출은 주소 자체가 드러나는 문제이고, 일관성 붕괴는 각 항목이 서로 모순되는 문제입니다. 아무리 정합적인 환경이라도 주소가 새는 순간 한 방에 탈락입니다.
네 통로를 한 페이지에서 점검: 절차와 결과 해석
먼저 진짜 기준값을 기록하고, 보호를 켠 뒤 항목별로 대조합니다. 페이지 어디에라도 진짜 IP나 진짜 통신사가 나타나면 유출입니다.
1단계: 기준값 기록. 프록시와 VPN을 끄고 ipleak.net을 열어 페이지 상단에 표시되는 IP 주소와 ISP(통신사)를 적어 둡니다. 이것이 감시해야 할 "진짜 모습"입니다.
2단계: 보호 켜기. 프록시나 VPN에 연결한 뒤 같은 페이지를 새로 고칩니다.
3단계: 항목별 대조. IP 주소, DNS 주소, WebRTC, IPv6 네 블록을 모두 훑습니다. 통과 기준은 한 줄입니다: 모든 칸이 선택한 프록시 주소를 보여주고, 기준값으로 기록한 진짜 IP와 통신사가 어디에도 나타나지 않는 것.
자주 있는 오판 세 가지: 브라우저가 예전 페이지를 캐시에서 가져옴(시크릿 창에서 다시 열기), 로그인 상태가 진짜 정보를 끌고 옴(점검 전 플랫폼 계정 로그아웃), 시스템 시계의 시간대가 프록시 위치와 다름(지문 일관성 문제라 점검 페이지와 함께 보는 편이 안전합니다). 유출이 확인되면 browserleaks.com이나 iphey.com에서 교차 확인해 도구 자체의 오탐을 배제하세요.
유출 점검을 정기 루틴으로 돌려야 하는 사람
유출 점검을 일상 업무로 삼아야 하는 사람은 계정에 실제 이해관계를 얹어놓은 사람들입니다. 이 목록에 본인이 있는지 보세요.
- 스트리머와 경쟁 게이머 — 방송이나 대국 중 진짜 IP를 잡히면 다음 초에 DDoS 접속 차단이 옵니다.
- 콘텐츠 제작자 — 샌 IP는 신원 추적의 첫걸음입니다. 팔로워가 많을수록 동기도 커집니다.
- 광고 대행 운영자 — 한 고객의 진짜 IP가 25개 계정에 섞이면, 플랫폼은 연관으로 판정해 일괄 정지합니다.
- 국경 간 다중 셀러 판매자 — 여러 상점이 같은 진짜 IP로 묶이면 계정 정지와 자금 동결이 동시에 옵니다.
- 데이터 수집 팀 — 안티봇 시스템은 프록시 터널에서 새어 나오는 진짜 IP를 특별히 노립니다. 한 번 새면 작업 전체가 물거품입니다.
공통점은 분명합니다. 유출의 대가는 "프라이버시 불안"이 아니라 접속 차단, 계정 정지, 자금, 고객입니다.
유출 유형별 수리 체크리스트
유출 유형마다 맞는 치료법이 있습니다. 도구는 찾기 쉽고, 어려운 건 실제로 켜져 있는지 확인하는 부분입니다.
- 끊길 때 복귀: VPN의 킬 스위치를 켭니다. VPN이 떨어지는 순간 네트워크를 끊어 진짜 IP가 모습을 드러낼 틈을 주지 않습니다. Mullvad, Proton VPN, IVPN 같은 프라이버시 우선 선택지는 감사 기록으로 유명하고, NordVPN, ExpressVPN, Surfshark 같은 주류 제품에도 기능이 있습니다 — 상당수 클라이언트는 기본값이 꺼짐이니 설정에서 꼭 확인하세요.
- DNS 유출: 암호화 DNS로 바꿉니다. 통신사가 조회 기록을 읽지 못하게 하는 부수 효과도 있습니다. 속도는 Cloudflare 1.1.1.1, 보안 필터링은 Quad9, 기기별 세부 제어가 필요하면 NextDNS를 보세요.
- IPv6 뒷문: IPv6 유출 방지를 명시적으로 지원하는 VPN으로 옮기거나, 네트워크 어댑터에서 IPv6를 바로 비활성화하세요 — 후자는 1분이면 끝나고 효과는 즉시입니다.
- WebRTC: 브라우저 쪽에서 처리합니다. Firefox는 about:config에서 끌 수 있고, Chrome은 확장 프로그램이 필요합니다. 설정 만지기를 원하지 않으면 기본적으로 WebRTC를 제한하는 브라우저로 옮기세요.
멀티 계정 환경: 막는 일을 환경 안에 넣고, 매월 30초 재점검
계정이 많아질수록 하나하나 수동 점검은 비현실적이고, 프록시·DNS·WebRTC 정합을 브라우저 환경 수준에 넣는 것이 지속 가능한 방법입니다. VPN에 DNS 변경에 브라우저 확장을 조합하면 계정마다 매번 조립해야 하고, 한 곳만 빠뜨려도 통로 하나가 열립니다. MakoBrowser 같은 안티디텍트 브라우저의 발상은 환경 수준에서 한 번에 갖추는 것입니다. 각 환경은 자기 프록시에 묶이고, DNS와 WebRTC도 환경 단위로 정합됩니다. 어떤 환경을 열든 그 ID의 네트워크 출구만 보이고, 환경끼리는 서로 얽히지 않습니다.
멀티 계정 워크플로 전체 조율은 안티디텍트 브라우저 일상 운영 글에서 다뤘습니다. 여기서 덧붙일 한마디: 통로 분리가 그 워크플로의 토대입니다. 환경을 만들었으면 바로 쓰지 말고, 위 세 단계를 환경 안에서 한 번 돌려 전부 초록색이 된 뒤 계정 키우기를 시작하세요.
일상 유지는 30초 체크리스트면 충분합니다.
- 프록시에 연결하고 점검 페이지를 연다.
- 진짜 IP 없음, 진짜 ISP 없음, IPv6 깨끗, WebRTC 깨끗을 확인한다.
- 킬 스위치와 암호화 DNS가 여전히 켜져 있는지 확인한다.
- 시스템 업데이트, 브라우저 업데이트 또는 네트워크 변경 후에는 추가로 한 번 더 점검한다.
이 통로들을 직접 하나씩 관리할 계획이라도 물론 됩니다. 항목별 설정 시간을 줄이고 싶다면 MakoBrowser를 다운로드해서 각 환경 안에서 유출 통로를 한 번에 다 닫으세요.
자주 묻는 질문
IP 유출 여부를 어떻게 알 수 있나요?
가장 빠른 방법: 프록시를 끄고 ipleak.net을 열어 진짜 IP와 통신사를 기록합니다. 프록시를 켜고 새로 고친 뒤, 어느 칸에도 진짜 주소나 통신사가 나오지 않으면 문제없습니다. 전 과정이 1분 안에 끝납니다.
킬 스위치 있는 VPN이면 유출이 안 되나요?
킬 스위치는 "VPN이 끊긴 순간"이라는 한 가지 유형만 막습니다. DNS, WebRTC, IPv6는 별개의 세 통로라 접속 끊김 보호가 닿지 않으며, 각각 따로 처리해야 합니다.
네트워크를 바꾸면 다시 점검해야 하나요?
네. 새 네트워크는 새 라우터와 새 DNS 설정을 뜻하고, 이전에 설정한 암호화 DNS가 무용지물이 될 수 있습니다. 네트워크를 바꿀 때마다 한 번 점검하고, 평소에는 월 1회 루틴이면 충분합니다.
안티디텍트 브라우저로 IP 유출을 막을 수 있나요?
성숙한 안티디텍트 브라우저는 환경 수준에서 프록시, DNS, WebRTC를 정합하므로 "VPN+브라우저" 조합보다 유출 면이 훨씬 작습니다. 다만 어떤 도구도 검사 면제 통행증은 아닙니다. 새 환경은 점검 페이지를 한 번 돌린 뒤 실사용에 들어가는 편이 안전합니다.


