지문 브라우저 팀 협업 가이드: 고객 그룹 공유부터 권한 관리, 인수인계까지
팀을 이끌어 본 사람이라면 누구나 낯익은 세 장면으로 시작하겠습니다. 신입이 입사하면 팀장이 계정 열두 개의 아이디와 비밀번호를 하나씩 넘겨주고, 덧붙여 '어떤 계정이 어떤 프록시를 쓰는지' 대조표까지 보냅니다. 베테랑이 퇴사하면 그 사람 환경에 남은 로그인 상태를 지워야 하는지, 프록시를 계속 쓸 수 있는지 아무도 명확히 말하지 못합니다. 클라이언트가 광고 계정을 대행 운영으로 맡기고, 담당자가 자기 노트북으로 한 번 로그인하면 다음 날 클라이언트의 계정이 플랫폼에 본인 확인을 요구받습니다.
이 세 장면의 공통 병근은 단 하나입니다. 계정이 환경이 아니라 사람을 따라다니는 것. 한 사람이 다 관리할 때는 문제가 드러나지 않지만, 사람이 늘고 인수인계가 시작되는 순간 전부 무너집니다. 최근에 소셜미디어 운영자가 여러 클라이언트 계정을 관리하는 데모를 봤는데, 1인 작업에서 팀 운영으로 넘어가는 과정을 아주 솔직하게 풀어냈습니다. 그 흐름을 따라 이 글에서는 '지문 브라우저 × 팀 협업'을 처음부터 다시 정리해 봅니다.
1인 방식은 팀이 생기는 순간 왜 무너지는가
혼자 일할 때는 모든 게 머릿속에 있습니다. 어떤 계정에 어떤 프록시를 묶는지, 어떤 환경에서 어떤 클라이언트에 로그인해 있는지, 어떤 프로필을 어떤 기기에서 얼마나 키웠는지. 이 '뇌 데이터베이스'는 계정 다섯 개는 버틸 수 있지만, 계정 50개에 동료 셋은 못 버팁니다.
팀이 규모를 올리는 순간 네 가지 문제가 바로 튀어나옵니다.
- 계정 자산에 소유 구조가 없다. 환경이 각자의 PC에 흩어져 있어, 사람이 떠나면 자산도 함께 사라집니다.
- 권한에 경계가 없다. 모두가 모든 계정에 손을 대고, 문제가 생겨도 누가 했는지 추적할 수 없습니다.
- 로그인 상태가 반복해서 리셋된다. 인수인계 때마다 다시 로그인해야 하고, 계정이 쌓아온 Cookie 이력이 몇 번이고 0으로 돌아갑니다.
- 인수인계가 구두에 의존한다. 프록시 설정, 지문 파라미터가 사람 입에서 입으로 전해지고, 파라미터 하나만 틀려도 환경 하나가 통째로 날아갑니다.
이 네 가지 중 세 번째가 가장 아픕니다. 계정의 진짜 가치는 끊기지 않고 쌓아 온 로그인 상태와 활동 이력이기 때문입니다. 그래서 팀화의 첫걸음은 사람을 늘리는 게 아니라, 환경 자체를 관리하에 두는 것입니다. 1계정 1환경, 지문·Cookies·프록시를 각각 독립적으로. 이 기반은 다계정 운영에서 지문 브라우저의 역할 글에서 아주 자세히 다뤘고, 팀화는 이 기반 위에 '사람 관리' 층만 하나 얹는 일입니다.
지문 브라우저가 팀에 주는 네 가지 협업 능력
팀 시나리오에서 지문 브라우저가 진짜 가치를 발휘하는 건 아래 네 계층입니다.
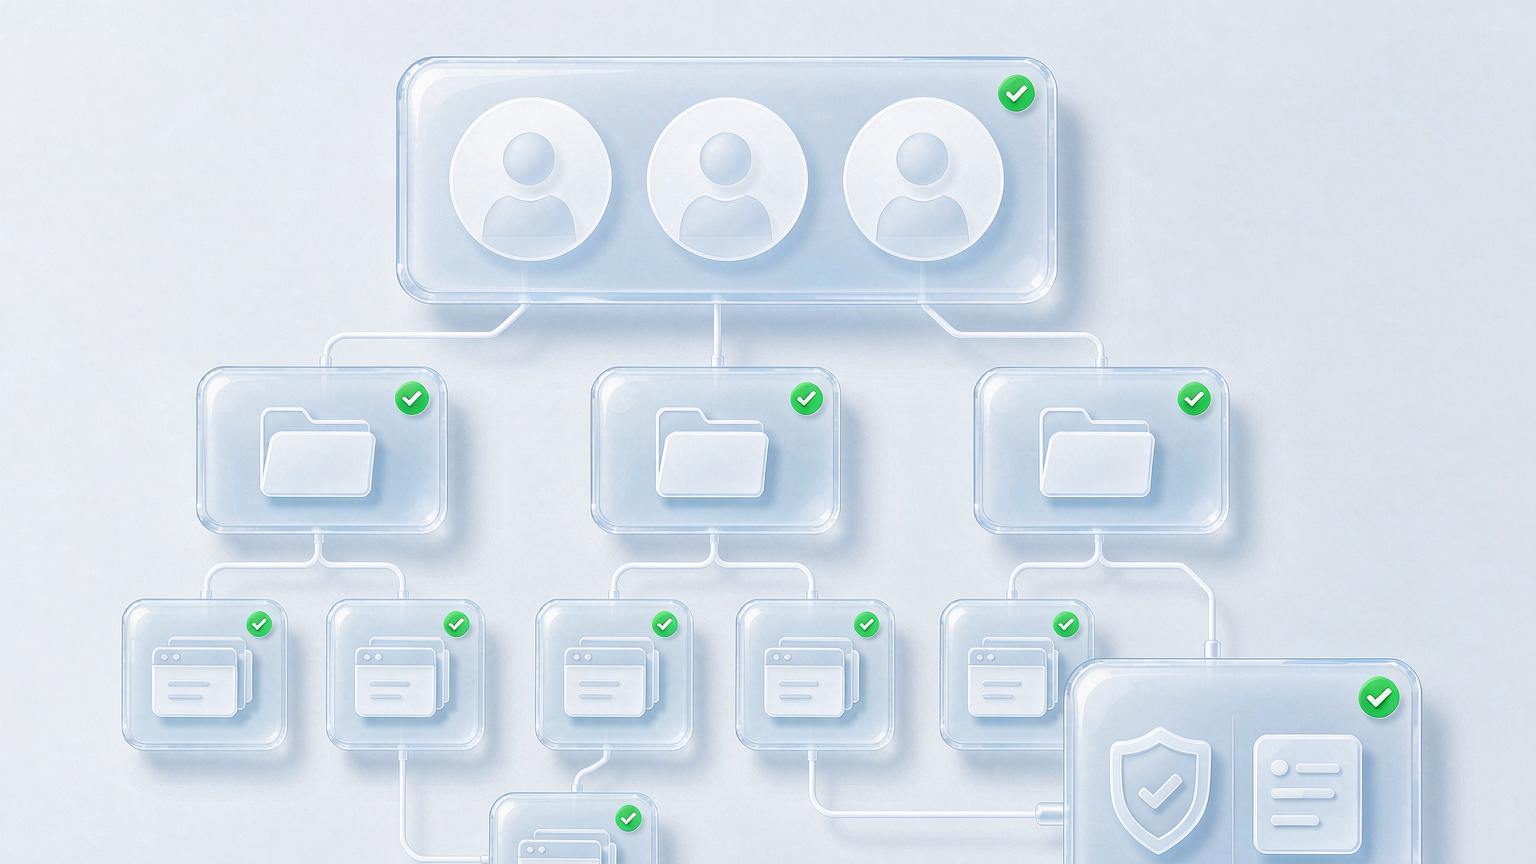
첫 번째 계층: 환경 중앙 집중 관리. 모든 환경을 각자의 PC가 아니라 하나의 팀 스페이스에 둡니다. 고객이나 프로젝트별로 그룹을 만들어, 고객 A의 환경은 A 그룹에, 고객 B의 환경은 B 그룹에 넣습니다. 누가 어떤 고객을 맡는지 한눈에 보이고, 인사가 바뀌어도 자산은 팀 손에 남습니다.
두 번째 계층: 역할과 권한. 팀장은 환경을 만들고 정책을 정합니다. 소그룹장은 업무를 배분하고 실행 결과를 확인합니다. 실행 멤버는 배정받은 환경만 열어 일상 작업을 돌립니다. 권한을 '볼 수 있는가, 편집할 수 있는가, 삭제할 수 있는가' 수준까지 쪼개면, 신입이 실서비스 환경을 실수로 삭제하는 비극을 뿌리부터 막습니다.
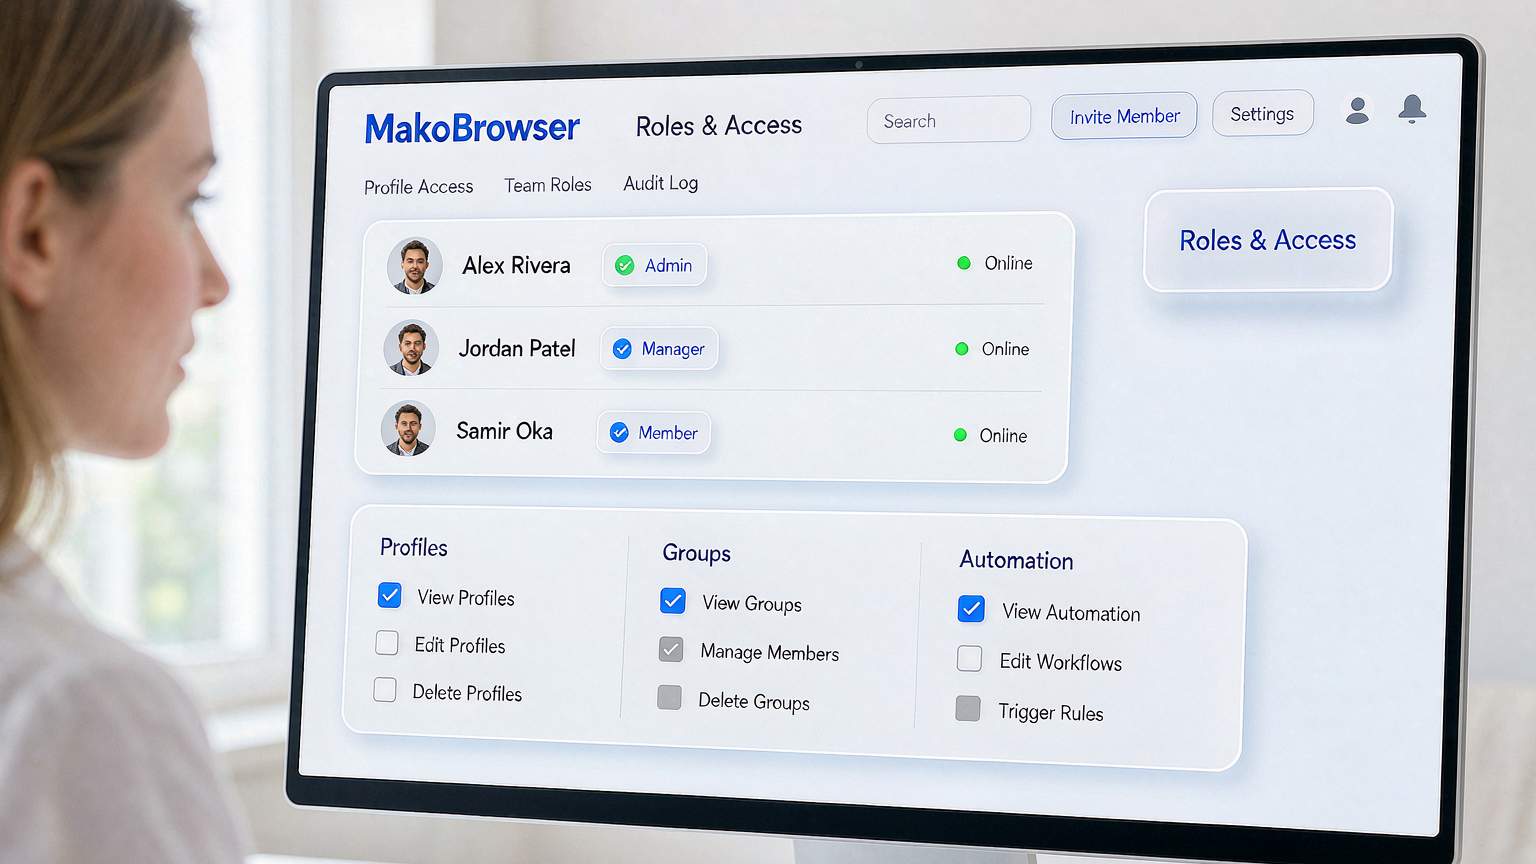
세 번째 계층: 로그인 상태 상시 공유. 지문 브라우저가 팀에 주는 가장 실질적인 선물입니다. 환경 안의 로그인 상태는 환경을 따라가지, 사람을 따라가지 않습니다. 오늘은 동료 A가 고객 B의 일상 상호작용을 돌리고, 내일은 동료 B가 인수해 같은 환경을 엽니다. 로그인 상태가 그대로 남아 재로그인이 필요 없고, 계정의 Cookie 이력은 하루도 끊기지 않습니다.
네 번째 계층: 작업 기록. 누가 언제 어떤 환경을 열고 무엇을 했는지, 로그에 전부 남습니다. 문제가 생기면 거슬러 올라가 추적할 수 있습니다. 팀 협업과 1인 작업의 가장 큰 차이가 바로 이겁니다.
이 네 계층 모두 우리는 MakoBrowser에서 실제로 운영해 봤습니다. 고객별 그룹으로 나눈 팀 스페이스, 3단계 역할 권한, 환경을 따라가는 로그인 상태, 그리고 안전망 역할의 작업 로그까지. 1인에서 팀으로 전환할 때 기존 환경을 새로 만들 필요 없이, 통째로 옮겨 넣으면 됩니다.
팀 협업 현장 적용: 권한을 정리하는 다섯 단계
도구의 능력은 그 자체로 존재하지만, 팀을 실제로 돌아가게 하는 건 실행 순서입니다. 다섯 단계입니다.
1단계: 고객/프로젝트별 그룹부터 만듭니다. 그룹은 권한의 최소 단위입니다. 모든 환경을 잡탕 그룹 하나에 넣기보다 촘촘히 나누는 편이 낫습니다. 그룹 이름은 고객명이나 프로젝트명을 그대로 쓰고, '테스트1' '임시2'처럼 두 주 뒤엔 아무도 알아보지 못할 이름은 쓰지 마세요.
2단계: 역할을 정의한 뒤 멤버를 초대합니다. 팀에 몇 가지 역할이 필요하고 각 역할이 어디까지 손댈 수 있는지 먼저 정하고 사람을 들입니다. 거꾸로 사람 먼저 넣고 권한을 나중에 고민하면, 결국 모두에게 전체 권한이 넘어갑니다.
3단계: 환경은 사람에게 묶되, 자산은 그룹에 둡니다. 각 환경의 일상 담당자를 개인 단위로 명확히 지정하되, 환경 본체는 팀 그룹 안에 둡니다. 사람은 바뀔 수 있어도 환경과 그 로그인 상태는 바뀌지 않습니다.
4단계: 인수인계를 프로세스로 고정합니다. 고객 계정을 인수한다는 건 새 환경 + 새 프록시 + 독립된 지문을 0부터 키우는 것이지, 퇴사자가 비밀번호를 넘겨주고 신입이 한 번 로그인하는 게 아닙니다. 대행 운영하는 클라이언트 광고 계정의 인계 포인트는 Google Ads 계정 관리 글에서 시나리오별로 분해해 뒀습니다. 그대로 따라가면 인수 기간 리스크 관리의 함정 대부분을 피할 수 있습니다.
5단계: 주 1회 작업 로그를 훑습니다. 사람을 감시하려는 게 아니라 이상 징후를 잡기 위해서입니다. 업무 시간 외 로그인, 낯선 기기의 실행 기록은 한 번 더 들여다볼 가치가 있습니다.
원격 팀을 위한 두 가지 보너스
협업에는 피할 수 없는 흐름도 하나 있습니다. 팀원들이 다른 도시, 심지어 다른 나라에 흩어져 있는 것입니다.
보너스 1: 원격 로그인이 더 이상 모순되지 않습니다. 원격 팀이 가장 쉽게 밟는 함정은 멤버들이 각자 집 네트워크에서 공용 계정에 로그인하는 것입니다. 같은 계정이 오늘은 A시에서, 내일은 B시에서 로그인하면 플랫폼 눈에는 도난 계정으로밖에 안 보입니다. 지문 브라우저의 해법은 프록시를 환경에 묶는 것입니다. 어떤 멤버가 어느 도시에서 열든 플랫폼이 보는 건 언제나 같은 IP와 같은 지문입니다. 원격 로그인 시 파라미터 일관성 검증 방법은 TikTok 환경 세팅 글의 인수 체크리스트가 팀 시나리오에도 그대로 적용됩니다.
보너스 2: 실기기를 주고받지 않는 모바일 협업. 일부 계정의 일상 운영은 모바일에서 벌어집니다. 소셜 상호작용, 콘텐츠 발행 같은 것들이죠. 클라우드폰 형태를 쓰면 팀원이 PC에서 '독립 환경에 묶인 스마트폰'을 바로 조작할 수 있습니다. 실기기를 택배로 오고가게 할 필요도, 누군가 개인 폰으로 클라이언트 계정에 로그인할 필요도 없어집니다.
FAQ
두세 명짜리 소규모 팀에도 팀 기능이 필요할까요? 인수인계 가능성만 있으면 필요합니다. 모두가 서로 완전히 신뢰하더라도, 환경을 팀 스페이스에 모아두면 '한 명이 휴가만 가도 모든 계정이 멈추는' 상황을 막을 수 있습니다.
멤버가 퇴사하면 환경은 어떻게 처리하나요? 해당 멤버의 권한을 회수하면 됩니다. 환경과 로그인 상태는 팀 스페이스에 남아 있으니 다음 담당자가 열자마자 바로 쓸 수 있습니다. 유일하게 해야 할 일은 그 멤버의 작업 로그를 한 번 훑어 이상이 없는지 확인하는 것입니다.
멤버끼리 서로의 환경을 볼 수 있나요? 권한 설정에 달렸습니다. 그룹 단위로 가시성을 설정해 각자 자기 담당 그룹만 보이게 하는 것이 대다수 팀이 가장 편안하게 느끼는 단위입니다.
외부 인력에게는 어떤 역할을 줘야 하나요? 실행 권한만, 특정 그룹에 묶어 주고, 모든 작업이 추적 가능한 로그로 남게 합니다. 계약이 끝나면 멤버를 완전히 삭제해 접근 권한이 하나도 남지 않게 합니다.
이 글을 마치며: 계정이 환경을 따라가게, 사람을 따라가지 않게
1인과 팀의 분수령은 사람 수가 아니라, 계정 자산이 개인과 독립된 보관·유통 메커니즘을 갖고 있는가에 있습니다. 지문 브라우저가 내놓는 답은 소박합니다. 환경은 팀 스페이스로, 그룹은 업무 구조에 맞추고, 권한은 역할에 맞추고, 로그인 상태는 환경을 따르며, 로그가 전체를 보증한다.
1인에서 팀으로 넘어가시는 분들께 드리는 조언입니다. 기존 환경을 고객별로 그룹 지어 팀 스페이스로 옮기고, 그다음 역할을 정하고, 마지막에 사람을 초대하세요. 순서가 뒤바뀌면 권한은 영원히 '패치 위에 패치 얹기' 상태로 머뭅니다.
솔직히 말씀드리면, 이 글을 쓰는 동안 저희 팀 스페이스도 딱 이 순서로 이전을 끝냈습니다. 그룹 먼저, 역할 다음, 사람 마지막. 중간에 다시 손 댄 곳이 한 곳도 없었습니다. 이 한 걸음을 내딛으려면 MakoBrowser 다운로드가 여기 있고, 이전 중 권한 설계에서 막히신다면 블로그 센터의 지난 글들과 대조해 보세요.


