Fingerprint browser se team collaboration: client groups, roles aur handover guide
Tin aise scenes se shuru karte hain jo team lead karne walon ko turant yaad aayenge: naya team member join karta hai aur manager usse ek-ek karke dashton se zyada account credentials bhejta hai, saath mein ek sheet jo batati hai kaunsa account kis proxy par chalta hai; ek senior employee resign karta hai aur koi nahi bata sakta ki uske environments ke login sessions clear karne hain ya nahi, proxies ab bhi uske use mein hain ya nahi; client apne ad accounts aapki agency ko deta hai, specialist apne hi laptop se ek baar login karta hai, aur agli din platform client se identity verification maang raha hai.
In teenon scenes ki common jad ek hi hai: accounts logon ke saath chalte hain, environments ke saath nahi. Jab ek hi insaan sab kuch manage karta hai, problem dikhti nahi; jaise hi team badhti hai aur handovers shuru hote hain, sab bikhar jaata hai. Abhi maine ek social media operator ka demo dekha jo multiple client accounts manage kar raha tha, aur solo se team tak ka transition bahut hi imandaari se explain kiya gaya tha. Usi soch ko aage badhaate hue, is article mein "fingerprint browser + team collaboration" ko shuru se systematically samjhaate hain.
Solo waala tareeka team aate hi kyun fail ho jaata hai
Akela kaam karte waqt sab kuch aapke dimaag mein hota hai: kaunsa account kis proxy se juda hai, kis environment mein kaunsa client logged in hai, kis device par kaunsa profile kitne dino se aged hai. Ye "dimagi database" paanch accounts sambhaal leti hai; pachaas accounts plus teen colleagues nahi.
Team thodi badi hote hi chaar problems turant ubharti hain:
- Account assets ka koi ownership structure nahi hota. Environments personal computers par bikhre rehte hain; insaan chala jaata hai to assets bhi saath mein gayab.
- Permissions ki koi boundaries nahi hoti. Har koi har account ko chhoo sakta hai, aur kuch galat hone par pata karna mushkil ho jaata hai ki kisne kiya.
- Login sessions baar-baar reset hote hain. Har handover par dobara login karna padta hai, aur account ki Cookie history baar-baar zero par aa jaati hai.
- Handover mukhautay par chalta hai. Proxy settings aur fingerprint parameters aadmi se aadmi tak pahunchte hain; ek parameter galat aur poora environment barbaad.
In chaaron mein teesra sabse zyada dard deta hai — account ki asli value uski lagataar jama hui login sessions aur activity history hai. Isliye team banne ka pehla kadam hiring nahi, balki environments ko khud control mein laana hai: ek account ek environment, fingerprint, Cookies aur proxy alag-alag independent. Ye base multi-account operations ke liye fingerprint browser waale article mein bahut detail se likhi hai; team banna bas is base par "people management" ki ek layer jodna hai.
Chaar collaboration capabilities jo fingerprint browser team deta hai
Team scenarios ke liye, fingerprint browser ki asli value in chaar layers mein hai.
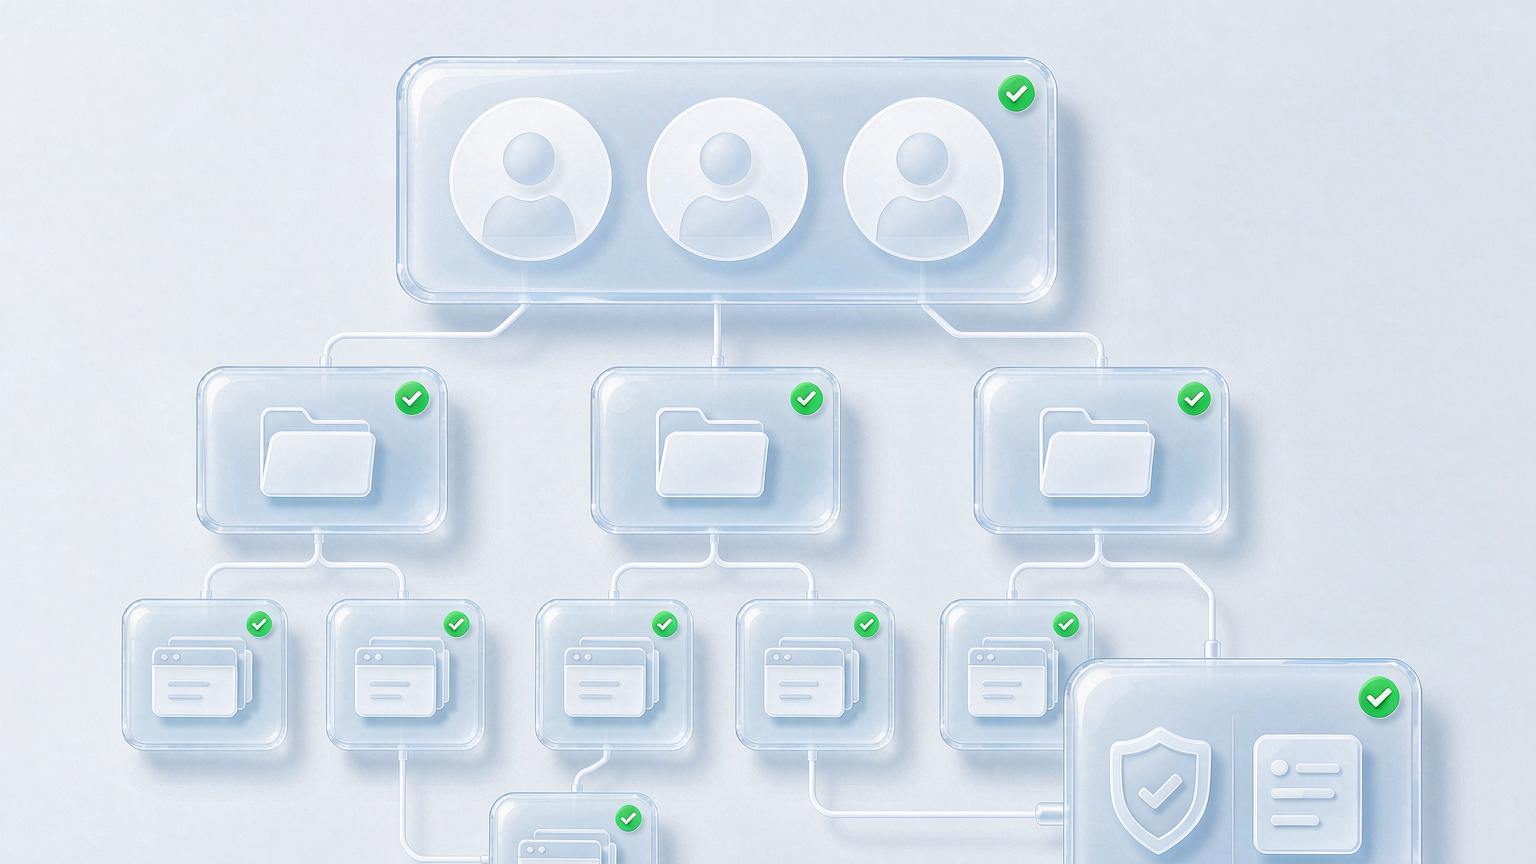
Layer ek: centralized environment hosting. Saare environments ek team workspace mein rehte hain, personal machines par nahi. Client ya project ke hisaab se groups banayein — Client A ke saare environments ek group mein, Client B ke doosre mein. Ek nazar mein clear ho jaata hai kaun kaunsa client sambhalta hai, aur log badalne par bhi assets team ke paas hi rehte hain.
Layer do: roles aur permissions. Manager environments banata hai aur policy set karta hai; team lead tasks assign karta hai aur results dekhta hai; operator sirf apne assigned environments kholkar daily kaam karta hai. Permissions ko "view kar sakta hai, edit kar sakta hai, delete kar sakta hai" tak granular kar do to naye bande ka production environment delete karne waala classic disaster jad se khatam ho jaata hai.
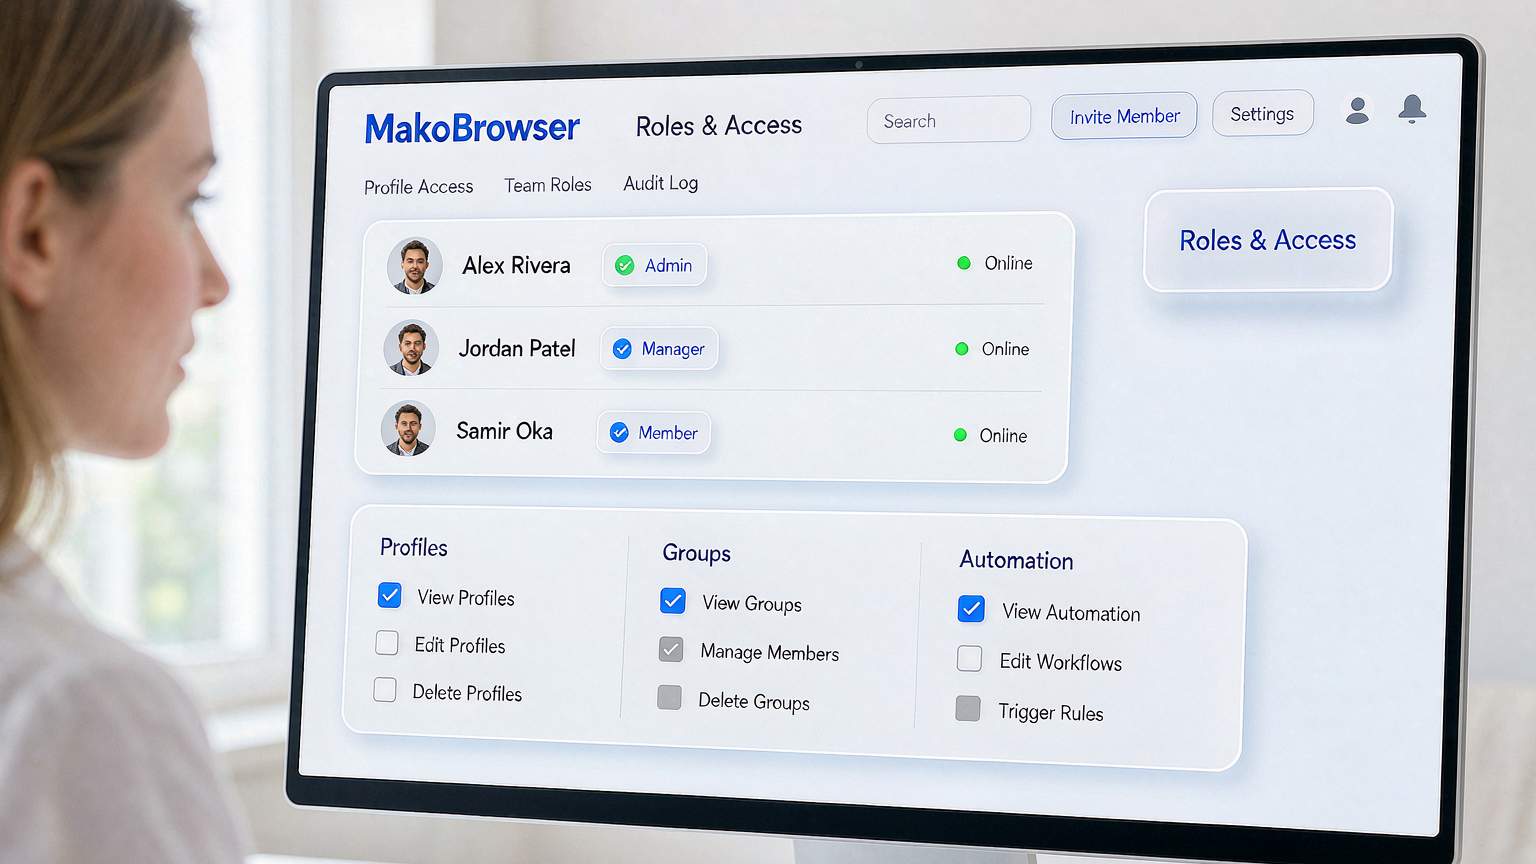
Layer teen: shared login sessions hamesha live. Ye fingerprint browser ki team ko di gayi sabse practical cheez hai — environment ke andar ka login session environment ke saath chalta hai, insaan ke saath nahi. Aaj Colleague A Client B ka daily engagement chala raha hai; kal Colleague B takeover karta hai, wahi environment kholta hai, session ab bhi live hai, dobara login nahi, aur account ki Cookie history ek din bhi nahi tootti.
Layer chaar: operation trail. Kisne kis environment ko kab khola aur kya kiya — logs mein sab kuch record hai. Kuch galat hone par wajah tak trace kiya ja sakta hai; team collaboration aur solo kaam ki sabse badi yahi difference hai.
Chaar layers humne MakoBrowser mein sach mein chala kar dekhi hain: client-wise groups waala team workspace, teen-level role permissions, environment ke saath chalne waale sessions, aur safety net ke roop mein operation logs — solo se team mein shift hone par purane environments dobara banane ki zarurat nahi, jaise hain waise migrate kar do.
Team collaboration ko implement karna: permissions sudhaarene ke paanch steps
Capability tool mein hai, lekin team ko smooth chalane waali cheez ek execution order hai. Paanch steps:
Step ek: pehle client/project ke hisaab se groups banayein. Group permission ki sabse chhoti unit hai — sab environments ek khichdi group mein daalne se accha hai ki groups thode fine rakhein. Groups ko seedha client ya project ke naam par rakhein, kabhi bhi "test 1" ya "temp 2" jaise naam na rakhein jo do hafte mein koi pehchaan nahi paayega.
Step do: roles define karein, phir members invite karein. Pehle decide karein ki team ko kitne roles chahiye aur har role kya touch kar sakta hai, uske baad logon ko bulayein. Ulta karoge — pehle log, baad mein permissions — to end mein sabko full access mil hi jaayega.
Step teen: environments logon se bind karein, assets group mein rakhein. Har environment ka daily owner clearly ek banda ho, lekin environment khud team group mein rahe — log badal sakte hain; environment aur uske login sessions nahi.
Step chaar: handover ko process bana dein. Client account takeover ka matlab hai naya environment + naya proxy + independent fingerprint jo zero se aged ho — ye nahi ki jaata hua employee password bheje aur naya banda ek baar login kar le. Client ad accounts ke handover ke poore points Google Ads account management waale article mein scenario-wise tode gaye hain; follow karte rahiye to takeover period ka zyada tar risk-control phuslaas se bach jaayenge.
Step paanch: har hafte operation logs ek baar scan karein. Logon par nazar rakhne ke liye nahi, anomalies pakadne ke liye: working hours ke baad ke logins, anjaan devices se khulne ke records — sab ek dobara dekhne layak hai.
Remote teams ke liye do bonus points
Collaboration ke saath ek trend se bhi bacha nahi ja sakta: team members alag-alag cities mein, kabhi alag-alag countries mein bikhre hote hain.
Bonus ek: remote logins ab khud se contradiction nahi karte. Remote team ka sabse aasan trap ye hai ki har member apne ghar ke network se shared accounts par login karta hai — wahi account aaj city A se, kal city B se login ho raha hai; platform ki nazar mein ye chori hua account hi hai. Fingerprint browser iska solution proxy ko environment se bind kar deta hai: koi bhi member, kisi bhi city se environment khole, platform hamesha wahi IP aur wahi fingerprint dekhta hai. Remote login par parameter consistency kaise verify karein — TikTok environment setup waale article ki acceptance checklist team scenarios par bhi utni hi fit baithti hai.
Bonus do: mobile collaboration bina physical phones aage-peeche bheje. Kaafi daily kaam mobile par hota hai — social engagement, content publishing. Cloud phone format se team member apne computer par hi "ek independent environment se bound phone" operate kar sakta hai, na koi device courier se idhar-udhar jaata hai, na koi apne personal phone se client ka account login karta hai.
FAQ
Do-teen logon ki chhoti team ko team features ki zarurat hai? Jab tak handover ki possibility hai, zarurat hai. Sab ek doosre par poora bharosa karein, tab bhi environments ek shared workspace mein rakhne se "ek banda leave par gaya aur saare accounts ruk gaye" waala problem tal jaata hai.
Member resign kare to environments ka kya karein? Bas uska access revoke kar dein. Environments aur login sessions team workspace mein hi rehte hain; agla banda kholega aur kaam karega. Ek hi cheez karni chahiye — us member ke operation logs ek baar dekh lena ki kuch anomalous to nahi.
Kya members ek doosre ke environments dekh sakte hain? Permission settings par depend karta hai. Visibility group level par set karein — har banda sirf apne managed groups dekhe; zyada tar teams ke liye yahi sabse comfortable granularity hai.
Outsourced vendors ko kaunsa role dena chahiye? Sirf execution-level permissions, specific groups se bound, aur poora operation trail query-able ho. Contract khatam hote hi member remove kar dein, koi residual access na bache.
Is article ke ant mein: accounts environments ke saath chalein, logon ke saath nahi
Solo aur team ki dividing line logon ki sankhya mein nahi hai — ye is baat mein hai ki account assets ka ek individual se independent storage aur circulation mechanism hai ya nahi. Fingerprint browser ka jawab seedha hai: environments team workspace mein, groups business ke hisaab se, permissions roles ke hisaab se, login sessions environments ke saath, aur logs sab kuch cover karte hain.
Jo log solo se team par shift kar rahe hain unke liye: pehle apne existing environments ko client-wise groups mein team workspace par migrate karein, phir roles define karein, aur aakhir mein logon ko invite karein. Order ulta kar diya to permissions hamesha "patch par patch" waali state mein phanse rahenge.
Saaf-saaf batayein to: ye article likhte waqt hamari apni team workspace ne isi order mein migration abhi-abhi complete ki — pehle groups, phir roles, phir log, beech mein ek bhi rework nahi. Aap ye kadam uthana chahein to MakoBrowser download yahin hai; migration mein permission design par atak jaayein to blog center ke purane articles se compare kar lein.


